Il dirottamento della sessione è un tipo di attacco informatico che consente a un utente malintenzionato di assumere il controllo della sessione di un utente su un sito Web. Può essere utilizzato per accedere a informazioni personali o eseguire operazioni per conto dell'utente.
Il dirottamento della sessione è un rischio enorme per gli utenti come te. Se qualcuno è in grado di accedere e utilizzare i cookie di sessione, potrebbe ottenere un accesso non autorizzato ai tuoi dati sensibili o conti bancari. Prevenire il dirottamento della sessione è importante per proteggersi online.
Esistono molti modi in cui un utente malintenzionato può eseguire un attacco di dirottamento della sessione. Un metodo comune è l'uso dei cookie di tracciamento. Si tratta di piccoli file che vengono memorizzati sul dispositivo dell'utente e tengono traccia della sua attività sul sito web. Questi cookie possono essere utilizzati per identificare e profilare l'utente.
È facile chiedersi se il dirottamento della sessione possa essere prevenuto del tutto. Troverai difficile evitare l'impostazione dei cookie e il dirottamento della sessione può avvenire attraverso diversi altri meccanismi. Nonostante ciò, eliminare regolarmente i cookie del browser è ancora un ottimo modo per migliorare la sicurezza online e ridurre il rischio di dirottamento della sessione. Verificare I migliori strumenti Internet gratuiti per migliorare la tua sicurezza durante la navigazione.
Link veloci
Vantaggi dell'eliminazione regolare dei cookie dal browser
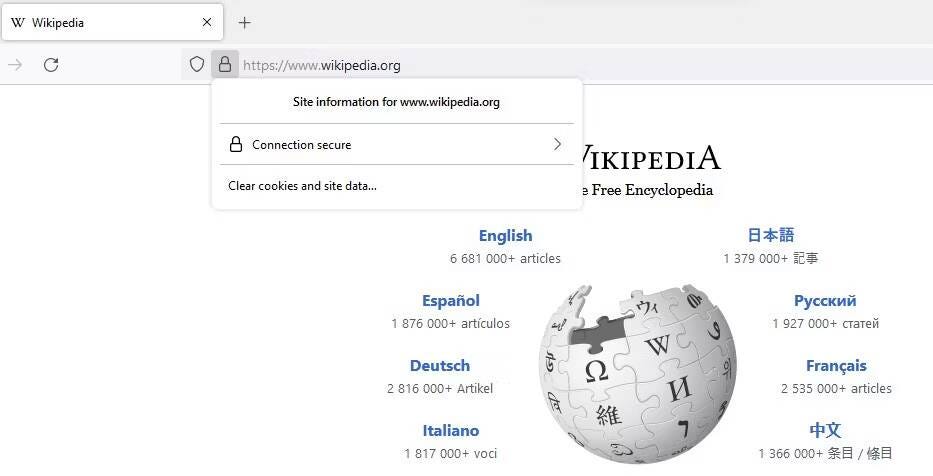
I cookie del browser sono estremamente utili: infatti, sono una delle tecnologie principali che rendono la navigazione sul Web così comoda. Se questi file non sono disponibili per salvare le tue sessioni online, dovrai accedere nuovamente al tuo account una volta che sarai passato a una pagina diversa del sito web. In sostanza, i cookie sono in qualche modo inevitabili.
Tuttavia, puoi eliminare i cookie quando non sono in uso. E se accedi a un sito Web solo una volta ogni tanto, è sicuro affermare che l'eliminazione dei cookie del browser per quel particolare sito Web offre più vantaggi che negativi. A causa del modo in cui funziona il dirottamento della sessione, l'eliminazione dei cookie del browser può impedire la stragrande maggioranza dei tentativi.
Il dirottamento della sessione di solito si verifica tramite attacchi di phishing, malware injection o packet sniffing. Un hacker potrebbe tentare di proteggere in modo fraudolento l'accesso ai cookie di sessione inviandoti un collegamento di accesso falso, oppure potrebbe semplicemente ottenere le informazioni intercettando i dati durante l'utilizzo di una rete Wi-Fi pubblica non protetta.
Alcuni dirottamenti di sessione tenteranno di sfruttare i token salvati nel tuo browser. È qui che diventa utile eliminare regolarmente i cookie. Quando li elimini regolarmente, ci sono meno informazioni disponibili con cui lavorare e se i dati di accesso della tua banca di due settimane fa non fossero disponibili per l'hacker, potresti evitare che si verifichi una situazione terribile.
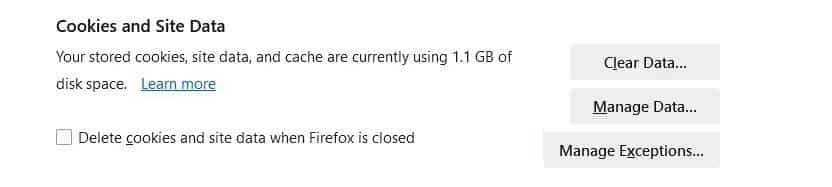
Chiaramente l'eliminazione dei cookie nel browser offre alcuni vantaggi in questo senso. Può aiutare a prevenire l'accesso non autorizzato da parte di chiunque tenti di utilizzare il tuo computer anche fisicamente. Il modo migliore per garantire che i cookie vengano eliminati regolarmente è configurare il browser in modo che elimini automaticamente i cookie quando chiudi o chiudi la scheda. Verificare Come migliorare la privacy e la sicurezza in Firefox modificando le impostazioni.



Altri modi per impedire il dirottamento della sessione
Non è possibile prevenire completamente il dirottamento della sessione, ma praticare buone abitudini di sicurezza informatica può ridurre la probabilità di un attacco riuscito. Oltre a eliminare i cookie del browser, ecco alcune abitudini che puoi adottare per prevenire il dirottamento della sessione.
Usa solo connessioni HTTPS
HTTPS (o Hypertext Transfer Protocol Secure) è un impressionante aggiornamento rispetto al protocollo HTTP non sicuro. Sfortunatamente, HTTP è ancora utilizzato sul Web e molti hacker ne approfittano per eseguire script dannosi che rubano i cookie di sessione.
Molte app antivirus e VPN offrono un'impostazione che consente di reindirizzare automaticamente il browser alla versione HTTPS dei siti web. Dovresti controllare se disponi di un'app che fornisce questa funzione e, in tal caso, dovresti abilitarla. Verificare Strumenti per lo shopping online che devi provare prima del tuo prossimo ordine.
Configurare l'autenticazione a più fattori
Il dirottamento della sessione può aggirare molte forme di autenticazione a più fattori, ma non fa male aggiungere MFA al tuo account. Può aiutare a rendere meno fattibili il phishing e alcuni altri tipi di attacchi di dirottamento della sessione.
Naturalmente, non tutti i metodi MFA sono ugualmente efficaci. È necessario utilizzare un dispositivo di autenticazione fisico o un'app di autenticazione con qualsiasi sito Web che lo consenta. Se queste opzioni non sono disponibili, e-mail o SMS sono soluzioni di autenticazione accettabili, e comunque meglio di nessuna autenticazione a due fattori! Verificare Che cos'è l'hacking della rete wireless e come ti proteggi.
Controlla le sessioni attive sui tuoi account
Molti siti Web offrono una scheda nelle impostazioni o nel pannello della privacy che ti consente di vedere tutte le sessioni di accesso attive per il tuo account. Queste impostazioni di solito puntano solo a te su dispositivi diversi: uno potrebbe essere l'accesso sul tuo smartphone, mentre l'altro potrebbe essere una sessione residua dall'utilizzo del laptop che hai preso in prestito qualche settimana fa.
Terminare queste sessioni su base regolare è un ottimo modo per prevenire il dirottamento della sessione. Quando elimini queste sessioni, qualsiasi hacker che potrebbe averne utilizzato uno verrà immediatamente espulso. Se noti sessioni attive sospette su un sito Web come Facebook, assicurati di cambiare immediatamente la password.
Fai attenzione sul web
Come accennato in precedenza, non c'è modo di evitare ogni tipo di attacco di dirottamento della sessione, ma è possibile adottare buone abitudini per ridurre la probabilità di essere presi di mira con successo. Dovresti rimanere aggiornato con le ultime raccomandazioni sulla sicurezza informatica e metterle in pratica nella tua vita.
Le abitudini di buon senso saranno efficaci nel rimuoverti da situazioni in cui possono verificarsi attacchi. Ad esempio, dovresti evitare di aprire e-mail sospette o di fare clic su collegamenti strani. Dovresti evitare di lavorare con dati sensibili su Wi-Fi pubblico non autorizzato e non dovresti mai lasciare il tuo dispositivo sbloccato o monitorato. Verificare Intelligenza artificiale e rischi per la privacy: proteggere i dati in un mondo automatizzato.
Pratica una buona igiene informatica
Gli attacchi di dirottamento della sessione diventano sempre più sofisticati ogni giorno che passa. Sfortunatamente, non c'è alcuna previsione di come sarà o quali metodi potrebbe utilizzare un hacker in futuro. Anche se non c'è modo di evitare ogni hack, puoi stare al sicuro sul web praticando buone abitudini. Puoi visualizzare ora Suggerimenti per la sicurezza basati sul comportamento da seguire per rimanere al sicuro online.