In qualsiasi momento, c'è un sacco di informazioni inviate tra il tuo PC Windows 10 e il vuoto infinito di Internet. Questo viene fatto utilizzando un processo in cui i processi basati sulla rete cercano TCP e "porte" UDP gratuite attraverso le quali comunicare con Internet. Innanzitutto, i tuoi dati vengono inviati alle porte remote nella destinazione o nella posizione a cui i tuoi processi stanno tentando di connettersi, quindi vengono ricevuti sulle porte locali sul tuo computer.

Il più delle volte, Windows 10 sa come gestire le porte e assicurarsi che il traffico venga instradato attraverso le porte corrette in modo che quei processi possano connettersi a ciò di cui hanno bisogno. Ma a volte due processi possono essere mappati su una porta, o forse vuoi solo avere un quadro migliore del traffico di rete e di cosa succede e si spegne.
Quindi abbiamo deciso di scrivere questa guida che ti mostrerà come ottenere una panoramica delle tue porte e vedere quali applicazioni stanno utilizzando queste porte.
Link veloci
Metodo del prompt dei comandi
Forse il modo più semplice per scoprire quale porta viene utilizzata da quale processo è utilizzare il metodo affidabile del prompt dei comandi.
Fare clic sul pulsante Start e digitare cmd , quindi fai clic con il pulsante destro del mouse su Prompt dei comandi quando appare nei risultati della ricerca. Fai clic su "Esegui come amministratore".
Una volta che sei nel prompt dei comandi con i privilegi di amministratore, inserisci il seguente comando:
netstat -ab
Verrà visualizzato un elenco di porte che potrebbero essere troppo lunghe insieme ai processi di Windows in uso. (Puoi premere Ctrl + A , Poi Ctrl + C per copiare tutte le informazioni negli appunti). Su un computer normale ci saranno due indirizzi IP principali che contengono le porte sul tuo computer.
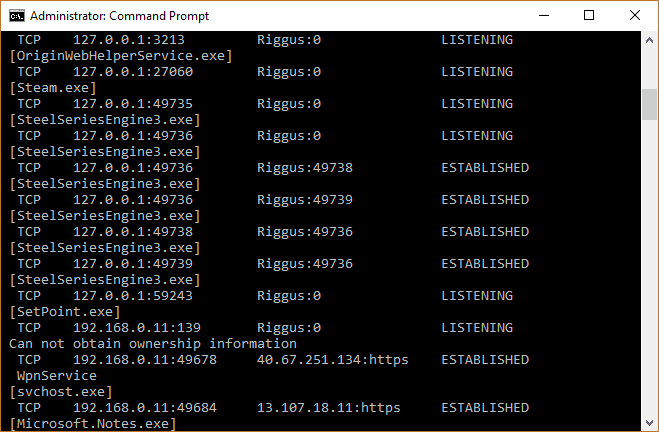
Il primo, nel nostro caso, è "127.0.0.1". Questo indirizzo IP è noto come "localhost" o "indirizzo di loopback" e qualsiasi processo in ascolto sulle porte qui comunica internamente sulla rete locale senza utilizzare alcuna interfaccia di rete. La porta effettiva è il numero che vedi dopo i due punti (vedi immagine sotto).
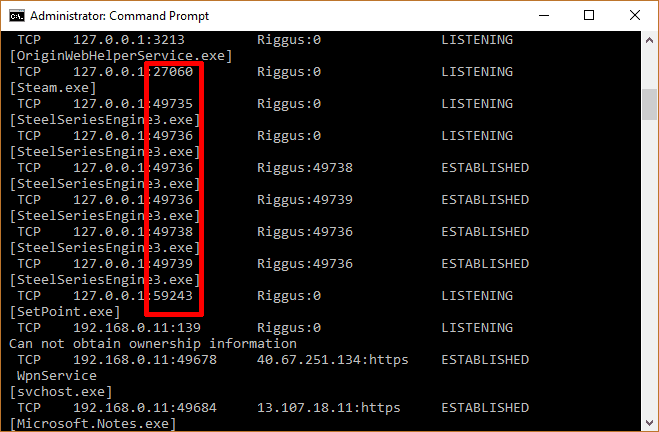



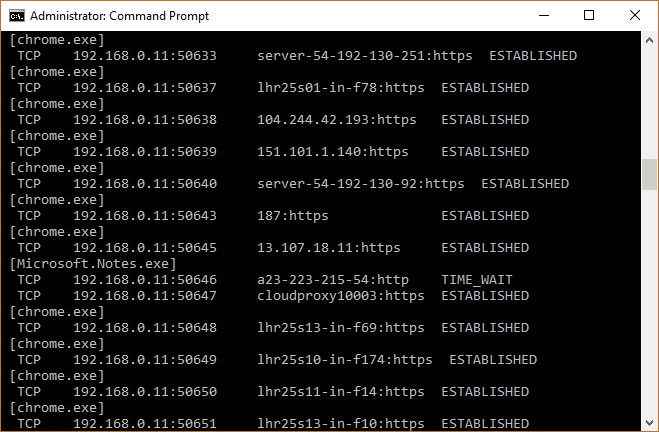
La maggior parte dei tuoi processi è probabilmente in ascolto su porte con il prefisso "192.168.xxx.xxx", che è il tuo indirizzo IP. Ciò significa che i processi che vedi elencati qui sono per l'ascolto di connessioni da siti Internet remoti (es. siti Web). Anche in questo caso, il numero di porta è il numero dopo i due punti.
TCPView
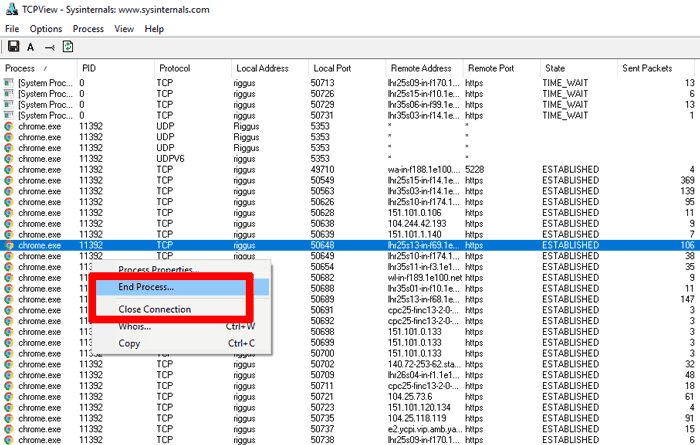
Se non ti dispiace installare un'app di terze parti e desideri avere un maggiore controllo su ciò che accade con tutte le porte, puoi utilizzare un'app leggera chiamata TCPView. Questa applicazione visualizzerà immediatamente un elenco di processi e le porte associate.
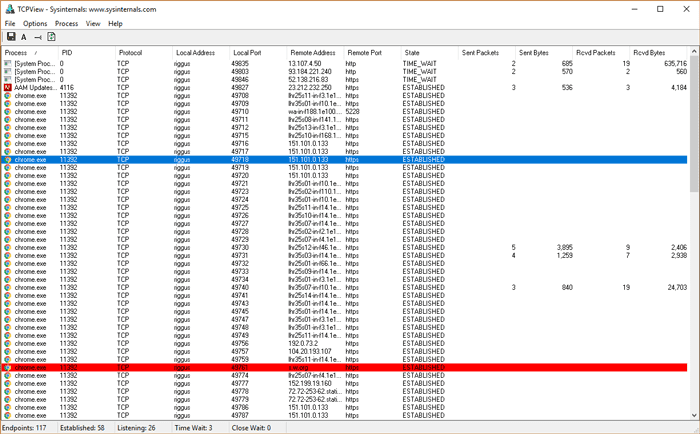
Ciò che lo rende ancora migliore del prompt dei comandi è che puoi guardare e chiudere attivamente le porte e inviare i loro pacchetti. Devi solo guardare le luci verde, rossa e gialla. Puoi anche riorganizzare l'elenco facendo clic sulle intestazioni delle colonne, il che rende più facile trovare il processo desiderato o trovare due processi separati in competizione per la stessa porta.
Se trovi un processo o una connessione che desideri chiudere, fai clic con il pulsante destro del mouse su quel processo. È quindi possibile selezionare Termina processo, che è esattamente la stessa funzione del Task Manager di Windows. Oppure puoi fare clic su Chiudi connessione per lasciare il processo aperto ma smetterà di essere in ascolto su una porta specifica.
Conclusione
Questi sono due dei modi migliori per verificare quali porte sono in uso, quali non lo sono e se ci sono processi che dovrebbero o non dovrebbero essere in ascolto sulle porte. Questo ti dà un maggiore controllo sulle connessioni di rete che vengono costantemente effettuate al tuo computer ed è più importante che mai mantenere una comprensione.