Esistono molte tecnologie di rete che funzionano in modo discreto ogni volta che carichi una particolare pagina web. Tuttavia, mentre la maggior parte dell’anonimato aiuta a servire le pagine web e a mantenerti al sicuro, alcune pratiche di rete che passano inosservate ti rendono vulnerabile agli attacchi.
La Deep Packet Inspection (DPI) non è qualcosa di cui l’utente medio di Internet parla ogni giorno. Tuttavia, ciò può avere un impatto significativo sulla tua privacy. Viene utilizzato per analizzare i dati che passano attraverso le reti. Nonostante i suoi vantaggi nel migliorare la sicurezza e l'efficienza della rete, DPI può essere utilizzato per spiare le attività online degli utenti, mettendo a rischio la loro privacy. In questo articolo esamineremo come proteggerti dai pericoli dell'ispezione approfondita dei pacchetti e forniremo suggerimenti e trucchi per rimanere digitalmente sicuri. Verificare Differenze tra una VPN e un proxy: come scegliere quella migliore per proteggere la tua privacy online?

Link veloci
Che cos'è l'ispezione approfondita dei pacchetti (DPI)?
L'ispezione approfondita dei pacchetti (DPI), nota anche come sniffing dei pacchetti, è un metodo per esaminare il contenuto dei pacchetti di dati quando arrivano a un punto di controllo designato nella rete. È come se la sicurezza aeroportuale ti monitorasse prima di salire su un aereo, tranne per il fatto che DPI lo fa per i pacchetti di dati, assicurando che nessun pacchetto dannoso entri o esca dalla rete.
DPI funziona utilizzando regole predefinite dall'amministratore di rete o dall'ISP. Non solo è in grado di rilevare pacchetti di dati dannosi o che violano le regole, ma può anche identificare l'applicazione o il servizio da cui ha avuto origine il pacchetto, proprio come uno strumento. traceroute. Inoltre, DPI può anche funzionare con filtri, consentendogli di identificare e reindirizzare il traffico di rete proveniente da uno specifico servizio online o indirizzo IP.
DPI è una pratica molto efficace per proteggere la tua rete. Viene spesso utilizzato dagli amministratori di rete come sistema di rilevamento delle intrusioni o anche come sistema di prevenzione delle intrusioni, grazie alle sue capacità di tracciamento dei pacchetti. Viene utilizzato anche dalle organizzazioni che consentono ai dipendenti di portare i propri computer al lavoro e di connettersi ai server aziendali utilizzando una VPN per prevenire la diffusione accidentale di spyware, malware o worm.
Poiché può funzionare anche con i filtri, consente agli amministratori di rete di controllare quali applicazioni possono inviare dati sulla propria rete. Inoltre, può anche aiutare a gestire meglio il traffico di rete, favorendo i pacchetti di dati provenienti da applicazioni ad alta priorità rispetto ad altri per garantire una connettività fluida.
Ultimo ma non meno importante, gli ISP utilizzano spesso la pratica del DPI per impedire agli aggressori di inviare richieste dannose sulle loro reti, proteggendo i dispositivi più vulnerabili come i dispositivi IoT che non necessariamente dispongono delle migliori misure di sicurezza. Può anche aiutare gli ISP a bloccare i tentativi Attacchi DDoS sui dispositivi IoT e organizzare i contenuti web in base a database specifici per regione.
In cosa differisce il Deep Packet Inspection (DPI) dal tradizionale filtraggio dei pacchetti?
Le normali tecniche di filtraggio o ispezione dei pacchetti controllano solo le informazioni nell'intestazione di un pacchetto di dati, comprese informazioni quali l'indirizzo IP di destinazione, l'indirizzo IP di origine e il numero di porta.
DPI, d'altro canto, legge una gamma molto più ampia di metadati nonché i dati associati a ciascun pacchetto gestito dal dispositivo. Ciò significa che DPI ricava vari dettagli dall'intestazione del pacchetto di dati e dai dati effettivi che trasporta. Inoltre, DPI può anche identificare il mittente e il destinatario dei singoli pacchetti di dati, inclusa l'applicazione da cui hanno avuto origine, cosa che le normali tecniche di filtraggio dei pacchetti non possono fare.



Ciò rende DPI un modo più efficace per filtrare i pacchetti di rete. DPI può anche individuare minacce nascoste all'interno dei flussi di dati di rete e segnalare eventuali tentativi di esfiltrazione di dati, intrusioni di malware o violazioni delle policy relative ai contenuti di rete. Verificare In che modo gli hacker attaccano i server FTP e cosa puoi fare per impedirlo?
In che modo i DPI influiscono sulla tua privacy online?
Sebbene DPI sia stato creato per proteggere gli utenti dalle minacce di rete, lo fa in modo completamente invasivo. Gli ISP o le aziende utilizzano spesso questo metodo di filtraggio per bloccare siti Web o contenuti specifici dalle loro reti.
Tuttavia, se si considera che DPI attraversa ogni pacchetto di dati che lascia il computer, diventa immediatamente un incubo per la privacy. Ci sono stati molti casi documentati di utilizzo dei DPI per scopi sbagliati, tra cui la censura da parte dei governi delle informazioni su Internet e nel marketing o nella pubblicità, in cui le aziende possono monitorare il comportamento degli utenti e vendere dati di navigazione o altri dati a società di marketing o pubblicità.
La preoccupazione principale qui è che DPI possa identificare il destinatario o il mittente di un particolare pacchetto di dati. Ciò significa che se la tua rete è compromessa o sei connesso a una rete dannosa che esegue DPI sui pacchetti di dati che viaggiano attraverso tutta la tua attività Internet, può essere facilmente rintracciata.
Questo è un altro motivo per starne alla larga Reti Wi-Fi pubbliche A meno che tu non sia in un posto fidato. È considerato un elenco I nostri consigli per la sicurezza della rete Utile anche per proteggere la rete domestica.
Come proteggersi dall'ispezione approfondita del pacco
La buona notizia è che esistono diversi modi per proteggere i tuoi preziosi pacchetti di dati dallo snooping DPI. Sebbene richiedano alcune conoscenze tecniche, la maggior parte degli strumenti di protezione DPI includono un'ampia documentazione e spiegazioni su come funziona lo strumento. Quindi, se hai un po’ di tempo a disposizione, puoi proteggerti abbastanza bene dai DPI.
DNS su HTTPS
DNS Over HTTPS, o DoH, è una misura di sicurezza progettata per impedire agli ISP di utilizzare DPI per monitorare i propri clienti e vendere tali dati a società di marketing o pubblicità o qualsiasi altra società interessata ai dati di utilizzo di Internet.
Con DoH, le query e le risposte DNS vengono crittografate prima di essere inviate tramite i protocolli HTTP o HTTP/2. Questa crittografia garantisce che gli aggressori non possano falsificare o modificare in altro modo il traffico DNS, una delle funzioni principali abilitate da DPI. Inoltre, poiché DoH nasconde le richieste di risoluzione dei nomi, il tuo ISP o chiunque ascolti la tua rete non sarà in grado di vedere la tua attività online.
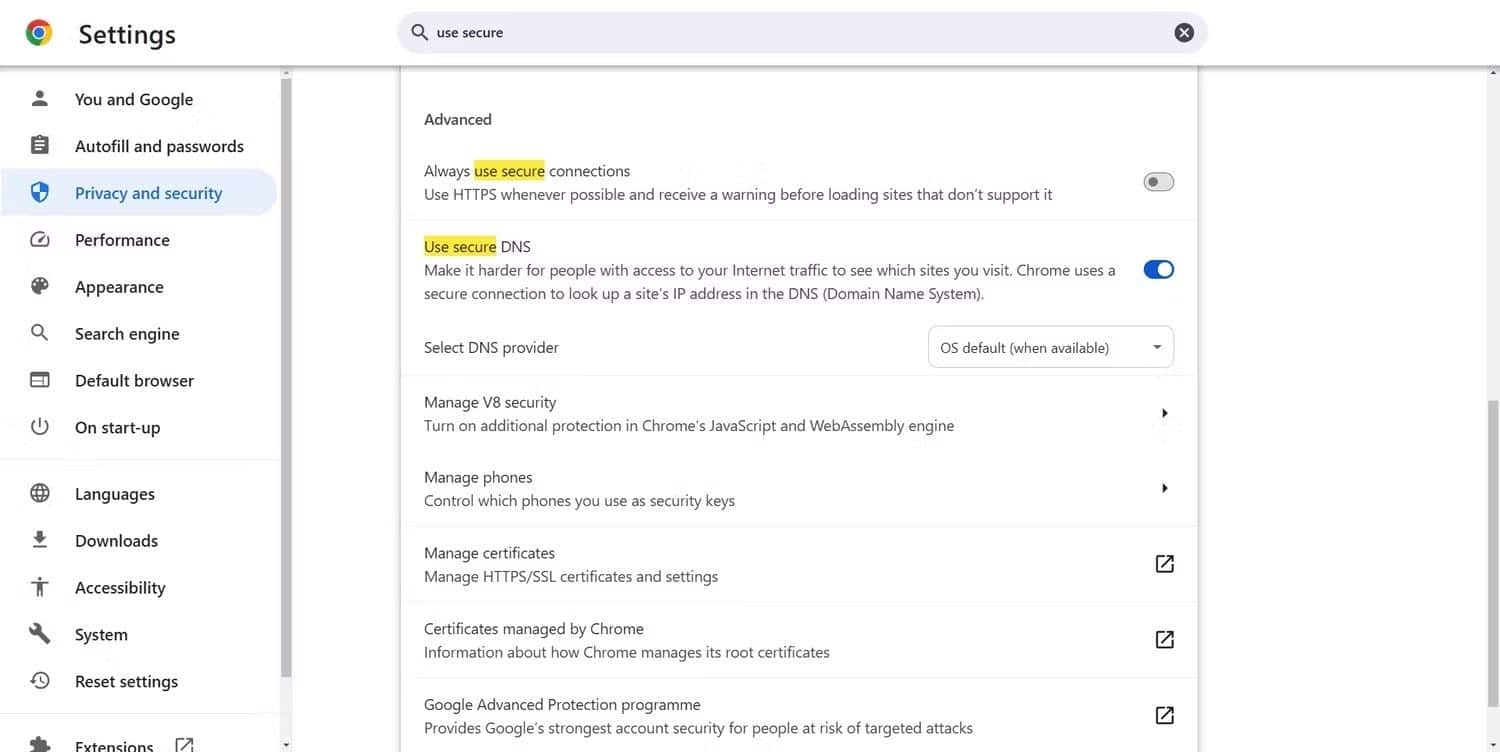
È anche facile da utilizzare sui browser Web più diffusi, inclusi Chrome, Edge, Firefox e qualsiasi altro browser abilitato per Chromium, abilitando l'opzione DNS sicuro. Puoi anche abilitarlo su Windows, Linux o macOS semplicemente modificando l'indirizzo DNS utilizzato dal tuo computer. Dovresti rivedere Elenco dei nostri server DNS Per migliorare la tua sicurezza Internet se stai cercando opzioni.
Tuttavia, le altre opzioni Secure DNS e DNS su HTTPS proteggono solo le richieste DNS. Non può proteggere da altre forme di ispezione approfondita dei pacchetti.
AddioDPI
GoodByeDPI è un'utilità di elusione DPI gratuita e open source per Windows. Può funzionare con Windows 7, 8, 8.1, 10 o 11, a condizione che tu gli conceda l'accesso amministrativo sul tuo computer. Gestisce le connessioni DPI utilizzando splitter ottici o mirroring delle porte, che non blocca alcun dato rispondendo più velocemente della destinazione richiesta.
Blocca DPI sia passivi che attivi e dovrebbe funzionare sulla maggior parte degli ISP senza alcuna configurazione aggiuntiva. Tuttavia, se la configurazione predefinita dello strumento non può aggirare il DPI del tuo ISP, il file AddioDPI GitHub fornisce istruzioni utili su come risolvere il problema.
Simulazione spoof-DPI
Se utilizzi Linux o macOS, puoi utilizzare Spoof-DPI invece dello strumento precedente. Simile a GoodByeDPI, Spoof-DPI è un'utilità di blocco DPI semplice e leggera, open source e gratuita da utilizzare/scaricare.
A seconda che utilizzi Linux o macOS, ci sono diversi modi per installare lo strumento, come dettagliato nella nostra pagina GitHub Spoof-DPI. Tieni inoltre presente che Spoof-DPI non sovrascrive il DPI delle richieste HTTP, ma serve comunque una connessione proxy per tutte le richieste HTTP. Inoltre non decrittografa alcuna richiesta HTTPS e pertanto non richiede alcun certificato SSL.
La Deep Packet Inspection (DPI) può rappresentare una minaccia per la tua privacy online analizzando i tuoi dati a tua insaputa. Per proteggerti, puoi utilizzare strumenti di crittografia come reti private virtuali (VPN) e applicazioni di crittografia avanzate. È anche importante rimanere aggiornati sulle politiche sulla privacy e sulle pratiche di sicurezza delle reti che utilizzi. Seguendo questi suggerimenti, puoi ridurre efficacemente i rischi e proteggere la tua privacy digitale. Ora puoi visualizzare Caratteristiche principali di soluzioni efficaci per la privacy dei dati.