I processi sono una parte essenziale e inevitabile di Windows e non è insolito vederne dozzine o centinaia nel task manager. Ogni processo è un'applicazione in esecuzione o parte di essa. Sfortunatamente, i creatori di malware lo sanno e sono noti per nascondere codice errato dietro nomi di processo legittimi.
Ecco alcuni dei processi compromessi o replicati più comuni, insieme a dove devi essere e come individuare una versione dannosa. Verificare In che modo il malware arriva negli app store?
Link veloci
1. svchost.exe
L'host del servizio, o svchost.exe, è un processo di servizio condiviso. Consente a molti altri servizi Windows di condividere processi. Questo aiuta a ridurre l'utilizzo delle risorse, rendendo il sistema più efficiente. Quasi sicuramente vedrai più di un'istanza di svchost.exe nel task manager, ma questo è normale. Se uno o più di questi file sono compromessi da malware, potresti notare un calo significativo delle prestazioni.
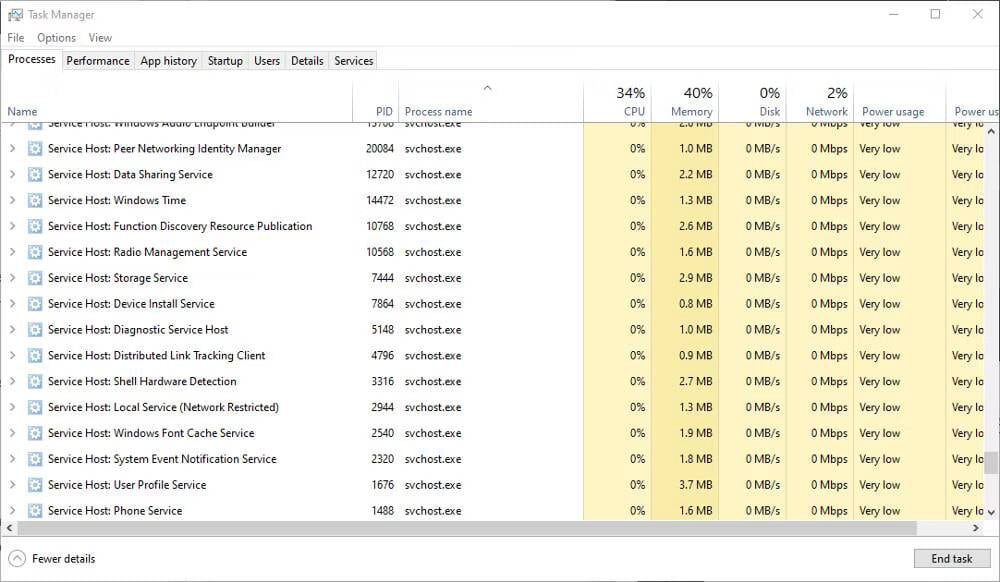
I file svchost legittimi dovrebbero essere trovati nel seguente percorso:
C: \ Windows \ System32
Se sospetti che il processo sia stato compromesso, controlla il seguente percorso:
C: \ Windows \ Temp
Se vedi svchost.exe qui, potrebbe essere un file dannoso. Scansiona il file con la tua applicazione antivirus e mettilo in quarantena se necessario. Verificare Qual è il processo svchost.exe ed è sicuro o dovrebbe essere interrotto?
2. explorer.exe
Explorer.exe è responsabile della shell grafica che stai visualizzando. Senza di esso, non avresti una barra delle applicazioni, un menu di avvio, un file manager o persino un desktop. Pertanto, sono una parte essenziale di Windows e non possono essere disabilitati.
Molti virus possono utilizzare il nome del file Explorer.exe per nascondersi dietro di esso, incluso trojan.w32.ZAPCHAST. Il file legittimo sarà nel seguente percorso:
C: \ WINDOWS
Se lo trovi in System32, dovresti assolutamente verificarlo con la tua applicazione antivirus preferita.
3.winlogon.exe
Il processo Winlogon.exe è una parte essenziale di Windows. Gestisce cose come il caricamento del profilo di un utente durante l'accesso e il blocco del computer quando lo screen saver è in esecuzione. Sfortunatamente, poiché si occupano di elementi di sicurezza, Windows Logon e il processo winlogon.exe sono bersagli comuni per le minacce.
Molti trojan, incluso Vundo, possono essere nascosti all'interno del file o mascherati da winlogon.exe. La posizione abituale per Winlogon.exe è il seguente percorso:
C: \ Windows \ System32
Se lo trovi in un percorso diverso, potrebbe essere dannoso come:
C:\Windows\WinSecurity
Una chiara indicazione che un processo è stato violato è l'utilizzo insolitamente elevato della memoria.
Virus e malware non si nascondono solo dietro i processi di Windows. Ecco alcuni altri modi in cui può Il malware non viene rilevato e nascosto sul tuo computer.
4. csrss.exe
Il sottosistema runtime client/server, o Csrss.exe, è uno dei processi principali di Windows. Sebbene non siano ampiamente utilizzati nelle versioni recenti di Windows, sono comunque richiesti dal sistema e non possono essere disattivati.
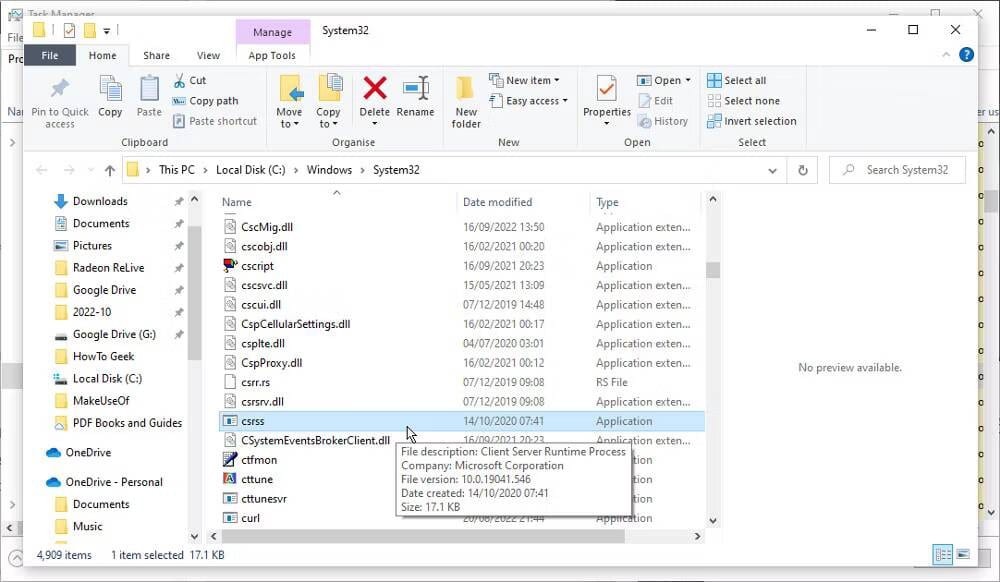
Il virus Nimda.E è noto per imitare il processo Csrss.exe, sebbene non sia l'unica minaccia possibile. Il file legittimo deve trovarsi nelle cartelle System32 o SysWOW64. Fare clic con il tasto destro sul processo Csrss.exe nel task manager e selezionare Csrss.exe aprire la destinazione del file. Se si trova altrove, è probabile che sia un file dannoso. Verificare Che cos'è il processo Csrss.Exe in Windows ed è sicuro?
5. Lsass.exe
lsass.exe è un processo principale responsabile della politica di sicurezza su Windows. Dove verifichi il nome utente e la password, tra le altre misure di sicurezza. È improbabile che il processo venga dirottato. Se non funziona correttamente, di solito ti disconnette automaticamente dal tuo computer. Tuttavia, è noto che i virus utilizzano il nome del file per nascondersi.
Trova il file Lsass.exe nel seguente percorso:
C: \ Windows \ System32
Questo è l'unico posto dove dovresti trovarlo. Se lo vedi altrove, come C:\Windows\sistema أو C: \ Program Files Comportati in modo sospetto e scansiona il file con un'app antivirus. Verificare Cos'è l'hacking hardware e dovresti preoccupartene?
6. Servizi.exe
Il processo Services.exe è responsabile dell'avvio e dell'arresto di molti servizi essenziali di Windows. Come altri processi di Windows in questo elenco, virus e malware li prendono di mira perché consente loro di nascondersi in bella vista.
Se il file è compromesso, potrebbero verificarsi problemi durante l'avvio e l'arresto del computer. Trova il vero file Services.exe nella cartella System32. Se si trova altrove, come nel seguente percorso:
C:\Windows\Stato connessione
Il file potrebbe essere un virus.
I processi menzionati qui sono essenziali per il buon funzionamento di Windows. Ma non tutti, e anche molti processi non essenziali possono essere chiusi per migliorare le prestazioni.
7.Spoolsv.exe
Il servizio Spooler di stampa di Windows o Spoolsv.exe è una parte importante dell'interfaccia di stampa. Funziona in background, in attesa di gestire cose come la coda di stampa quando necessario. Il processo non dipende dal collegamento di una stampante, quindi non dovresti essere sorpreso di vederlo nel task manager.
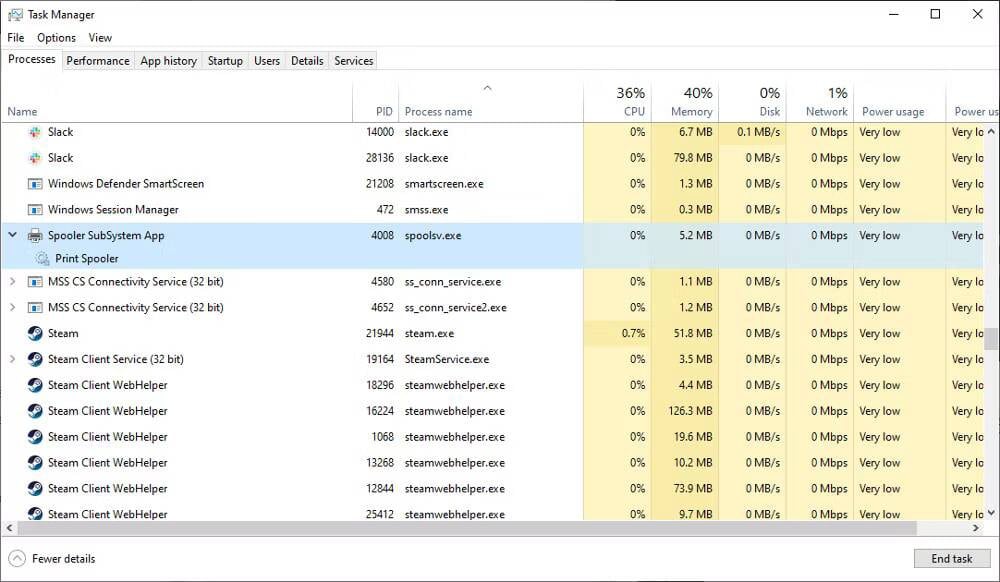
Forse perché Spoolsv.exe è così facilmente trascurato, il virus può prendere il nome per apparire legittimo. Il vero file di spool può essere trovato nel seguente percorso:
C: \ Windows \ System32
Il file falso appare spesso in C: \ WINDOWS o nella cartella del profilo utente. Verificare Quali processi Windows puoi terminare in sicurezza per migliorare le prestazioni?
Come si controlla se un processo è legittimo?
Il task manager è tuo amico quando cerchi attività sospette. I processi infetti spesso si comportano in modo irregolare, consumando più energia, memoria e CPU del normale. Ma non è sempre così, quindi ecco alcuni altri modi per verificare la legittimità del processo.
La maggior parte dei processi di base elencati qui dovrebbe apparire solo nella cartella System32. Puoi facilmente controllare la posizione di un file sospetto nel task manager. Fare clic con il tasto destro sul processo e selezionare aprire la destinazione del file. Controlla il percorso della cartella che si apre per assicurarti che il file sia nella posizione corretta.
Un altro modo per scoprire se un file è legittimo è controllare la dimensione. Sarà la dimensione della maggior parte dei file .exe. Per queste operazioni di base meno di 200 KB. Fare clic con il tasto destro sul nome del processo nel task manager e selezionare ا E guarda le dimensioni. Se sembra insolitamente grande, dai un'occhiata più da vicino per determinare se è sicuro.
Puoi anche controllare il certificato del file EXE. Il file originale avrà un certificato di sicurezza emesso da Microsoft. Se vedi qualcos'altro, probabilmente è dannoso.
L'ultima cosa da fare è scansionare i file sospetti con uno scanner antivirus aggiornato. Metti in quarantena e rimuovi tutti i file contrassegnati come infetti. Fortunatamente, le versioni recenti di Windows vengono fornite in bundle con Microsoft Defender, quindi scoprilo Come controllare un file Oppure una singola cartella con Microsoft Defender per verificare la presenza di eventuali file sospetti che trovi. Verificare Come salvare un elenco di processi in esecuzione in Windows.
Processi di Windows che potrebbero nascondere un virus
Parte del mantenere il tuo computer Windows al sicuro da malware e virus è sapere dove si nascondono. A volte, il file dannoso si comporta in modo strano, utilizzando molta CPU e memoria. Ma non sempre. Quindi individuare un file sospetto in altri modi è un'abilità utile. Puoi visualizzare ora L'utilizzo della GPU arriva al 100% su Windows? Come sistemarlo.