I computer sono diventati una parte indispensabile della vita quotidiana. I sistemi informatici memorizzano quasi tutte le informazioni personali importanti e i dati delle infrastrutture critiche, come archivi governativi e conti bancari. Tutte queste informazioni sono preziose, soprattutto per i criminali informatici. Il tradizionale furto di oggetti fisici si è evoluto in furto di dati. Ma come è nato il crimine informatico? Quali minacce storiche rimangono? Verificare Come impostare e raggiungere i tuoi obiettivi di sicurezza informatica.
Link veloci
Primi esempi di criminalità informatica
Negli anni 'XNUMX, i primi esempi di attacchi informatici sono avvenuti tramite telefono. L'obiettivo qui era effettuare telefonate internazionali; L'attaccante stava attivamente utilizzando il reverse engineering, ovvero ricreando i toni utilizzati per queste chiamate per effettuare telefonate gratuite in qualsiasi parte del mondo.
I worm informatici sono comparsi alla fine degli anni 'XNUMX. Il primo worm si chiamava Morris worm, dal nome del suo sviluppatore, Robert Morris. Non sono stati creati per scopi dannosi. Invece, sono stati sviluppati per misurare le dimensioni di Internet. Tuttavia, le enormi perdite finanziarie che si sono verificate a seguito del suo utilizzo ammontavano a decine di miliardi di dollari. Morris diventa inavvertitamente uno degli hacker più famosi.
Nel 1989, l'aggressore ha effettuato il primo attacco ransomware, che ha ulteriormente complicato le cose. Questo riguardava il settore sanitario. L'aggressore ha affermato di avere informazioni relative all'AIDS e ha inviato decine di migliaia di floppy disk in dozzine di paesi. Alle vittime di ransomware è stato chiesto di inviare $ 189 a una casella postale a Panama per decrittografare i loro sistemi. Oggi, il ransomware rimane una seria minaccia. Verificare Cos'è un falso ransomware e dovresti preoccupartene?
Come si è evoluto il crimine informatico fino ad oggi?
Negli anni 'XNUMX si sono diffusi i browser Web e le tecnologie di posta elettronica. Si trattava di ottimi strumenti per la gente comune e per i criminali informatici, perché era possibile raggiungere un vasto pubblico in brevissimo tempo. I criminali informatici sono ora in grado di utilizzare Internet invece di trasportare il malware che hanno sviluppato utilizzando i floppy disk. Gli attacchi di phishing e i tentativi di frodare le persone sono aumentati notevolmente in questo periodo. A causa della mancanza di leggi e misure di sicurezza serie, molti criminali informatici hanno fatto molti soldi illegalmente.
I siti di social networking e la comunicazione online più semplice hanno dato il benvenuto al nuovo millennio e il furto di identità tramite i servizi online sta guadagnando slancio. I siti di social networking sono solo database contenenti le informazioni di milioni di utenti. Gli attacchi informatici stanno diventando sistemici con gli hacker che identificano obiettivi e vittime e iniziano a creare vettori di attacco adeguati.
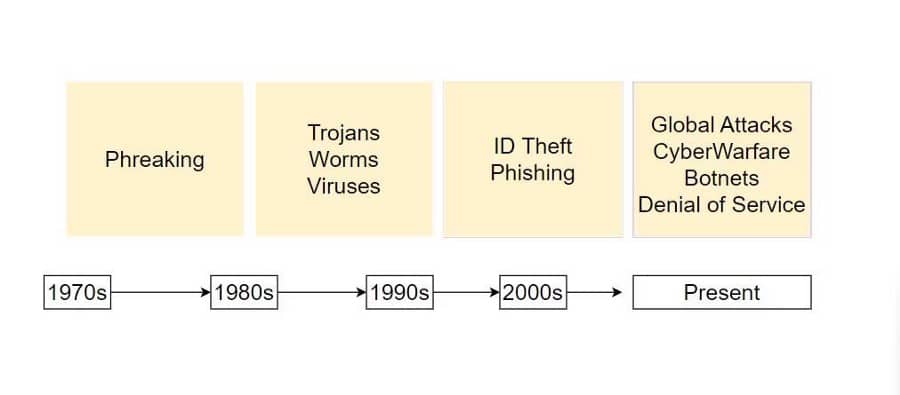
Gli sviluppatori e le aziende tecnologiche annunciano ogni giorno migliaia di nuove tecnologie, aggiornamenti, software, hardware e applicazioni. Ciò significa che la sicurezza informatica è diventata più complessa. Il miglior esempio di ciò sono le botnet. Che può controllare migliaia di dispositivi vulnerabili al malware. Immagina gli attacchi da parte di un gran numero di dispositivi connessi a Internet su un sito Web vulnerabile, come un attacco DDoS (Distributed Denial of Service).
Worm, trojan, phishing, furto di identità, ransomware e attacchi DDoS: rimangono tutti minacce importanti per la sicurezza dei nostri dati. Verificare Modi convenienti per implementare la sicurezza informatica nel rispetto del budget.
Il rapporto tra ingegneria informatica e Internet of Things
Sicurezza delle informazioni significa semplicemente proteggere i dati da accessi non autorizzati. Ogni azienda ha bisogno di proteggere i propri dati, clienti e membri registrati. Questo è il motivo per cui le grandi aziende assumono professionisti per migliorare la sicurezza delle loro informazioni.



L'obiettivo principale degli ingegneri della sicurezza IT è applicare i principi di sicurezza a varie reti e sistemi. Con l'Internet of Things (IoT), i criminali informatici possono attaccare tutto ciò che è connesso a Internet, non sono solo i siti web e le app a essere vulnerabili agli attacchi informatici. Anche i frigoriferi, i forni e persino i condizionatori d'aria di casa ora hanno bisogno di protezione. Poiché ciascuno di questi dispositivi può avere il proprio indirizzo IP, può anche presentare potenziali vulnerabilità di sicurezza.
E se pensi che un dispositivo che non si connette a una rete su Internet sia sicuro, ti sbagli. Strumenti di comunicazione come USB possono essere utilizzati per attaccare dispositivi che non sono direttamente connessi a Internet. Le reti aziendali, in particolare, necessitano di professionisti IT qualificati per esaminare eventuali vulnerabilità di sicurezza nell'Internet delle cose.
I team di sicurezza devono adottare i principi di riservatezza, integrità e disponibilità e integrare questi principi e requisiti nei sistemi dopo i risultati positivi dei test. Pertanto, questo è fondamentale per sviluppatori, produttori e ingegneri IT.
Sviluppatori, produttori e team IT possono sembrare indipendenti l'uno dall'altro, ma in realtà fanno parte di un sistema inseparabile. La sicurezza delle informazioni deve seguire un determinato sistema per ogni transazione, pertanto è necessaria una rete regolare e predefinita per garantire la coerenza tra il team di test, gli ingegneri IT e gli sviluppatori. C'è molto che deve essere deciso in anticipo. Dovresti sviluppare un prodotto che abbia questi requisiti specifici, in linea con gli approcci della trinità della CIA, vale a dire riservatezza, integrità e facilità d'uso. Quindi qual è il suo significato? Verificare Qual è la triade della CIA nella sicurezza informatica?
Significato della triade della CIA
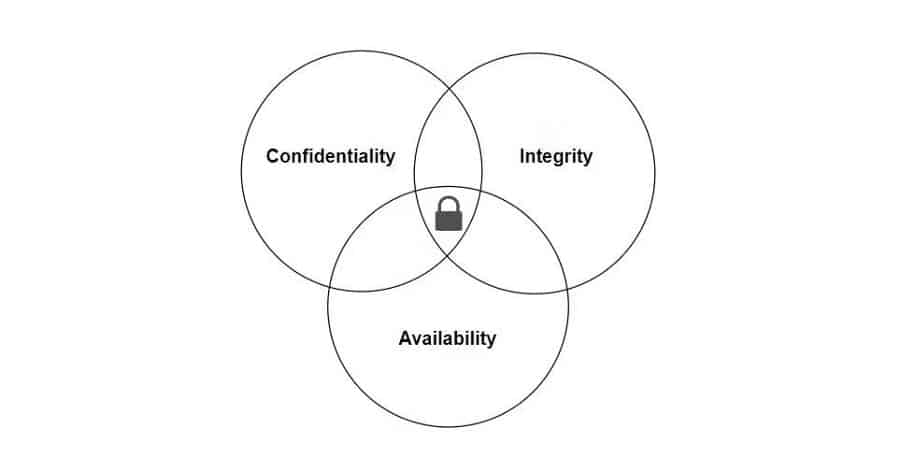
Uno dei principi di base alla base della sicurezza delle informazioni è la triade della CIA. Puoi pensarlo come gli articoli fissi della costituzione. Il professionista IT pensa in linea con i principi stabiliti nella triade della CIA.
- riservatezzaLe informazioni sono riservate? È necessario utilizzare varie tecniche di crittografia per impedire che i dati diventino utilizzabili durante l'accesso non autorizzato.
- integritàConservare correttamente le informazioni è importante quanto mantenerne la riservatezza. È necessario agire contro i dati che vengono modificati in modo non autorizzato.
- Disponibilità: Naturalmente, i dati dovrebbero essere disponibili anche a tutti coloro che hanno davvero bisogno di accedervi! È importante accedere non solo al software ma anche alle informazioni sull'hardware.
Proteggiti dal crimine informatico
Come risultato dei crescenti sviluppi tecnologici, la criminalità informatica oggi sta aumentando a un ritmo crescente. Rimanere aggiornati e conoscere l'importanza delle password e dei dati è fondamentale per proteggersi dai criminali informatici. Se non si dispone di una conoscenza professionale di questo argomento, ottenere il supporto di esperti e tenere conto delle raccomandazioni fornite sulla sicurezza dei dati.
La maggior parte dei dispositivi che utilizzi contengono informazioni importanti e riservate su di te. Non vuoi che nessun dato privato cada nelle mani sbagliate. Anche se i dispositivi non ce l'hanno, può potenzialmente causare danni fisici. Ecco perché è importante sapere come si sta sviluppando e traiettoria il crimine informatico; In questo modo, puoi prendere alcune misure per proteggerti. Puoi visualizzare ora I migliori corsi online per iniziare una carriera nella sicurezza informatica.