Le password sono diventate la prima linea di difesa per proteggere i tuoi account digitali, ma ti sei mai chiesto quanto siano facili da hackerare? Creare password complesse e uniche non è solo un suggerimento passeggero, è una necessità per proteggere i tuoi dati.
Per assicurarmi che le password che utilizzo siano efficaci, ho deciso di provare a decifrare le mie password utilizzando uno strumento open source. Ho testato tre password diverse per capire come funzionano gli attacchi comuni e scoprire cosa rende una password più sicura contro gli hacker.
In questo articolo condivido le mie scoperte e suggerimenti pratici per migliorare la sicurezza delle tue password e mantenere i tuoi dati al sicuro.

Link veloci
Cosa significa violare una password?

Quando crei un account utilizzando un servizio online, il fornitore di solito (e si spera lo farà) crittograferà i tuoi dati di accesso sul proprio server. Questo viene fatto utilizzando un algoritmo per creare “frammentazione“, che è una stringa casuale di lettere e numeri univoci per la tua password. Naturalmente, non è in realtà casuale - è una stringa di caratteri molto specifica che solo la tua password può generare - ma ad un occhio inesperto sembra un disastro.
Convertire una parola in un hash è molto più veloce e più semplice che "scomporre" nuovamente l'hash in una parola. Pertanto, quando imposti una password, il servizio a cui stai accedendo esegue la password tramite un hash e quindi memorizza il risultato sul suo server.
Se il file della password specificato viene divulgato, gli hacker proveranno a scoprirne il contenuto utilizzando un crack della password. Poiché crittografare una password è più veloce che decrittografarla, gli hacker creeranno un sistema che prende le potenziali password come input, le crittografa utilizzando lo stesso metodo utilizzato dal server e quindi confronta il risultato con un database di password.
Se il valore hash di una potenziale password corrisponde a qualsiasi voce nel database, l'hacker sa che ogni risultato corrisponde Possibile password Che è stato provato.
Come ho violato le mie password utilizzando HashCat
Bene, iniziamo a scomporre alcune delle password che hai creato per vedere quanto è facile. Per fare questo, userò Hashcat, un'applicazione gratuita e open source per il cracking delle password disponibile per chiunque.
In questi test, crackerò le seguenti password:



- 123456Una password classica e un incubo per la sicurezza informatica, 123456 è la password più utilizzata al mondo. Ha contato North Pass 3 milioni di account utilizzavano 123456 password, 1.2 milioni delle quali servivano a proteggere account a livello aziendale.
- Susan48!: una password che segue gli schemi utilizzati dalla maggior parte degli utenti per creare una password sicura. Questa parola chiave di solito soddisfa i requisiti di base di igiene della password, ma come esploreremo in seguito, contiene alcune vulnerabilità critiche che possono essere sfruttate.
- t9^kJ$2q9a: una password creata utilizzando Generatore di Bitwarden. È impostato per generare una password lunga 10 caratteri utilizzando lettere maiuscole e minuscole, simboli e numeri.
Ora che avevamo le nostre password, le ho crittografate utilizzando MD5. Ecco come appariranno le password se si trovano in un file di password salvato sul server:
- 123456: e10adc3949ba59abbe56e057f20f883e
- Susan48!: df1ce7227606805745ee6cbc644ecbe4
- t9^kJ$2q9a: 450e4e0ad3ed8766cb2ba83081c0a625
Ora è il momento di scomporlo.
Esegui una semplice pausa utilizzando un attacco a dizionario
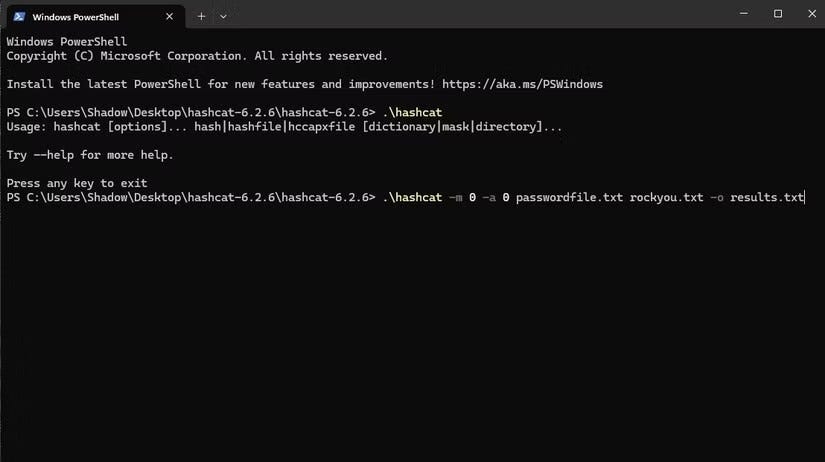
Cominciamo, cominciamo Attacco al dizionario, che è uno dei modi più comuni per attaccare le password. È un semplice attacco in cui creo un elenco di possibili password, dico a Hashcat di convertirle in MD5 e vedo se qualcuna di esse corrisponde alle tre voci sopra. Per questo esperimento, sto utilizzando come dizionario il file “rockyou.txt”, che è stata una delle più grandi fughe di password della storia.
Per avviare il processo di hacking, vado alla cartella in cui si trova Hashcat, faccio clic con il pulsante destro del mouse su uno spazio vuoto, quindi premo "Apri nel terminale". Ora che il Terminale è aperto e impostato sulla directory Hashcat, invoco l'applicazione Hashcat utilizzando il seguente comando:
.hashcat -m 0 -a0 file passwordtxt rock tutxt -o risultatitxtEcco cosa fa il comando:
- .\hashcat Chiama Hashcat.
- -m0: Specifica la crittografia che utilizzeremo. In questo caso, useremo MD5, che è elencato come 0 nel documento della guida di Hashcat.
- -un 0: Specifica l'attacco che vogliamo eseguire. Il documento di aiuto di Hashcat elenca l'attacco del dizionario come 0, quindi lo chiameremo qui.
- passwordfile.txt rockyou.txtIl primo file include le tre password crittografate che abbiamo preparato in precedenza. Il secondo file è l'intero database delle password rockyou.
- -o risultati.txt: Questa variabile determina dove posizioniamo il risultato. Il comando che ho eseguito inserisce le password compromesse in un file TXT chiamato "risultati".
Nonostante le enormi dimensioni di rockyou, Hashcat ha scansionato tutti i contenuti in sei secondi. Nel file dei risultati, Hashcat ha affermato di essere riuscito a decifrare la password 123456, ma le password di Susan e Bitwarden sono rimaste intatte. Questo perché la password 123456 è stata utilizzata da qualcun altro nel file rockyou.txt, ma nessun altro ha utilizzato le password di Susan o Bitwarden, il che significa che erano sufficientemente uniche da rimanere al sicuro da questo attacco.
Esegui hacking più complessi utilizzando attacchi e maschere di forza bruta
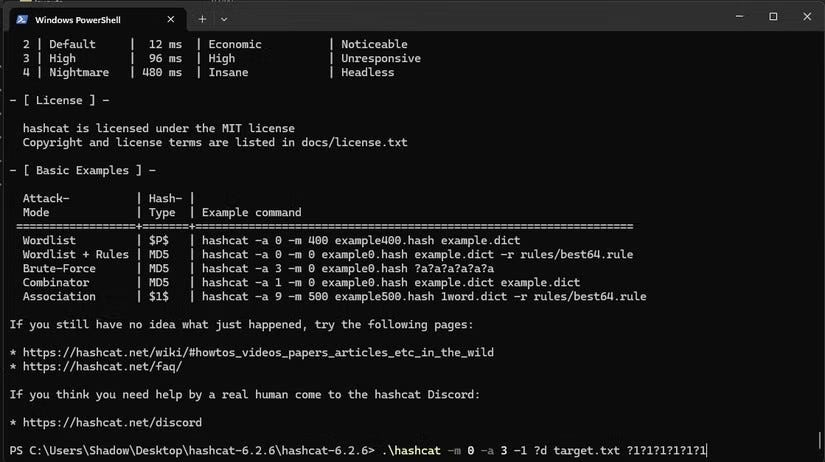
Gli attacchi con dizionario funzionano quando qualcuno utilizza la stessa password in un elenco più ampio di password. È facile e veloce da fare, ma non è possibile Hacking delle password Non trovato nel dizionario. Pertanto, se vogliamo testare davvero le nostre password, dobbiamo utilizzare attacchi di forza bruta.
Se gli attacchi a dizionario riguardano il prendere un elenco predefinito e trasformarlo uno per uno, gli attacchi a forza bruta fanno la stessa cosa ma con ogni possibile serie di combinazioni. È più difficile da implementare e richiede più tempo, ma alla fine romperà qualsiasi password. Come vedremo tra poco, questa possibilità a volte può richiedere tempi molto lunghi.
Questo è il comando che ho usato per eseguire il "vero" attacco di forza bruta:
.hashcat -m 0 -a3 bersagliotxt--incremento ?a?a?a?a?a?a?a?a?a?a -o uscitatxtQuesto è ciò che fa il comando:
- -a 3: Questa variabile specifica l'attacco che vogliamo eseguire. La documentazione della guida di Hashcat elenca gli attacchi di forza bruta come 3, quindi li chiameremo qui.
- destinazione.txt: il file che contiene la password crittografata che vogliamo hackerare.
- - incremento: Questo dice a Hashcat di provare tutte le password che contengono una lettera, poi due, poi tre e così via finché non otteniamo la soluzione.
- ?a?a?a?a?a?a?a?a?a?a?a?a?a: Questa è chiamata “maschera”. Le maschere ci permettono di dire a Hashcat quali caratteri usare e dove. Ogni punto interrogativo indica la posizione di una lettera nella password e la lettera specifica cosa stiamo cercando di fare in ciascuna posizione. La lettera "a" rappresenta lettere maiuscole e minuscole, numeri e simboli, quindi questa maschera dice: "Prova tutto in ogni scatola". È una maschera terribile, ma ne faremo buon uso più tardi.
- -o output.txt: Questa variabile determina dove posizioniamo il risultato. Il mio comando inserisce le password interrotte in un file TXT chiamato "output".
Anche con questa terribile maschera, la password 123456 è stata violata in 15 secondi. Sebbene sia la password più comune, è anche una delle più deboli.
La password era "Susan48!" Molto meglio: il mio computer diceva che ci sarebbero voluti quattro giorni per romperlo alla cieca. Tuttavia, c'era un problema. Ricordi quando ho detto che la password di Susan aveva alcuni difetti critici? Il più grande è che la password è progettata per essere prevedibile.
Quando creiamo una password, solitamente inseriamo elementi specifici in luoghi specifici. Puoi immaginare che la persona che crea la password sia Susan che inizialmente ha provato a utilizzare "susan" ma le è stato chiesto di aggiungere lettere maiuscole e numeri. Per facilitarne la memorizzazione, ha scritto in maiuscolo la prima lettera e ha aggiunto i numeri alla fine. Quindi, uno dei servizi di accesso potrebbe aver richiesto un codice, quindi il nostro generatore di password lo ha incollato alla fine.
Pertanto, possiamo usare la maschera per dire a Hashcat di provare solo determinati caratteri in determinati luoghi per sfruttare la prevedibilità delle persone quando creano una password. In questa maschera, "?u" utilizzerà solo lettere maiuscole in questa posizione, "?l" utilizzerà solo lettere minuscole e "?a" rappresenta qualsiasi lettera:
.hashcat -m 0 -a3 -1 ?a bersagliotxt ?u?l?l?l?l?a?a?a -o uscitatxtUtilizzando questa maschera, Hashcat riesce a decifrare la password in tre minuti e dieci secondi, ovvero molto più velocemente di quattro giorni.
La password generata da Bitwarden è lunga dieci caratteri e non utilizza schemi prevedibili, quindi devo eseguire un attacco di forza bruta senza alcuna maschera per romperla. Sfortunatamente, quando ho chiesto a Hashcat di farlo, ha generato un errore, dicendo che il numero di combinazioni possibili superava il limite di numeri interi. Dice Guru della sicurezza informatica Una password Bitwarden richiederebbe tre anni per essere decifrata, quindi per me è abbastanza buono.
Come proteggere i tuoi account dal cracking delle password
Allora, cosa possiamo imparare da tutto questo? I fattori principali che mi hanno impedito di decifrare una password Bitwarden sono stati la sua lunghezza (10 caratteri) e l'imprevedibilità. Pertanto, quando crei le password, cerca di renderle il più lunghe possibile e di aggiungere simboli, numeri e lettere maiuscole all'interno della password. Ciò impedisce agli hacker di utilizzare maschere per prevedere la posizione di ciascun oggetto e rende più difficile l'hacking.
Probabilmente conosci già i vecchi detti sulle password come "Utilizza una serie di caratteri" e "Rendila il più lunga possibile". Ci auguriamo che tu sappia perché le persone consigliano questi suggerimenti utili: fanno la differenza tra una password facilmente decifrabile e una sicura. Ora puoi visualizzare Come queste semplici modifiche hanno reso le mie password più sicure e più facili.