Gli smartwatch Bluetooth sono diventati parte integrante di molte attività della nostra vita quotidiana, fornendo un facile accesso alle notifiche, aiutando a monitorare la forma fisica e persino a effettuare telefonate, il tutto comodamente dal polso. Poiché questi dispositivi indossabili continuano ad evolversi, è fondamentale affrontare alcuni problemi di privacy e protezione dei dati.
Forse ti starai chiedendo se gli smartwatch sono vulnerabili agli hacker. In effetti sì, gli smartwatch Bluetooth possono essere hackerati, il che potrebbe mettere a rischio le tue informazioni personali. Un hacker può utilizzare queste informazioni per rubare i tuoi dati personali, come password, contatti e cronologia delle chiamate. Può anche essere utilizzato per spiarti o controllare il tuo telefono o computer ad esso associato.
In questo articolo parleremo di come proteggere il tuo smartwatch Bluetooth dagli hacker. Daremo uno sguardo ai rischi degli smartwatch Bluetooth e ti forniremo alcuni suggerimenti che puoi seguire per tenerli al sicuro. Verificare Motivi per cui il tuo smartwatch potrebbe rappresentare un rischio per la sicurezza.
Link veloci
Come funzionano gli orologi intelligenti Bluetooth?
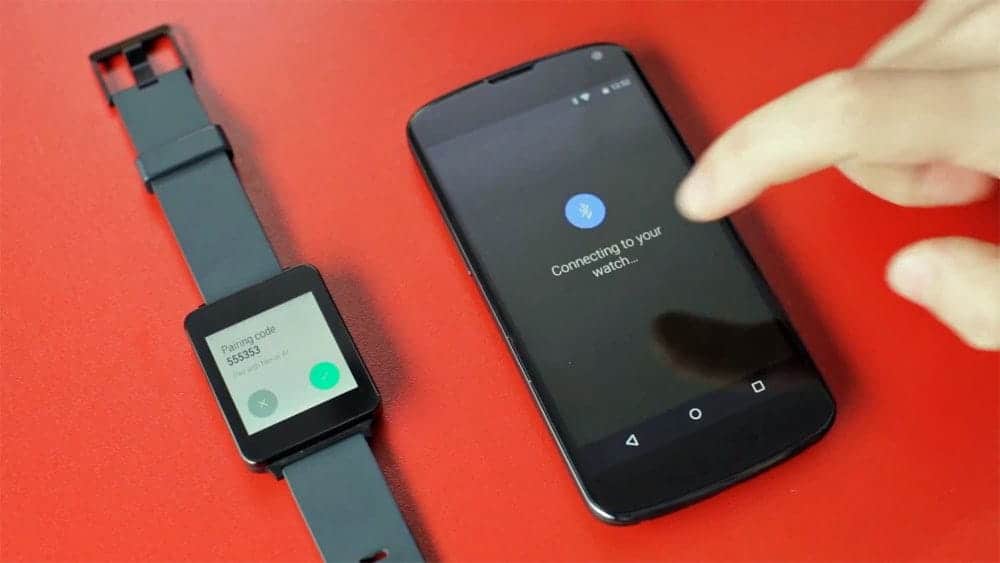
Gli smartwatch Bluetooth si connettono al tuo smartphone tramite una tecnologia chiamata Bluetooth Low Energy (BLE) che utilizza la stessa banda del normale Bluetooth ma utilizza canali diversi per trasmettere i dati. Per maggiori dettagli, utilizza 40 canali, da 2300 a 2.4835 MHz.
La differenza principale tra Bluetooth normale e BLE è che consuma molta meno energia rispetto al protocollo normale, come si può capire dal nome stesso. I dispositivi basati su BLE, in questo contesto il tuo smartwatch, comunicano inviando pacchetti di dati chiamati beacon.
Questi segnali annunciano la presenza del tuo smartwatch ai dispositivi nel raggio d'azione. Il dispositivo in ascolto di tali segnali, che in questo caso è il tuo smartphone, risponde con un pacchetto dati con una richiesta SCAN. Lo smartwatch risponde quindi alla richiesta SCAN con più dati.
Il modo in cui i dati sono organizzati tra il tuo smartwatch e lo smartphone è determinato dal Global Attribute Profile o GATT. GATT contiene un elenco di funzionalità, proprietà e servizi del dispositivo, che consentono al dispositivo di ascolto di stabilire la funzionalità del dispositivo pubblicitario e come attivare diverse azioni. Se un utente malintenzionato riesce a intercettare i segnali del dispositivo pubblicitario, sarà anche in grado di esaminare le informazioni nel file GATT e di abusarne strategicamente.
Minacce e vulnerabilità comuni alla sicurezza
Gli smartwatch Bluetooth sono soggetti a molte minacce e vulnerabilità. Ecco alcuni attacchi comuni:



- app dannose: Gli smartwatch riguardano l'utilizzo di applicazioni su larga scala. Un'applicazione sul tuo smartwatch è responsabile di determinare come funziona il tuo smartwatch. Tra l’app e lo smartwatch si è creato un rapporto di dominio e schiavitù. Il tuo smartwatch si fida ed esegue tutti i comandi inviati dall'app della console. Se un utente malintenzionato compromette l'app e vi inserisce codice dannoso, potrebbe potenzialmente manomettere i dati e le funzioni dello smartwatch.
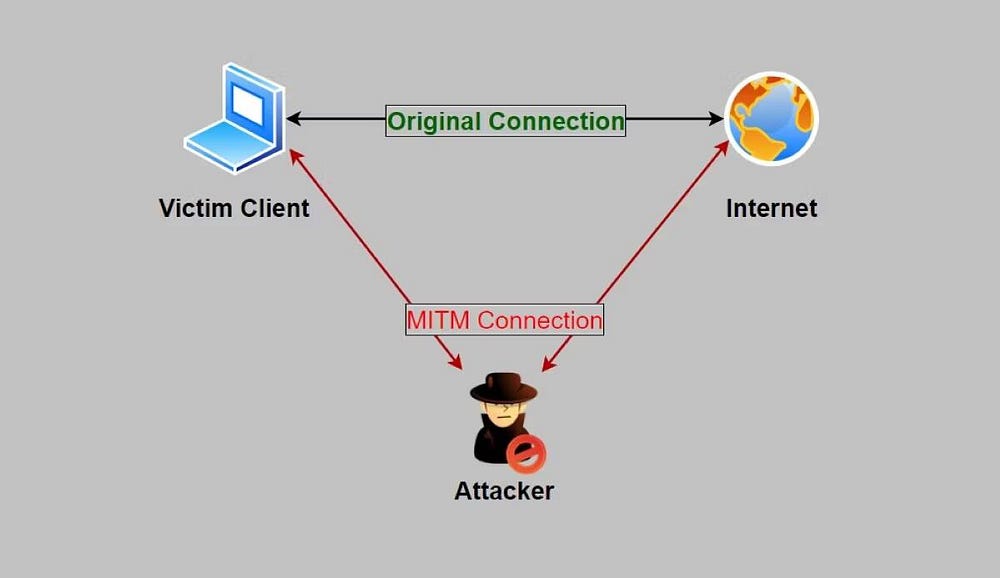
- Attacchi man-in-the-middle (MITM)Gli smartwatch economici generalmente non implementano alcuna forma di crittografia sui dati scambiati tra il telefono e lo smartwatch, il che rende più semplice per un utente malintenzionato eseguire un attacco man-in-the-middle (MITM), intercettare i dati e ispezionare i dati. informazione.
- Inoltre, una volta che un utente malintenzionato riesce a capire come utilizzare determinate funzioni sul tuo smartwatch, può inviare pacchetti dannosi al tuo smartwatch per manometterlo. Ad esempio, un utente malintenzionato può facilmente modificare la data e l'ora del tuo smartwatch o, peggio, forzare un aggiornamento del firmware del tuo smartwatch.
- Vulnerabilità della sicurezza del firmwareFirmware: il firmware è un software immutabile di basso livello responsabile del corretto funzionamento del tuo smartwatch. Controlla tutto sul tuo smartwatch. A volte, potrebbero esserci vulnerabilità nel firmware che possono essere sfruttate per causare danni diffusi.
Come proteggersi
Prima di acquistare uno smartwatch, assicurati di fare una ricerca approfondita sulla sua storia di vulnerabilità e implementazioni di sicurezza insieme alle altre funzionalità. Evita di acquistare smartwatch di fascia bassa e, se lo fai, prova a mantenere lo smartwatch non accoppiato se esci di casa. Oltre a queste pratiche, ecco alcuni passaggi cruciali da seguire:
- Mantieni aggiornato il firmware dei tuoi dispositivi. Una volta arrivato un nuovo aggiornamento del firmware, assicurati di installarlo.
- Assicurati di non installare app sconosciute da siti Web sospetti o utilizzare app piratate, poiché le app non verificate possono hackerare il tuo dispositivo.
- Se possibile, abilita l'associazione tramite PIN in modo che il tuo smartwatch si accoppi solo con i tuoi dispositivi attendibili dopo aver inserito il PIN per una maggiore sicurezza.
Verificare Gli smartwatch di lusso valgono il prezzo?
Ora sai come proteggere il tuo smartwatch Bluetooth
Gli smartwatch sono ottimi dispositivi per aumentare la produttività, monitorare la propria salute o semplicemente portare con sé una dichiarazione di moda. Tuttavia, senza garantire l’adozione di pratiche adeguate, il tuo smartwatch può diventare preda di aggressori. Il problema principale della maggior parte degli smartwatch è la mancanza di un livello di crittografia sul traffico dati. La crittografia Bluetooth è fondamentale per proteggere i tuoi dati. Ora puoi visualizzare Che cos'è la crittografia Bluetooth e come funziona?