Docker è una delle piattaforme di container più utilizzate ed è molto popolare tra ingegneri e sviluppatori di software. Viene fornito con un potente strumento di interfaccia grafica (CLI) per la gestione dei contenitori Docker e altre attività correlate.
Per impostazione predefinita, sono necessari i privilegi di root per eseguire qualsiasi comando relativo a Docker su Linux. Naturalmente, puoi modificare questa impostazione per rendere l'esecuzione più comoda ed eseguire i comandi Docker senza privilegi di utente root, ma dovresti essere consapevole delle implicazioni sulla sicurezza. Verificare Come utilizzare i contenitori Docker in Linux.
Link veloci
Qual è la superficie di attacco in Docker?
La "superficie di attacco" è il numero di punti di attacco, come il numero di finestre, che un utente malintenzionato può utilizzare per entrare nel sistema e provocare il caos. In generale, i sistemi IT dovrebbero avere superfici di attacco minime per ridurre al minimo i rischi per la sicurezza.
In generale, la superficie di attacco di Docker è minima. I contenitori vengono eseguiti in un ambiente sicuro e isolato e non influiscono sul sistema operativo host, a meno che non siano configurati diversamente. Inoltre, i container Docker eseguono solo servizi minimi che li rendono più sicuri.
Puoi configurare un sistema Linux per controllare Docker senza privilegi sudo. Questo può essere appropriato negli ambienti di sviluppo, ma può rappresentare una grave vulnerabilità di sicurezza nei sistemi di produzione. Ecco perché Docker non viene mai implementato senza sudo.
1. La possibilità di controllare i container Docker
Senza privilegi sudo, chiunque abbia accesso al tuo sistema o server può controllare ogni aspetto di Docker. Ha accesso ai tuoi file di registro Docker e può arrestare ed eliminare i contenitori a piacimento o per errore. Potresti anche perdere dati critici che sono vitali per la continuità aziendale.
Se utilizzi i container Docker negli ambienti di produzione, i tempi di inattività portano alla perdita di vari dati e fiducia.
2. Ottenere il controllo delle directory del sistema operativo host
Docker Volumes è un potente servizio che consente di condividere e gestire i dati del contenitore scrivendoli in una cartella specificata nel sistema operativo host.
Una delle maggiori minacce derivanti dall'esecuzione di Docker senza sudo è che chiunque sul tuo sistema può ottenere il controllo delle directory del sistema operativo host, inclusa la home directory.
Tutto quello che devi fare è eseguire un'immagine Linux Docker, ad esempio un'immagine Ubuntu, e montarla nella tua cartella home con il seguente comando:
docker esegui -ti -v /:/hostproot ubuntu bash
Poiché i contenitori Linux Docker vengono eseguiti come utente root, ciò significa sostanzialmente che hai accesso all'intera cartella home.
Il comando precedente scaricherà, eseguirà e installerà l'ultima immagine di Ubuntu nella tua home directory.
Nel Terminale per i contenitori Docker, vai alla directory /hostprot usando il comando cd:
cd /hostproot
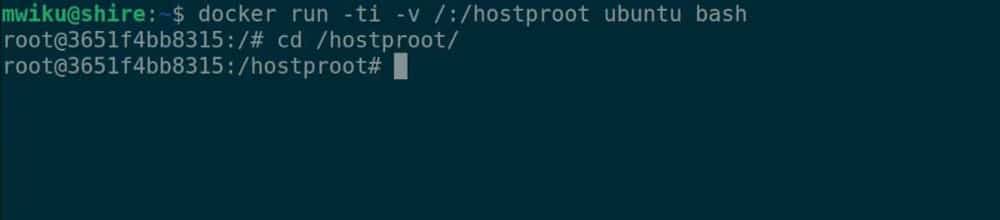
Mostra l'elenco dei contenuti di questa directory utilizzando il comando ls Tutti i file del sistema operativo host che sono ora disponibili nel contenitore. Ora puoi manipolare i file, visualizzare i file riservati, nascondere e mostrare i file, modificare le autorizzazioni e così via.
3. Installa malware
Un'immagine Docker ben progettata può essere eseguita in background e manomettere il sistema o raccogliere dati sensibili. Ancora peggio, un utente malintenzionato potrebbe diffondere codice dannoso sulla tua rete tramite i contenitori Docker.
Esistono molti casi d'uso pratici per i container Docker e con ogni applicazione viene fornito un diverso insieme di minacce alla sicurezza. Verificare Come installare Docker in Linux.
Protezione dei container Docker su Linux
Docker è una piattaforma potente e sicura. L'esecuzione di Docker senza sudo aumenta la superficie di attacco e rende vulnerabile il tuo sistema. Negli ambienti di produzione, si consiglia vivamente di utilizzare sudo con Docker.
Con così tanti utenti nel sistema, diventa molto difficile assegnare le autorizzazioni a ciascun utente. In questi casi, seguire le migliori pratiche di controllo degli accessi può aiutarti a proteggere il tuo sistema. Puoi visualizzare ora Che cos'è il controllo degli accessi e perché ne hai bisogno?