Le frodi sono dilaganti nella nostra società e, se non si presta attenzione, si potrebbe accettare un trasferimento di denaro semplicemente perché l'email sembra legittima. I truffatori hanno perfezionato l'arte di rendere i loghi convincenti, di abbinare il nome del mittente a quello dei fornitori e di dare all'oggetto la giusta dose di urgenza. In definitiva, possono ingannare anche i più intelligenti tra noi.

Tuttavia, il vero problema è che quando si riceve un'e-mail, di solito si verifica l'autenticità valutando ciò che è visibile. Una volta ho parlato di una checklist da utilizzare prima di aprire i file PDF.Tuttavia, ci sono anche una serie di criteri da verificare prima di presumere che un'email sia autentica. Le informazioni reali da cercare si trovano spesso nei metadati.
Link veloci
Il campo "Da" non dimostra chi ha inviato l'e-mail.
L'autenticazione verifica il dominio, non il marchio.
Impara a non fidarti del nome visualizzato perché, nel complesso, non dimostra nulla. Certo, è generalmente ovvio, soprattutto se usi Gmail o Outlook, ma questo è dovuto al modo in cui sono progettati la maggior parte di questi client di posta elettronica: privilegiano la praticità rispetto alla verifica.
Ricevere un'email con la dicitura "Sicurezza PayPal" non significa necessariamente che sia stata inviata da PayPal. Il mittente effettivo potrebbe essere qualcun altro. [email protected]Sostituire la "l" minuscola di PayPal con il numero "1" può essere complicato se si ha fretta. Per vedere il mittente reale, controlla l'intestazione. Da L'indirizzo email del mittente è racchiuso tra parentesi angolari. Tuttavia, questo da solo non può fornire una conferma definitiva dell'autenticità. È necessario verificare la fonte dell'email. In Gmail, apri l'email, clicca sui tre puntini accanto all'icona di risposta, quindi clicca su "Rispondi". Mostra originaleIn Outlook per desktop, vai a File ->Proprietà ->Intestazioni InternetIn Apple Mail, vai a Visualizzare ->Messaggio ->Tutte le intestazioniNella pagina del messaggio originale, i tre punti dati importanti sono Da, Percorso di ritorno e Risultati di autenticazione (risultati SPF, DKIM e DMARC).
I valori SPF, DKIM e DMARC dovrebbero essere PASSAGGIOTuttavia, questo da solo non ne dimostra l'autenticità. Dimostra però che l'email è stata correttamente autenticata, il che significa che il mittente ha il controllo tecnico sul dominio. Ricordate, un criminale potrebbe registrare paypa1-secure.com e, se configurasse SPF, firmasse i messaggi con DKIM e implementasse una policy DMARC, otterrebbe con successo il controllo tecnico.
A questo livello, l'indicatore principale di un'email falsa è la mancata corrispondenza tra le intestazioni (From, Return-Path, risultati SPF/DKIM). Assicuratevi che l'indirizzo From visibile corrisponda al dominio nel Return-Path e verificate che gli indirizzi IP SPF passino al dominio del brand effettivo. Se tutto ciò è verificato, c'è un'alta probabilità che l'email non sia falsa.
Il tuo client di posta elettronica si impegna al massimo per individuare il phishing, ma nessun filtro è perfetto. Attacchi sofisticati, domini appena registrati ed e-mail instradate tramite account compromessi eludono regolarmente le difese automatizzate..
La stringa "Ricevuto" mostra da dove proviene effettivamente l'e-mail.
Ogni server di posta lascia un'impronta che gli aggressori faticano a controllare.
Quando un server di posta elettronica elabora un messaggio, aggiunge la riga "Received" all'inizio dell'intestazione. Un aggressore può falsificare le righe "Received" prima che l'email lasci il sistema. Tuttavia, anche il server di posta in arrivo include una riga come parte della stringa "Received". Questa aggiunta è ciò che un aggressore non può falsificare. In caso di discrepanza, è opportuno sospettare dell'email.
Puoi comunque visualizzare queste informazioni nella pagina di visualizzazione della sorgente dell'email. Ecco un esempio della prima riga "Ricevuto" accettata dai provider di posta elettronica:



Ricevuto: da a74-66.smtp-out.amazonses.com (a74-66.smtp-out.amazonses.com. [54.240.74.66]) da mx.google.com
Questo esempio è la riga scritta da Google, non quella aggiunta dal mittente. Mi dice semplicemente che Google ha ricevuto l'email dall'indirizzo IP 54.240.74.66 su smtp-out.amazonses.com. Ora, per verificare se ha senso, devo confrontarlo con le altre intestazioni visibili nel messaggio.
Per questo particolare messaggio, il mittente visibile nell'intestazione è [email protected]Il Return-Path è il dominio Amazon: amazonses.com. Da altre informazioni che ho verificato in precedenza, posso constatare che SPF ha trasmesso questo IP di Amazon SES, 54.240.74.66, e DKIM ha trasmesso makeuseof.com. Tutto è coerente. È molto comune per le aziende inviare notifiche utilizzando l'infrastruttura di Amazon SES, quindi il quadro generale torna.
Quando un'e-mail è legittima, segue un percorso di instradamento che include:
- Servizio postale riconosciuto
- Autenticazione corrispondente al server
- Nella catena non esiste un provider di hosting casuale (deve essere una piattaforma di servizi di posta elettronica riconosciuta).
Le email false solitamente lasciano una traccia: il fornitore del servizio riceve un messaggio da un VPS non correlato, da un dominio strano o da un indirizzo IP non associato al mittente pubblicizzato.
Sebbene tutto ciò sia generalmente vero, è importante notare che gli attacchi più sofisticati possono anche passare attraverso account legittimi compromessi o servizi cloud noti, quindi l'assenza di questi segnali d'allarme non garantisce la legittimità al 100%.
Le distorsioni del Message-ID e della envelope rivelano un phishing pigro o di massa.
I dettagli dell'infrastruttura raramente corrispondono al marchio imitato.
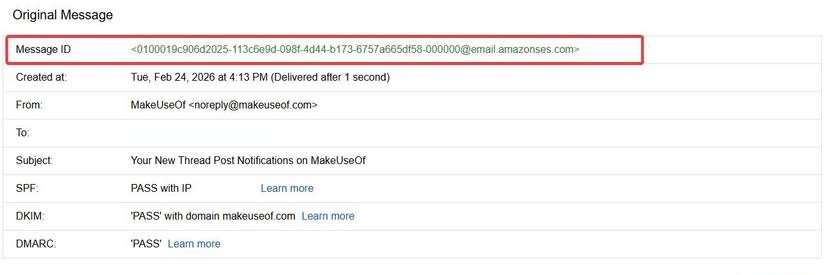
Il campo Message-ID è un altro elemento importante da non trascurare. È il primo elemento che si vede nella pagina di visualizzazione del codice sorgente. Si tratta di un identificatore univoco globale generato dal server del mittente del messaggio. In genere si presenta sotto forma di una lunga stringa che termina con il componente @domain. È necessario prestare molta attenzione a questo dominio.
Dovresti aspettarti che un messaggio proveniente da amazon.com abbia un Message-ID che termina con il dominio Amazon. Invece di Amazon, è un segnale d'allarme se ricevi qualcosa come @cheapmailer.hosting123.net; non ignorarlo.
Tuttavia, ci sono altre prove in Message-ID che dimostrano che il messaggio non è autentico:
- Il Message-ID è completamente mancante.
- I formati Message-ID sono identici in tutte le email di phishing non correlate.
- Teste Mailer X Vecchio o strano.
- X-IP originario Esposto si riferisce a un intervallo di hosting residenziale o a basso costo.
Il motivo per cui Message-ID è uno strumento così potente per rilevare le email fraudolente è che, mentre gli aggressori più esperti possono eliminarle, il phishing di massa spesso dà priorità al volume piuttosto che alla sofisticatezza.
Il Message-ID è uno degli elementi più facili da falsificare per un aggressore, quindi un Message-ID convincente non dovrebbe mai essere considerato una prova di autenticità; il suo valore risiede quasi esclusivamente nell'individuazione di campagne di phishing pigre o automatizzate che non si preoccupano di ottimizzarlo correttamente.
Unificare i tre titoli
Il filo conduttore tra i tre titoli che ho descritto è che tutti si riferiscono al modo in cui il messaggio viene trasmesso. Non considerano il modo in cui il messaggio viene presentato. Tuttavia, l'elemento della trasmissione è cruciale perché la presentazione può essere replicata più facilmente. Inoltre, gli elementi della trasmissione lasciano tracce che fungono da indicatori di autenticità.
naturalmente, Se ricevi molti messaggi indesiderati, è opportuno adottare misure pratiche per ridurne il volume.Perché più ce ne sono, maggiore è la probabilità che tra di loro cada qualcosa.