Esiste una scadenza specifica relativa alla funzionalità Avvio protetto di Windows che si avvicina alla metà del 2026 e potrebbe riguardare anche te. Prima del caricamento di Windows, la funzionalità Avvio protetto controlla il processo di avvio del sistema.Ma per farlo, si affida ai certificati di crittografia e, sfortunatamente, molti di questi vecchi certificati Secure Boot scadono a giugno 2026.

Ciò significa che i sistemi che non migrano in tempo potrebbero non essere in grado di accettare futuri aggiornamenti a livello di avvio. Sui computer in cui futuri aggiornamenti del firmware o della sicurezza dipendono dai certificati Secure Boot più recenti, alcuni dispositivi potrebbero semplicemente non avviarsi. Microsoft ha già iniziato a distribuire certificati più recenti, quindi non c'è motivo di farsi prendere dal panico. Tuttavia, è importante capire come funziona tutto per evitare spiacevoli sorprese.
Link veloci
A cosa servono i certificati Secure Boot durante l'avvio di Windows?
Il sistema di fiducia che decide se il tuo computer può avviarsi

Prima ancora che driver e software antivirus intervengano, Secure Boot fa il suo lavoro. Ogni volta che si avvia il computer, il firmware di sistema utilizza un set di certificati attendibili memorizzati direttamente nel firmware UEFI per verificare che i componenti di avvio critici, in particolare Windows Boot Manager, siano stati firmati da un'autorità attendibile. Se la firma non può essere verificata con un certificato attendibile, il processo di avvio viene interrotto immediatamente.
Questa verifica è un passaggio cruciale nella catena di fiducia. Le chiavi private di Microsoft firmano i componenti di avvio di Windows e i certificati corrispondenti sono archiviati nel DB (Dependent Signatures Database) del firmware. Questi certificati definiscono i boot loader attendibili per il funzionamento. KEK (Key Exchange Database) garantisce che solo un'entità attendibile possa modificare i boot loader autorizzati, gestendo i certificati che controllano chi può aggiornare il DB.
Il punto chiave è che i certificati Secure Boot hanno una data di scadenza. Dopo la scadenza, il firmware del computer non può più fare affidamento sui certificati scaduti come punto di riferimento attendibile. Si tratta di un meccanismo di sicurezza deliberato, progettato per limitare l'esposizione a lungo termine a chiavi di firma compromesse o obsolete.
Certificati che scadranno
Le vecchie chiavi di firma Microsoft su cui Windows ha fatto affidamento per oltre un decennio
Molti dei certificati interessati sono stati creati nel 2011 e scadranno nel 2026. I seguenti certificati verranno sospesi e sostituiti:
| Finestra di scadenza | Il certificato verrà gradualmente eliminato. | Certificati alternativi | Cosa controlla questo certificato? |
|---|---|---|---|
| June 2026 | Microsoft Corporation KEK CA 2011 | Microsoft Corporation KEK CA 2023 | Autorizza gli aggiornamenti ai database di attendibilità di Secure Boot. |
| June 2026 | Microsoft UEFI CA 2011 | Microsoft UEFI CA 2023 e Microsoft Option ROM UEFI CA 2023 | Consente l'esecuzione di bootloader, driver e ROM opzionali. |
| Ottobre 2026 | Microsoft Windows Production PCA 2011 | Windows UEFI CA 2023 | Firma Windows Boot Manager e i componenti di avvio principali |
A partire da Windows 8, questi tre certificati hanno costituito la spina dorsale dell'avvio protetto sui computer Windows. Microsoft UEFI CA 2011 verrà sostituito da due certificati per migliorare la precisione della sicurezza. Anche se non ci si aspetta che tutti i sistemi che non utilizzano i certificati più recenti si guastino improvvisamente, potrebbero essere esclusi da futuri aggiornamenti o protezioni dell'avvio protetto.
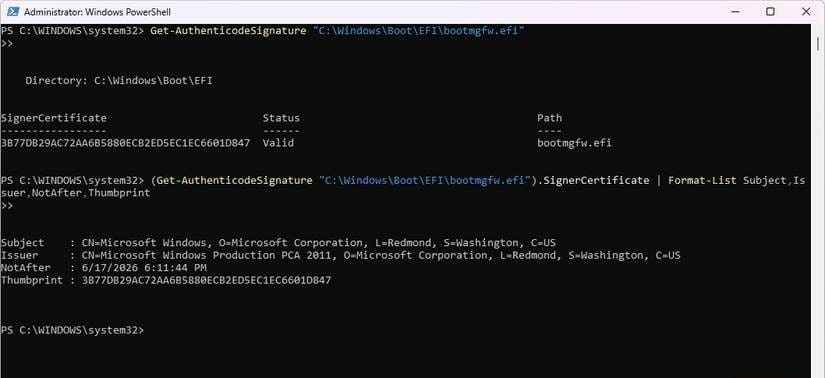
È possibile visualizzare il certificato corrente sul computer eseguendo il seguente comando PowerShell: (Get-AuthenticodeSignature “C:WindowsBootEFIbootmgfw.efi”).SignerCertificate | Format-List Subject,Issuer,NotAfter,Thumbprint



Perché i computer interessati potrebbero smettere di avviarsi dopo l'aggiornamento?
In che modo i trasferimenti e le revoche dei certificati possono compromettere la fiducia in una startup?
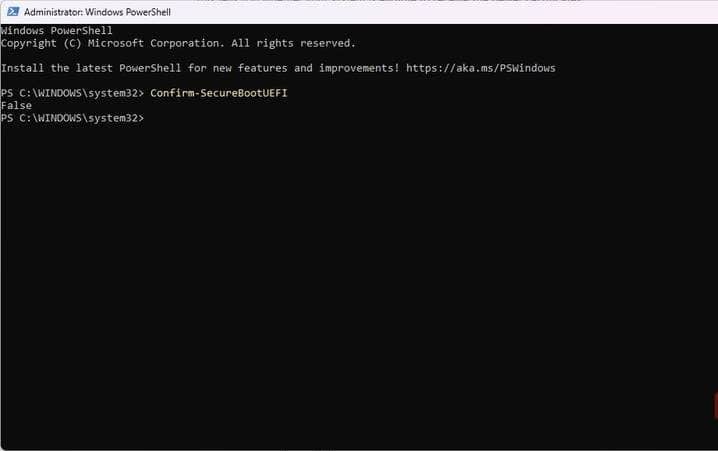
È improbabile che si verifichino errori di Secure Boot il giorno della scadenza dei certificati. Tuttavia, un aggiornamento del firmware o di sicurezza può influire sulla fiducia del computer e, in tali casi, potrebbero verificarsi errori. Questo comportamento è stato osservato dopo La risposta di Microsoft Per il bootkit UEFI di BlackLotus, che consentiva l'esecuzione di bootloader dannosi anche su sistemi che avevano abilitato Secure Boot.
La patch di Microsoft per questa vulnerabilità non è stata sufficiente. Per condurre un'indagine più approfondita, Microsoft ha iniziato a disabilitare i componenti di avvio vulnerabili. Ha anche inasprito i requisiti di avvio sicuro.
Gli ultimi certificati 2023 sono ora essenziali per la futura protezione e revoca di Secure Boot. In pratica, questo significa che anche se il computer sembra funzionare perfettamente, Secure Boot può bloccare l'avvio se l'aggiornamento richiede l'attendibilità di certificati più recenti di cui non dispone. In questa fase potrebbero rimanerti solo poche opzioni di rimborso..
Come Microsoft sta migrando i computer agli ultimi certificati Secure Boot
Aggiornamenti automatici, regole di ammissibilità e perché alcuni dispositivi vengono saltati
Microsoft ha avviato un'implementazione graduale, entro il 2026, a partire da quelli che definisce sistemi "high-trust". Questi sistemi dispongono di firmware aggiornato, una cronologia degli aggiornamenti stabile e hanno già abilitato l'avvio protetto. I sistemi idonei ricevono la nuova certificazione tramite Windows Update, ma possono installarla solo insieme al firmware del sistema.
Le macchine virtuali (VM) basate su Windows che utilizzano UEFI Secure Boot in genere si basano sullo stesso modello di attendibilità e ottengono la certificazione tramite lo stesso processo delle macchine fisiche. Questo include le VM che eseguono Hyper-V e Azure. Qualsiasi VM che non accetti le certificazioni più recenti subirà lo stesso destino delle macchine fisiche.
Gli aggiornamenti Windows KB5074109 e KB5073455 per il 2026 hanno già iniziato a distribuire questi certificati. Tuttavia, le limitazioni del firmware potrebbero comportare che solo le procedure manuali possano completare la distribuzione su determinati dispositivi.
È possibile eseguire questo comando in PowerShell e verrà confermato il valore diverso da zero di Aggiornamenti disponibili Il tuo computer è idoneo a ricevere aggiornamenti dei certificati: Get-ItemProperty -Path “HKLM:SYSTEMCurrentControlSetControlSecureBoot” | Format-List
Cosa stai facendo ora per assicurarti che il tuo computer funzioni ancora nel 2026?
Ora ci sono due cose importanti da fare: assicurarsi che l'avvio protetto sia abilitato e che il firmware del sistema sia aggiornato. Lo strumento Informazioni di sistema di Windows può mostrare se l'avvio protetto è abilitato. Tuttavia, qualsiasi aggiornamento del firmware dovrebbe provenire dal produttore del computer o dalla piattaforma che gestisce il firmware virtualizzato.
Se il sistema è idoneo, l'aggiornamento verrà solitamente eseguito in background. È necessario prestare particolare attenzione ai dispositivi con impostazioni dual-boot o ai computer con residui del vecchio processo di avvio, poiché è meno probabile che ricevano una distribuzione automatica. Potrebbe essere necessario accedere a questo percorso di registrazione: HKEY_LOCAL_MACHINESYSTEMCurrentControlSetControlSecureBoot Impostazione del valore di registrazione Aggiornamenti disponibili A un valore diverso da zero. Potresti prendere in considerazione l'utilizzo di un editor più sicuro per modificare i valori del registro..