Il pharming è un tipo di attacco informatico che prevede il reindirizzamento del traffico Web da un sito Web legittimo a un sito Web falso. Quest'ultimo è progettato per assomigliare a un sito Web legittimo in modo che gli utenti vengano indotti con l'inganno ad accedere e digitare i propri dati di accesso. Questi dettagli vengono poi raccolti dall'"hacker" e utilizzati per attività illegali.
come Phishing , lo spoofing mira a raccogliere informazioni sull'utente come nome utente, password o dettagli bancari. Sebbene sia spesso paragonato al phishing, il pharming è molto più complesso e dannoso. Può trarre vantaggio da una rete più ampia, interessare più utenti in un breve periodo di tempo e costare alle aziende milioni di dollari.
Link veloci
Confronto tra phishing e contraffazione
Alcuni considerano lo spoofing del sito web come "phishing senza tentazioni". È più insidioso rispetto al phishing e ha una modalità di funzionamento diversa. Molti utenti, inclusi alcuni che hanno familiarità con le solite tattiche di phishing, non sapranno cosa li ha colpiti finché non noteranno transazioni insolite nel proprio account.
Sebbene il phishing comporti l'attirare gli utenti inviando un collegamento al sito Web falso tramite e-mail o SMS, la frode d'altra parte è molto più difficile da rilevare.
L'hacker può attaccare il computer all'insaputa dell'utente o in alcuni casi può anche attaccare il server DNS (Domain Name System) per reindirizzare le visite al sito Web legittimo e indirizzare gli utenti a un sito Web falso che controlla.
Esistono due tipi di contraffazione
Per capire meglio come funziona questo attacco informatico, è importante conoscere i due tipi di attacchi di spoofing.
Contraffazione basata su malware
Uno dei modi in cui un attacco hacker è attraverso un cavallo di Troia che ricevi da un'e-mail dannosa, un file allegato o un'applicazione contaminata che scarichi. farsi strada verso File host sul tuo computer per reindirizzare il traffico dai soliti URL a una versione falsa dei siti web.
Pensa al file hosts sul tuo computer come alla rubrica locale. Questa rubrica contiene i nomi degli host dei siti Web visitati e i relativi indirizzi IP. I nomi host sono le parole che scrivi nel tuo browser come www.google.com أو www.miabanca.com.
Dopo aver digitato il nome host di un sito Web, il computer controlla il suo file hosts per vedere se contiene gli indirizzi IP corrispondenti per il sito Web e quindi ti connette ad esso.
Quando il tuo dispositivo viene infettato da malware falso, i criminali informatici apportano di nascosto modifiche al file hosts sul tuo computer. Modificando le voci nel file Hosts locale o nella "rubrica", i criminali informatici possono reindirizzarti a un sito Web falso che potrebbe assomigliare ai siti Web che visiti abitualmente. Quindi quando scrivi www.facebook.com Ad esempio, verrai reindirizzato a una pagina falsa che assomiglia a Facebook.
Avvelenamento da DNS
In alcuni casi, i criminali informatici prendono di mira i server DNS anziché il file Hosts. Un server DNS è come una rubrica telefonica o una directory più ampia con nomi di dominio e indirizzi IP corrispondenti. I criminali informatici possono sfruttare le vulnerabilità e infiltrarsi nel server DNS e quindi corrompere la cache DNS inserendo dettagli DNS falsi.



In questo modo, l'attaccante reindirizza il traffico al sito Web legittimo, solitamente banking online o e-commerce, e indirizza gli utenti a un sito Web clonato.
La corruzione del DNS fa apparire una rete molto più grande perché può interessare centinaia se non migliaia di utenti. Peggio ancora, può infettare altri server; Da qui il termine "avvelenamento".
Nel 2017, ad esempio, un sofisticato attacco di contraffazione ha preso di mira circa 50 istituzioni finanziarie e ha colpito più di 3000 computer in un periodo di tre giorni. I clienti provenienti da Europa, Stati Uniti e Asia Pacifico sono stati attratti da siti Web falsi in cui le informazioni di accesso del loro account sono state raccolte dai criminali informatici.
L'avvelenamento del DNS è anche più difficile da rilevare. Il tuo computer potrebbe sembrare a posto e privo di malware dopo dozzine di scansioni, ma se il server DNS è compromesso, verrai reindirizzato al sito Web falso.
Tuttavia, non è così comune come il phishing e altre forme di attacco informatico, poiché richiede molto lavoro da parte degli aggressori. Il phishing è più diffuso perché è più facile inviare un collegamento a un sito Web falso e sperare che vittime ignare facciano clic su di esso piuttosto che infiltrarsi in un computer o in un server DNS.
Ma solo perché non è un attacco comune non significa che non possa succedere a te. Imparare a proteggerti da questo tipo di attacco ti farà risparmiare molti problemi in futuro.
Come proteggersi dagli attacchi di pharming
Ora che sai come funziona questo attacco informatico, è il momento di armarti di questi suggerimenti e di alcune precauzioni per salvarti da un falso attacco riuscito.
Assicurati che il sito web sia sicuro
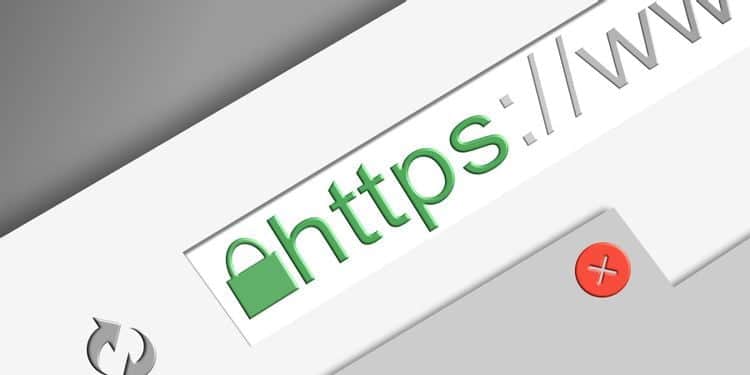
Prima di digitare informazioni sensibili come nome utente e password o dati bancari, assicurati che il sito Web stia utilizzando una connessione HTTPS (Hypertext Transfer Protocol Secure). Ciò significa che è stato emesso un certificato SSL (Secure Sockets Layer) che protegge le informazioni immesse.
Come fai a sapere che un sito web è sicuro? Un buon indicatore è la barra degli indirizzi del tuo browser. Cerca la piccola icona del "lucchetto". L'indirizzo dovrebbe anche iniziare con "https" anziché solo con "http".
Non fare clic senza controllare la fonte
Il malware falso può presentarsi sotto forma di un cavallo di Troia nascosto di nascosto dietro un file o parte di un'applicazione apparentemente innocua. Potrebbe essere in esecuzione sullo sfondo del tuo computer ed eseguire Switcheroo con le voci nel tuo file Hsots a tua insaputa.
Ricontrolla se l'origine dei tuoi file, collegamenti o e-mail è legittima.
Usa app anti-malware affidabili e aggiornate
essere Applicazione antivirus Per essere efficace contro le minacce più recenti, è necessario aggiornarlo regolarmente. Un utente malintenzionato sfrutta spesso le vulnerabilità di un computer o di un server e gli aggiornamenti hanno lo scopo di correggere tali vulnerabilità.
L'aggiornamento del sistema operativo e delle applicazioni antivirus è la prima linea di difesa contro il malware di phishing.
Abilita l'autenticazione a due fattori
L'autenticazione a due fattori (2FA) è uno dei modi migliori per proteggere i tuoi account online. Dovresti usarli specificamente sui siti Web che gestiscono le tue informazioni finanziarie.
Quando l'autenticazione a due fattori (2FA) è abilitata, ti verrà richiesto un codice separato diverso da login e password. Questo codice viene inviato al tuo telefono o e-mail, quindi anche se l'hacker ottiene il tuo nome utente e password, non sarà in grado di accedere al tuo account la prossima volta perché ha bisogno del codice.
Verifica la presenza di errori grammaticali sul sito web
Poiché l'obiettivo dell'hacker è raccogliere le tue informazioni e non fornire un'esperienza online fluida, spesso non trascorrono molto tempo a rifinire il contenuto. Fai attenzione agli errori grammaticali, alle frasi molto lunghe e alle frasi che non suonano bene: spesso possono parlarti della legittimità di un sito web.
Se pensi che qualcosa non vada, contatta la banca!
Sebbene un attacco di phishing non sia così comune come il phishing perché è più difficile da implementare e coinvolge tecniche più avanzate, è più fastidioso e più astuto. Può attaccare gli utenti a loro insaputa perché anche se l'utente vede l'URL corretto nella barra degli indirizzi, può comunque indirizzarli a un sito Web falso che potrebbe assomigliare al sito Web legittimo.
Può anche lanciare attacchi ripetuti su un singolo utente se il malware è installato sui suoi dispositivi o attacchi ripetuti su più utenti come nel caso dell'avvelenamento DNS.
Se noti che qualcosa non va (viene visualizzato un avviso che indica che il sito Web ha un certificato SSL non valido o mancante, o qualcosa non sembra corretto anche se non riesci a capirlo), è sempre una buona idea contattare la tua banca o il sito Web del servizio clienti per ricontrollare.