Ogni pochi anni, qualcosa sembra promettente per eliminare definitivamente le password. E ogni pochi anni, la password sopravvive. I codici di accesso sono l'ultimo contendente e, francamente, potrebbero essere i più affidabili finora. Quando si valuta Password vs. passkey e le differenze tra loroScoprirete che la crittografia è solida. La resistenza al phishing è reale. Apple, Google e Microsoft sono tutte coinvolte. La FIDO Alliance festeggia, con molti sostenitori della sicurezza che dichiarano che... Sì, la nuova alternativa alla password è effettivamente più sicura.

Allora perché non ho cambiato? Perché, nonostante tutto questo clamore, i codici di accesso in pratica sono molto diversi dai codici di accesso in teoria. Se sei diffidente nei confronti di questa pubblicità, o hai provato i codici di accesso e sei rimasto confuso, non sei il solo e non hai torto. Ecco alcuni buoni motivi per cui le tue password non sono ancora state abbandonate.
Link veloci
Sono ancora legato all'ecosistema di qualcuno, solo che è diverso.
La guardia cambiò, ma i muri no.
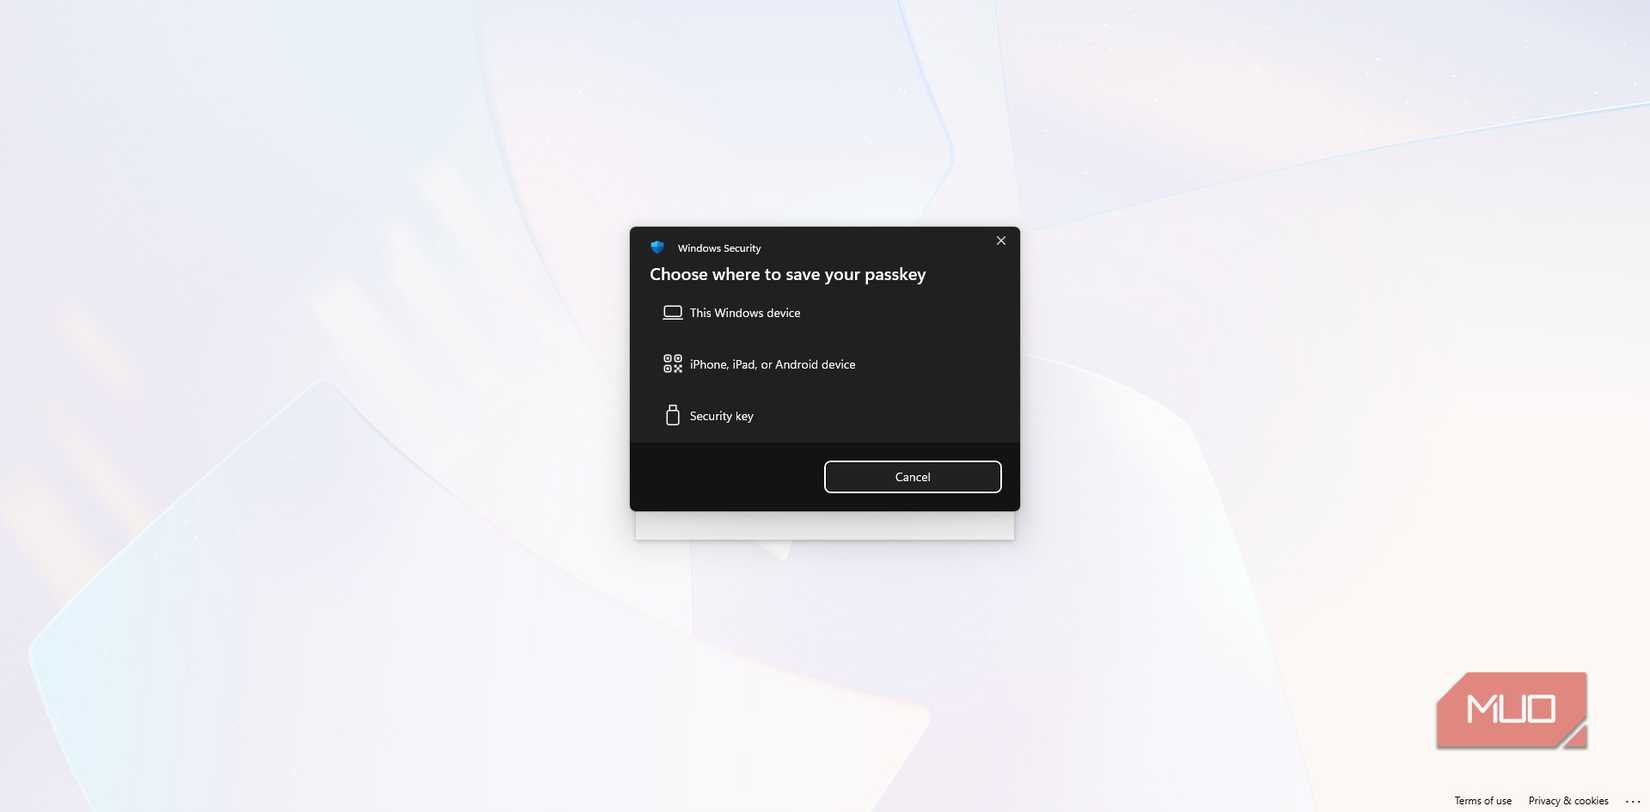
Le password hanno sempre avuto un segreto: la maggior parte delle persone le riutilizza perché ricordarle è praticamente un lavoro extra. Le passkey avrebbero dovuto risolvere questo problema sostituendo i segreti memorizzati con chiavi di crittografia. E lo fanno, ma per molto tempo hanno sostituito una trappola con un'altra: il blocco in un particolare ecosistema. Questo è... I codici di accesso sono stati concepiti per semplificare le procedure di accesso, ma molti utenti rimangono confusi. Riguardo al funzionamento sui vari dispositivi.
Quando si crea un passcode su un iPhone, questo viene automaticamente assegnato al Portachiavi iCloud. Questa funzionalità è perfetta se la tua intera vita ruota attorno ai dispositivi Apple, ma fino a poco tempo fa, accedere agli stessi account su un dispositivo Android o Windows richiedeva soluzioni complesse, come la scansione di codici QR. Il gestore password di Google funziona in modo simile, mantenendo i suoi passcode meticolosamente sincronizzati all'interno del "giardino recintato" di Android e Chrome. Windows Hello era l'ultimo baluardo, che storicamente bloccava i passcode su un singolo dispositivo fisico. Tuttavia, alla fine del 2025, Microsoft ha finalmente colmato questa lacuna, introducendo funzionalità di sincronizzazione cloud per Windows Hello che consentono ai passcode di seguire gli utenti su più dispositivi Windows 11 tramite il loro account Microsoft.
Il vero passaggio verso una vera capacità di trasporto è emerso tra la fine del 2024 e il 2025. La FIDO Alliance ha rilasciato entrambi Protocollo di scambio dati delle credenziali (CXP) e formato (CXF)Sono specificamente progettati per consentire agli utenti di esportare e importare in modo sicuro codici di accesso tra diversi fornitori di servizi. Sebbene i principali fornitori come Apple e Google abbiano iniziato a implementare le API necessarie per questo standard, si tratta ancora di un work in progress per l'utente medio.
Attualmente, la soluzione più pratica per la vita multipiattaforma è Scegliere un gestore di password di terze parti Come NordPass o Bitwarden, che supportano i codici di accesso su tutti i sistemi operativi, questi servizi infrangono di fatto il "blocco di piattaforma" delle principali aziende tecnologiche. Tuttavia, la tua dipendenza principale è cambiata: invece di essere vincolato ad Apple o Google, ora sei vincolato a un fornitore di sicurezza privato. Il blocco non è scomparso; è stato solo rinominato, almeno finché CXP non renderà il passaggio da un vault all'altro facile come spostare una rubrica.
L'esperienza di installazione varia da fluida a da incubo
La tua esperienza potrebbe variare notevolmente
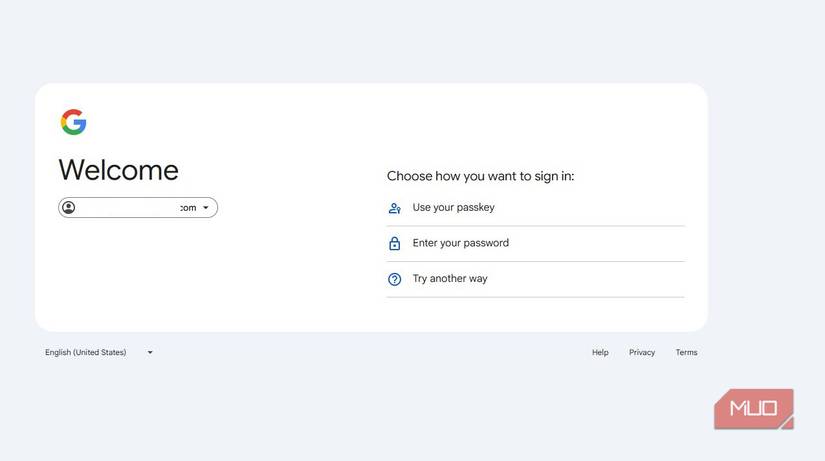
Esiste una versione dei codici di accesso che trovo piuttosto affascinante. Si guarda lo schermo, ci si autentica con il volto o l'impronta digitale e si accede. Questa versione esiste sicuramente, ed è proprio per questo che si trovano argomenti che... Le password sono ufficialmente obsolete e devi fare questo passo.Il problema è che questa esperienza fluida non è disponibile ovunque e il divario tra le app migliori e quelle peggiori può essere frustrante.
Prendiamo ad esempio Stripe. Impostare un codice di accesso potrebbe sembrare un percorso a ostacoli. Si accede con una password, si esplorano livelli di impostazioni di sicurezza, si conferma l'autenticazione a due fattori, si verifica l'indirizzo email e solo allora si può cliccare su "Crea". Sono tanti ostacoli per qualcosa che dovrebbe semplificare la vita. Paragoniamo questo a Target, che offre ai codici di accesso una visibilità adeguata direttamente nella schermata di accesso, o a Nintendo, che tecnicamente li supporta ma posiziona l'opzione sotto il familiare campo password che la maggior parte delle persone compila automaticamente per abitudine.



Perdere il proprio dispositivo diventa un'emergenza del tutto nuova.
Ci auguriamo che la conversazione con il servizio clienti sia piacevole.
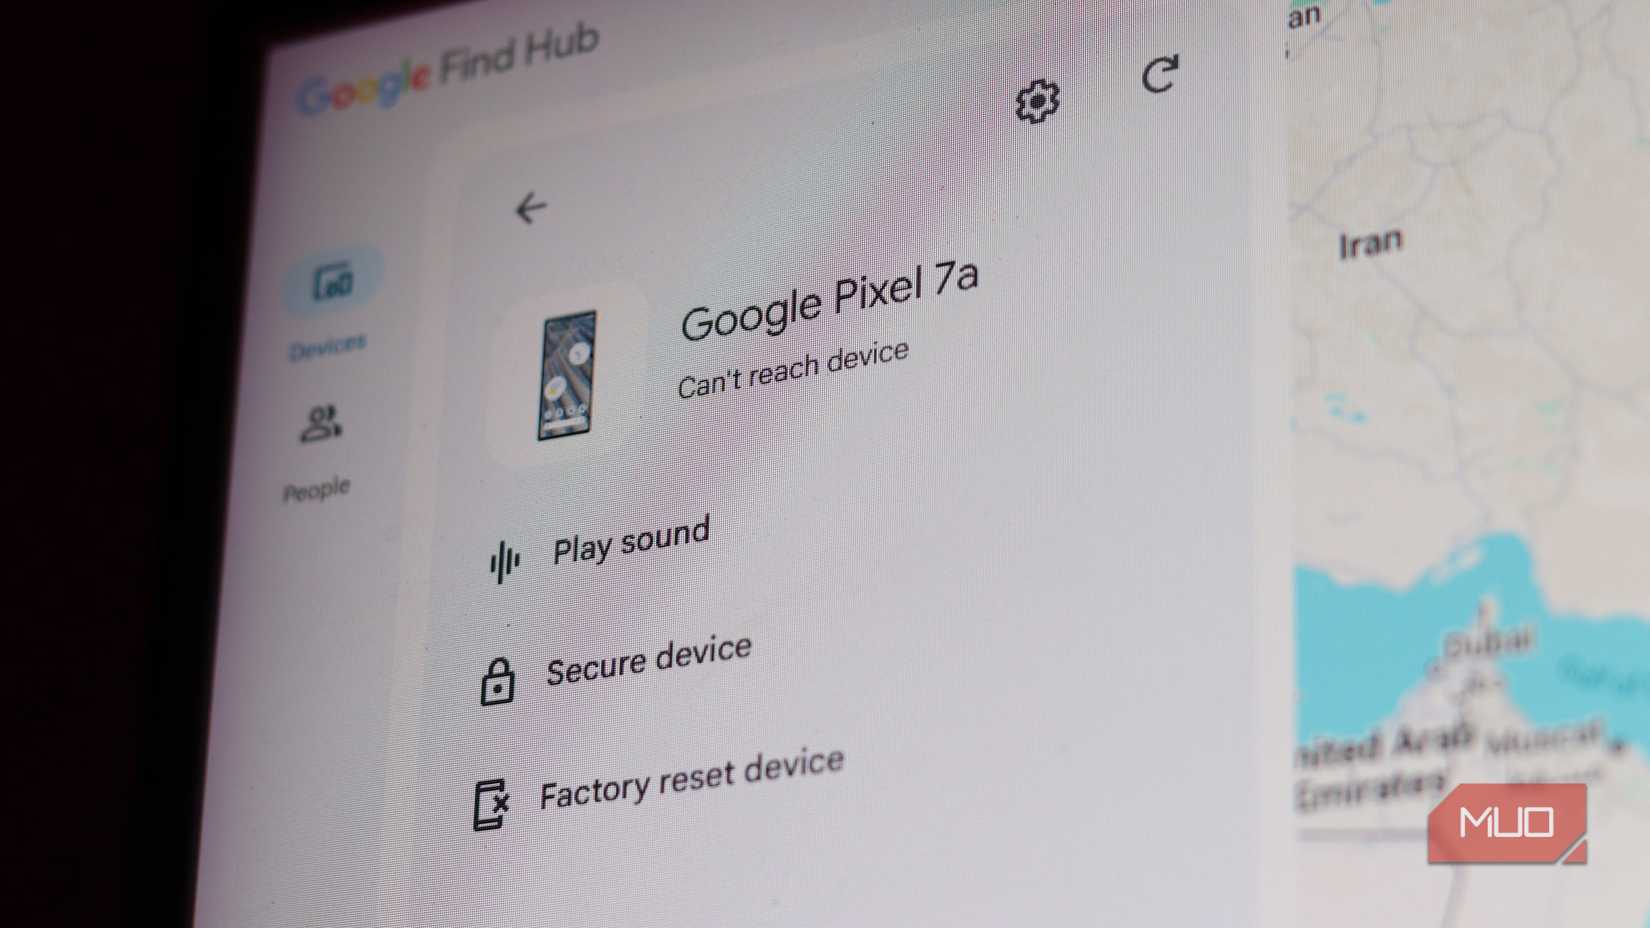
Con le password, perdere il telefono è incredibilmente frustrante, ma gestibile. Puoi accedere altrove, toccare "Password dimenticata", reimpostarla via email e riottenere l'accesso. Non è un processo semplice, ma è familiare e, soprattutto, recuperabile. I codici di accesso modificano questa dinamica e la rete di sicurezza diventa più complessa. A proposito, dovresti... Esegui questo rapido controllo di sicurezza per assicurarti di poter recuperare il tuo account Gmail..
Se il tuo passcode è specifico per un dispositivo, collegato a un singolo telefono o a una chiave di sicurezza fisica, perdere o danneggiare il dispositivo potrebbe impedirti di accedere a più account contemporaneamente se non hai un backup. La maggior parte delle persone evita questo problema sincronizzando i propri passcode tramite un servizio cloud come iCloud Keychain o Google Password Manager, quindi un crash del telefono non è la fine del mondo. Il vero problema sorge se perdi l'accesso all'intero account cloud. A quel punto, il ripristino diventa molto più complicato.
A dire il vero, la maggior parte dei servizi mantiene ancora le tradizionali vie di fuga, come il recupero tramite e-mail o SMS. Google offre anche codici di recupero offline e consiglia vivamente di stamparli o scriverli e conservarli in un luogo sicuro. C'è una certa ironia in questo. Il futuro della sicurezza degli accessi, nella sua forma più vulnerabile, dipende da un pezzo di carta nascosto in un cassetto.
Il backup più efficace è la duplicazione del dispositivo. Ciò significa registrare un secondo codice di accesso su un altro dispositivo o Un piccolo strumento separato come YubiKey Per garantire di avere sempre un backup fisico. Funziona, ma è raramente consigliato. La maggior parte dei servizi consente di aggiungere un singolo codice di accesso, dichiarare vittoria e lasciare il resto come esercizio utente. Un singolo codice di accesso è una prova di concetto. Un piano di ripristino è il vero sistema. Attualmente, la maggior parte delle persone ha solo la prova.
Le password sono ancora obbligatorie ovunque, quindi i codici di accesso aggiungono un ulteriore livello di sicurezza.
Più lavoro, stessi rischi, ottimo marketing
Ecco la parte che il marketing basato sulle passkey tende a tralasciare: per la maggior parte dei servizi, le passkey sono un componente aggiuntivo, non una sostituzione pulita. Alcuni dei primi ad adottare le passkey, come Microsoft, consentono agli utenti di rimuovere completamente le proprie password. Ora è possibile. Passaggio all'utilizzo di un account Microsoft senza password Rimuovendo la password dalle impostazioni di sicurezza e affidandosi esclusivamente alla biometria o alle chiavi di sicurezza. Tuttavia, la maggior parte dei principali servizi, inclusi Google e Amazon, richiedono ancora una password tradizionale archiviata come backup.
Questo crea una scomoda via di mezzo. Le passkey sono un ottimo modo per bloccare il phishing, poiché non c'è nulla che un aggressore possa indurti a entrare con l'inganno. Allo stesso tempo, il tuo account è ancora legato a una vecchia vulnerabilità. Se il database di un'azienda viene compromesso e gli hash delle password vengono divulgati, non importa che tu stia effettuando l'accesso con una passkey. La tua password era ancora sui loro server, in attesa che si verificasse un problema.
Finché più aziende non seguiranno l'esempio di Microsoft ed elimineranno completamente le password, resteremo bloccati in una fase di transizione.
Ammiratore, ma non convinto
Tutto ciò non suggerisce che i codici di accesso siano un vicolo cieco. La tecnologia in sé rappresenta un progresso significativo, e la resistenza al phishing rappresenta da sola un cambiamento radicale nel mondo di... Microsoft lo indica in esso Per bloccare più di 7000 attacchi basati su password al secondo. Anche l'adozione sta accelerando. Secondo Segnale di autorizzazioneEntro il 2025, le passkey rappresentavano il 62 percento delle sfide di autenticazione in grandi set di dati del mondo reale e quasi il 57 percento degli utenti sapeva già cosa fosse una passkey.
Tuttavia, "migliore sulla carta" e "pronto per tutti" non sono la stessa cosa. Finché i codici di accesso non saranno distribuiti senza problemi su tutti i dispositivi e non potranno effettivamente sostituire le password invece di sovrapporsi a esse, attenersi a una password complessa e univoca e all'autenticazione a due fattori è un approccio sensato. La password non è morta; sta solo aspettando che la sua sostituta si carichi.