La maggior parte delle persone conosce già i controlli di base da eseguire prima di aprire qualsiasi file.Questo vale anche per i PDF: verificate che il mittente sembri legittimo, prestate attenzione prima di aprire o scaricare allegati inaspettati ed evitate i PDF con doppia estensione (come .pdf.exe). Queste sono ottime abitudini che rendono molto più difficile cadere vittima di tentativi di phishing poco impegnativi.

Tuttavia, gli attacchi ai PDF sono in continua evoluzione e non sempre seguono un percorso prevedibile. Questi documenti sono contenitori strutturati in grado di contenere oggetti nascosti, firme digitali e metadati crittografici; possono anche eseguire azioni. Trattarli come documenti passivi significa fidarsi di loro senza nemmeno comprenderli. Questo può essere pericoloso. Sebbene i moderni lettori PDF possano proteggere da alcuni rischi, non sono infallibili. È necessario eseguire controlli approfonditi per identificare potenziali minacce prima di aprire qualsiasi file PDF.
Link veloci
Prima di aprire il PDF, verificare che sia eseguibile.
Oggetti attivi, procedure automatizzate e carichi utili incorporati

I file PDF sono formati basati su oggetti, creati collegando oggetti come dizionari, tabelle, array e riferimenti. Questi documenti possono supportare script e file incorporati. Possono essere punti di partenza per azioni specifiche e attivarle automaticamente. Il vero pericolo dei file PDF non risiede nel contenuto del documento, ma in ciò che può fare.
Quando ricevi un file PDF, controlla innanzitutto se contiene elementi eseguibili. La soluzione migliore è eseguire il comando seguente dopo aver installato Python e lo strumento da riga di comando. PDFiD Basato su Python:
python pdfid.py C:UtentiScaricamentisospetto.pdf
In base ai risultati del test, se uno qualsiasi dei seguenti oggetti ha un valore diverso da zero, potrebbe esserci un certo rischio:
- /JS o /JavaScript
- /ApriAzione
- /Lancio
- /AA (Azioni aggiuntive)
- /File incorporato
La tabella seguente illustra a cosa potrebbero riferirsi gli oggetti:
| oggetto | أهميته |
|---|---|
| /JS o /JavaScript | Utilizzato per il camuffamento e la preparazione allo sfruttamento |
| /ApriAzione | Il codice può essere eseguito automaticamente all'apertura del documento. |
| /Lancio | È possibile implementare applicazioni esterne |
| /File incorporato | Può contenere carichi secondari |
| /AA (Azioni aggiuntive) | Molto simile a OpenAction |
La maggior parte dei file legittimi non necessita di questi oggetti. Ad esempio, `/Launch` è inutile per una fattura. Non aspettatevi che un report statico richieda file incorporati. Un numero elevato di uno qualsiasi degli oggetti sopra menzionati non significa automaticamente che si tratti di malware. Tuttavia, trasformano un file PDF da documento a contenitore interattivo. Dovreste usare uno strumento per... pdf-parser.py Sono necessarie ulteriori indagini per determinare se i risultati restituiscono valori diversi da zero per uno qualsiasi degli oggetti primari menzionati.
Tuttavia, una regola pratica di base è quella di aprire un file PDF in un ambiente isolato o in una macchina virtuale in caso di dubbi. Inoltre, la presenza di script non è sempre evidente e la sua assenza non significa che oggetti dannosi non possano sfruttare le vulnerabilità dei lettori PDF. Ci sono stati diversi casi in cui le vulnerabilità CVE hanno avuto origine da debolezze del parser senza alcuno script visibile. JavaScript è solo un elemento della capacità eseguibile; un altro fattore importante è la complessità della struttura e la sua probabilità di esecuzione. Non aprire mai accidentalmente file che possono eseguire, recuperare o memorizzare payload.
Verificare l'integrità della crittografia del documento prima di considerarlo attendibile.
Firme digitali, catene di certificati e modifiche post-firmate
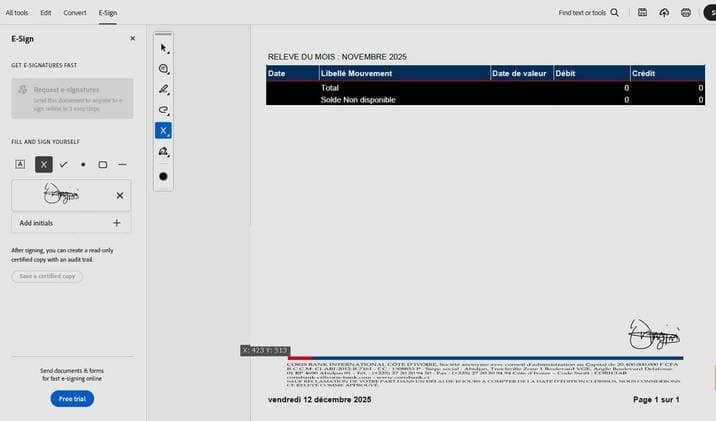



La semplice presenza di un logo o di una firma visibile su un file PDF non ne garantisce l'integrità. L'integrità viene verificata solo in presenza di una firma digitale. Le firme crittografiche si basano sull'infrastruttura a chiave pubblica (PKI) e possono confermare tre cose sui file PDF: che il file non sia stato alterato (integrità), chi lo ha firmato (autenticità) e la sua origine (non ripudio).
Se un file PDF rivendica l'autorità, è possibile eseguire lo stesso controllo PDFiD esaminato in precedenza e cercare il valore /AcroForm. Qualsiasi valore superiore a zero indica la presenza di un campo modulo firma. È quindi possibile aprire il file separatamente. Adobe Reader o qualsiasi altro strumento PDF avanzato Controllare il pannello della firma per quanto segue:
- La firma è valida?
- Risale a un'autorità radice attendibile?
- Il certificato è scaduto o è stato invalidato?
- Il documento è stato modificato dopo la firma?
- Esiste una marca temporale affidabile?
Questo controllo è necessario perché un documento potrebbe visualizzare una firma senza avere effettivamente una firma crittografata. Inoltre, poiché è possibile allegare revisioni a un file PDF dopo la firma, è necessario prestare particolare attenzione agli aggiornamenti incrementali. Se un lettore segnala modifiche successive alla firma, è necessario prestare attenzione. La tabella seguente fornisce un esempio di controllo dell'integrità della firma.
| Stato della firma | il significato |
|---|---|
| Buono e affidabile | La sicurezza è intatta, l'identità del sito è stata verificata |
| Valido, ma egoistico. | La sicurezza è intatta, l'identità è incerta |
| Danneggiato o modificato | La sicurezza è a rischio |
| Nessuna firma | Non ci sono garanzie di crittografia. |
Innumerevoli PDF legittimi rimangono non firmati, e questo è perfettamente normale. Ma nel momento in cui un file rivendica un'autorità, come nel caso di avvisi bancari, moduli legali e contratti aziendali, la mancanza di una firma diventa motivo di preoccupazione. I file che rivendicano un'autorità dovrebbero essere in grado di dimostrarlo matematicamente.
Verificare l'origine del file e la coerenza strutturale prima di interagire con esso.
Allineamento dei metadati, verifica della catena di distribuzione e anomalie strutturali
I PDF non firmati con origini non verificabili possono essere rischiosi anche quando non sono eseguibili. Per proteggersi, è necessario esaminare il percorso di consegna del file. È necessario verificare tre valori: SPF (Sender Policy Framework), DKIM (Domain Keyed Mailing) e DMARC (Domain-Based Message Authentication, Reporting, and Compliance). Questi protocolli di autenticazione e-mail verificano se l'e-mail proviene effettivamente dal dominio dichiarato. Per verificare questi percorsi, attenersi alla seguente procedura:
- Apri l'e-mail con il PDF allegato.
- Fare clic sui tre punti nell'angolo in alto a destra dell'e-mail e fare clic su Visualizza l'originale.
- Controllare i valori SPF و DKIM و DMARCSe i valori sono PASSAGGIOLa fonte è verificata.
Puoi anche dare una rapida occhiata ai dettagli dell'email per confrontare il nome visualizzato con il dominio effettivo del mittente. Ma, cosa ancora più importante, se il file è stato scaricato tramite un link, controlla le stringhe di reindirizzamento. Per farlo, copia il link e incollalo in uno strumento come Scansione URL Per vedere ogni passaggio eseguito dal file, incluso il collegamento originale. Puoi verificare se il collegamento è pulito eseguendolo. Controllo URL di VirusTotalOra esamina il file vero e proprio. Puoi installarlo. ExifTool Eseguire il comando seguente per trovare valori di file quali autore, creatore, produttore, data di creazione e data di modifica.
exiftool sospetto.pdf
Una volta ottenuti questi valori, confrontali con le dichiarazioni in formato PDF. Ad esempio, se il PDF dovrebbe contenere una fattura del 2026 della tua banca multinazionale, ma le informazioni sul prodotto indicano una versione consumer precedente di LibreOffice, questo è un segno che qualcosa non va. Infine, esegui il comando qpdf Questo per garantire la coerenza strutturale.
qpdf --controlla i file sospetti.pdf
Date multiple in aumento, flussi eccessivi di oggetti, strani strati di pressione e anomalie nei riferimenti reciproci potrebbero essere segnali che qualcosa di dannoso sta accadendo all'interno.
Trattare i file PDF come contenitori eseguibili, non come documenti passivi.
Sebbene un file PDF possa apparire come una normale pagina cartacea una volta stampato, il file in sé è più simile a un contenitore confezionato. Può essere un mezzo efficace per eseguire azioni. Per sicurezza, è consigliabile esaminare i meccanismi che si trovano sotto il file.
Utilizzare app di sicurezza è un modo per rimanere al sicuro online.Tuttavia, fermarsi e controllare prima di aprire un file PDF è un'abitudine che ti proteggerà quando le applicazioni falliscono.