Configurare la rete domestica sembra un compito piuttosto semplice. Il tuo provider di servizi Internet (ISP) fa già tutto il lavoro per te: tutto ciò che devi fare è inserire la password Wi-Fi per iniziare. Certo, è tutto ciò che ti serve per connetterti a Internet, ma il tuo router non è così sicuro come potresti pensare.

Pensavo che la mia rete Wi-Fi fosse sicura finché non ho controllato le impostazioni del router.Ma l'esame delle porte aperte ha rivelato rischi ben maggiori. Dall'esterno, tutto sembrava a posto, ma dietro le quinte, il mio router rispondeva silenziosamente ai colpi provenienti dalla rete Internet aperta su porte che non avevo mai consapevolmente esposto.
Link veloci
Cosa significa esattamente una porta aperta sulla tua rete?
Non è solo un numero: è una porta aperta.

Pensa alla tua rete domestica come a un edificio e al tuo router come al gateway principale. Ogni porta è come una porta numerata in quell'edificio. Il più delle volte, il router consente l'accesso al traffico solo quando qualcosa sulla tua rete inizia una conversazione, come il tuo browser che carica un sito web.
Una porta aperta esposta a Internet significa che chiunque può bussare direttamente a quella porta. Questo non è intrinsecamente negativo o insicuro, poiché alcuni servizi ne hanno realmente bisogno, come i server di gioco, i sistemi di accesso remoto o i server multimediali. Tuttavia, ogni porta aperta rappresenta una potenziale via di attacco se qualcosa dietro di essa è debole, obsoleto o configurato in modo errato. Un paio di caselle di controllo trascurate o impostazioni predefinite possono trasformare silenziosamente questo rischio astratto in qualcosa di molto reale.
Come controllare le porte aperte del router
Strumenti semplici che chiunque può utilizzare
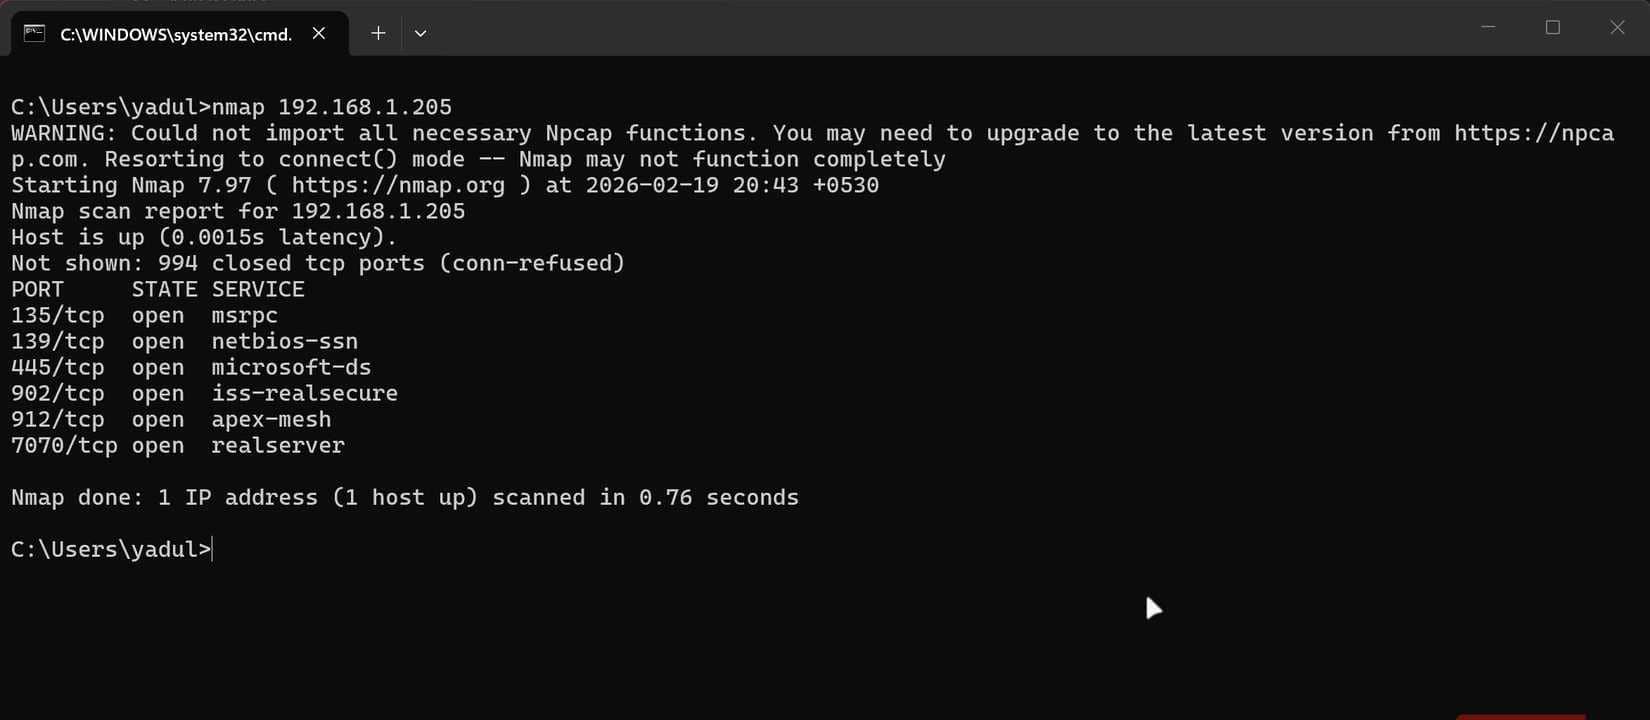
Per scoprire a cosa può accedere il mondo esterno, è necessario controllare il proprio indirizzo IP pubblico dal lato Internet, non dall'interno della propria rete o Wi-Fi. Il modo più semplice è tramite strumenti basati su browser come Strumento di scansione delle porte aperte YouGetSignal أو PortChecker O siti simili. Questi strumenti in genere rilevano automaticamente il tuo indirizzo IP pubblico ed eseguono la scansione di un set comune di porte aperte.
Per una visione più approfondita e tecnica, puoi usare Nmap. Una volta installato su Linux o macOS, puoi eseguire una scansione rapida utilizzando il seguente comando:
nmap -Pn -F TUO_IP_PUBBLICO
Per eseguire una scansione più approfondita, eseguire:
nmap -Pn --top-ports 1000 IL_TUO_IP_PUBBLICO
Per specificare i servizi e le versioni:



nmap -Pn -sV --top-ports 1000 IL_TUO_IP_PUBBLICO
Su Windows, dopo aver installato Nmap, gli stessi comandi vengono eseguiti in PowerShell o nel Terminale di Windows. Se preferisci un'interfaccia utente grafica, usa Zenmap, inserisci il tuo indirizzo IP esterno ed esegui una scansione approfondita. Per confrontare questi risultati con le applicazioni effettivamente installate sui tuoi dispositivi, usa netstat -ano | findstr IN ASCOLTO Sul sistema operativo Windows, oppure ss -tulpn acceso Linux, o lsof -i -P | grep ASCOLTA su macOS.
Cosa ho scoperto sul mio router domestico "normale"
Le impostazioni predefinite non erano così sicure come pensavo.
Quando ho controllato il mio router domestico medio, mi aspettavo di trovare tutto a posto. Invece, ho ottenuto un piccolo e ordinato elenco di porte aperte. C'era una porta web aperta per la funzione di gestione remota che il mio ISP aveva abilitato silenziosamente per poter gestire il router dall'esterno. C'era una porta alta selezionata casualmente che si è rivelata essere la porta di backup cloud del NAS, che non avevo chiuso dopo il test. Un'altra porta alta era assegnata a un server Minecraft che avevo disattivato mesi prima ma che non avevo mai rimosso dalle regole di port forwarding del mio router.
Singolarmente, nessuna di queste cose sembrava allarmante. Ma insieme, significavano che la pagina di login del mio router era accessibile da Internet e che due dispositivi obsoleti e raramente controllati stavano solo aspettando che qualcuno scansionasse l'intervallo giusto nel giorno giusto. Se si scansiona un router tipico, è probabile che si veda qualcosa di familiare. Il tutto sembra innocuo finché non si ricorda che gli aggressori automatizzano queste scansioni e possono scansionare interi intervalli di porte in pochi minuti, su centinaia, se non migliaia, di indirizzi IP.
Perché le porte esposte rappresentano un grave rischio per la sicurezza?
A volte basta una porta aperta.
Gli aggressori non indovinano il tuo indirizzo IP e non lo scansionano manualmente; invece, eseguono massicce scansioni automatiche su Internet, alla ricerca di qualsiasi cosa risponda su porte interessanti. Una volta trovata una risposta, rilevano l'impronta digitale del servizio, ne verificano la versione e iniziano a segnalare vulnerabilità note, accessi predefiniti o tentativi di credential stuffing.
Le password deboli o predefinite rendono i router e i servizi facili bersagli per gli attacchi brute-force, soprattutto considerando che La password predefinita del tuo router è probabilmente conservata in un database pubblico.Firmware e software server obsoleti spesso contengono vulnerabilità pubblicamente accessibili che possono essere facilmente copiate e incollate. Le interfacce di amministrazione esposte accidentalmente consegnano di fatto le chiavi di rete a chiunque riesca ad accedere. Servizi come Open FTP (porta 21), SMB (porta 445) o RDP (porta 3389) possono causare perdite di file o fornire il punto d'appoggio perfetto per penetrare più a fondo nella rete domestica. Nel frattempo, all'interno tutto sembra a posto: il Wi-Fi funziona, lo streaming funziona e non ci sono segnali evidenti che il router stia rispondendo silenziosamente alle chiamate dal mondo esterno.
Come ho chiuso quelle porte e messo in sicurezza il mio router?
Con alcune impostazioni sarai relativamente al sicuro.
Una volta identificate le porte aperte, il tuo compito è chiudere quelle non esplicitamente necessarie e proteggere le altre. Accedi alla pagina di amministrazione del router dalla tua rete digitando l'indirizzo IP del gateway predefinito (solitamente 192.168.0.1 o 192.168.1.1) in un browser. Se la password di amministratore è ancora quella predefinita stampata sull'etichetta, modificala immediatamente con una password complessa e univoca.
Successivamente, individua e disabilita qualsiasi accesso remoto a Internet. Queste opzioni si trovano in genere nelle impostazioni di Amministrazione, Sistema o Gestione. Quindi, individua e disabilita UPnP e NAT-PMP nelle impostazioni Avanzate, Rete o NAT/Inoltro per impedire ai dispositivi di sfruttare silenziosamente le vulnerabilità del firewall.
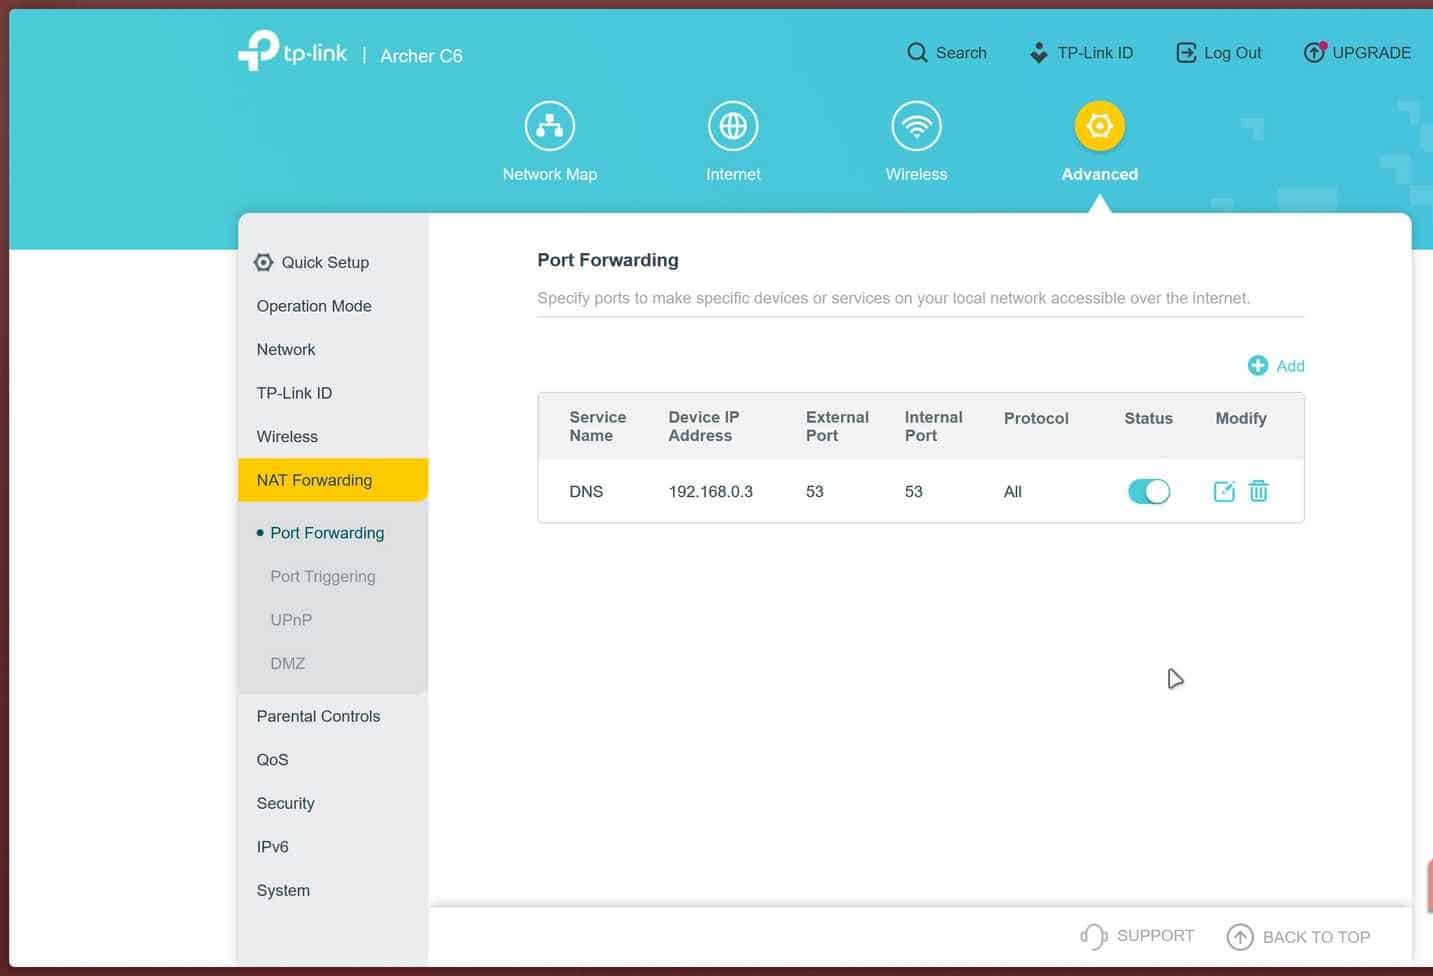
Nella pagina di port forwarding o dei server virtuali, elimina tutte le regole che non riconosci o che non usi più, in particolare quelle relative a telecamere, NAS o computer. Se possibile, aggiorna il firmware del router per assicurarti che eventuali bug noti siano stati risolti.
Per tutto ciò che tieni intenzionalmente aperto, usa password complesse, abilita l'autenticazione a due fattori ove possibile, preferisci protocolli sicuri come SSH o VPN rispetto a Telnet, FTP o RDP esposti e limita l'accesso tramite IP ove il software lo consenta.
Se oggi dovete fare una cosa, chiudete queste porte.
Vittoria sulla sicurezza in 10 minuti
Ho iniziato questo esercizio pensando che sarebbe stata una noiosa conferma che tutto fosse sicuro. Invece, dispositivi dimenticati, inoltri inattivi e accesso remoto abilitato dal mio provider di servizi Internet avevano silenziosamente trasformato la mia normale rete domestica in qualcosa in cui un bot casuale avrebbe potuto inciampare e distruggere.
Se non avete ancora scansionato la vostra rete alla ricerca di porte aperte, dedicate questo pomeriggio a farlo. Eseguite una scansione, cancellate gli inoltri, disabilitate l'amministrazione remota e modificate la password predefinita sul router. L'obiettivo non è essere completamente sicuri – in pratica, non è possibile – ma essere abbastanza noiosi da indurre gli aggressori a passare al bersaglio successivo, più facile.