Nella maggior parte dei casi, la preoccupazione per la tua rete domestica si limita a garantire l'accesso a Internet. Tuttavia, se esegui una scansione della rete alla ricerca di potenziali vulnerabilità e vulnerabilità di sicurezza, potresti scoprire problemi più urgenti di quanto pensi. Sei consapevole delle minacce nascoste che potrebbero mettere a repentaglio la sicurezza e la privacy della tua rete? Scopri come proteggerti da potenziali violazioni e mantenere i tuoi dati al sicuro.

Link veloci
Perché dovresti eseguire regolarmente la scansione della tua rete?

La tua rete domestica è probabilmente composta da un router che collega tutti i tuoi dispositivi cablati e wireless. Questa configurazione è nota come rete SOHO (Small Office/Home Office) e potrebbe contenere vulnerabilità di sicurezza che gli hacker possono sfruttare. Gli aggressori possono tentare di accedere alla tua rete in diversi modi, rendendo la scansione della rete essenziale per la protezione:
- Sfruttando le porte aperte esposte a Internet, consentendo l'accesso non autorizzato ai servizi e ai protocolli di rete.
- Prendi di mira direttamente i dispositivi sulla tua rete locale, come computer, stampanti e dispositivi Internet of Things (IoT).
- Lancia attacchi wireless per compromettere la tua rete Wi-Fi, consentendo agli aggressori di accedere ai tuoi dati e al traffico di rete.
- Attaccare le connessioni di lavoro da remoto (come VPN o RDP), soprattutto se queste connessioni non sono sicure o utilizzano password deboli.
Eseguire regolarmente la scansione della rete e risolvere le vulnerabilità aiuta a proteggersi da queste minacce. Fortunatamente, è più facile di quanto pensi. Eseguire regolarmente la scansione della rete è una buona pratica per la sicurezza informatica domestica, che ti consente di essere al passo con potenziali minacce e di proteggere i tuoi dati personali.
Come eseguire la scansione della rete: due metodi di base
Quando esegui la scansione della tua rete, hai due opzioni principali:
- Strumenti di scansione di rete basati sul Web
- Strumenti di scansione di rete basati su server
Gli strumenti basati sul Web includono siti come: Strumenti di PentestQuesti strumenti consentono di scansionare rapidamente il tuo indirizzo IP pubblico alla ricerca di porte aperte che gli hacker potrebbero sfruttare. Tuttavia, si tratta solo di una scansione superficiale, almeno finché non paghi per questi servizi. Strumenti basati sul web come Pentest Tools possono scansionare solo ciò che è visibile su Internet, non i tuoi dispositivi interni o i client Wi-Fi.
Se desideri maggiori informazioni, dovrai utilizzare strumenti basati su server come Nmap, che viene eseguito su un server esterno ed esegue la scansione della rete dall'esterno. Nmap è open source e gratuito, e gli hacker lo utilizzano spesso per scansionare una rete prima di tentare di penetrarla. Nmap è un potente strumento per la sicurezza informatica e i penetration test, in quanto fornisce informazioni dettagliate sui dispositivi e sui servizi in esecuzione sulla rete target.
Strumenti di test di penetrazione
Se sei alle prime armi con i penetration test o desideri una panoramica semplificata della tua rete senza dover configurare un server Linux, Pentest Tools è la soluzione che fa per te.
- Determina e registra il tuo indirizzo IP esterno senza utilizzare una VPN. Puoi trovare il tuo indirizzo IP esterno cercando su Google "qual è il mio indirizzo IP" o utilizzando siti come Qual è il mio IP?Questo passaggio è essenziale per capire come il mondo esterno vede la tua rete.
- Strumento aperto Scanner delle vulnerabilità di rete Su Pentest Tools, copia e incolla il tuo indirizzo IP esterno nel campo. Obiettivo, quindi fare clic sul pulsante Avvio scansioneQuesto processo avvierà una scansione di base della tua rete.
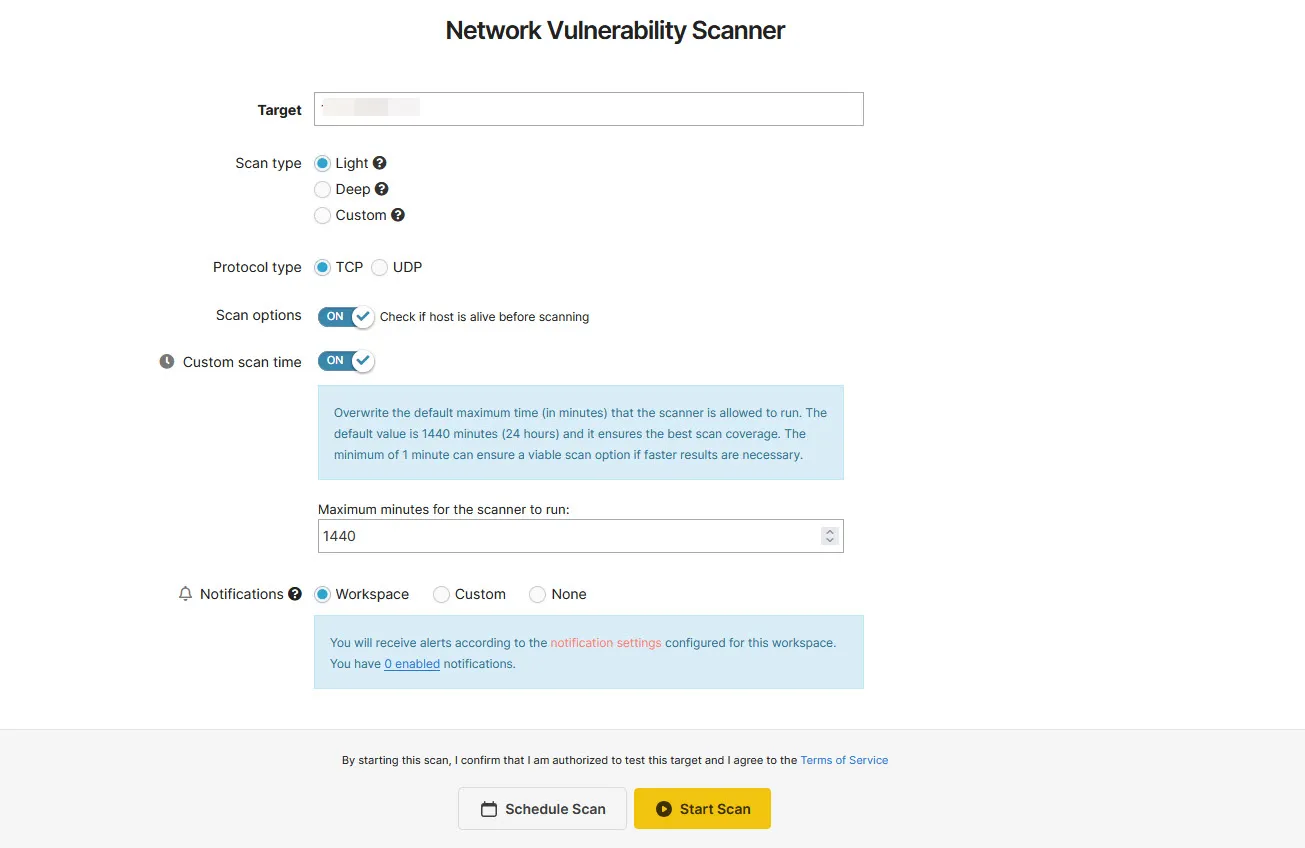
La pagina dei risultati mostrerà tutte le informazioni di rete e le porte aperte che un aggressore potrebbe raccogliere scansionando il tuo indirizzo IP pubblico, un motivo importante per non esporlo al pubblico. Tuttavia, i risultati della scansione leggera disponibile per gli utenti gratuiti sono utili solo per trovare porte comuni che potrebbero essere aperte sulla tua rete per impostazione predefinita. Eseguire una scansione più approfondita, che analizza un numero molto più elevato di porte, può costare fino a 85 dollari al mese. Tuttavia, dato che il sito utilizza comunque Nmap per eseguire le sue scansioni, vale la pena imparare a usare Nmap se hai bisogno di risultati più approfonditi. Nmap è uno strumento potente e flessibile che consente di eseguire scansioni personalizzate e analizzare in modo completo la sicurezza della tua rete.



Nmap
Se hai bisogno di risultati più dettagliati e accurati, Nmap (Network Scanner) è un'opzione avanzata e adatta. L'installazione e l'esecuzione di Nmap richiedono una certa competenza tecnica, ma è dotato di un'interfaccia utente grafica (GUI) per Windows, che ne semplifica l'utilizzo.
scaricare: Nmap
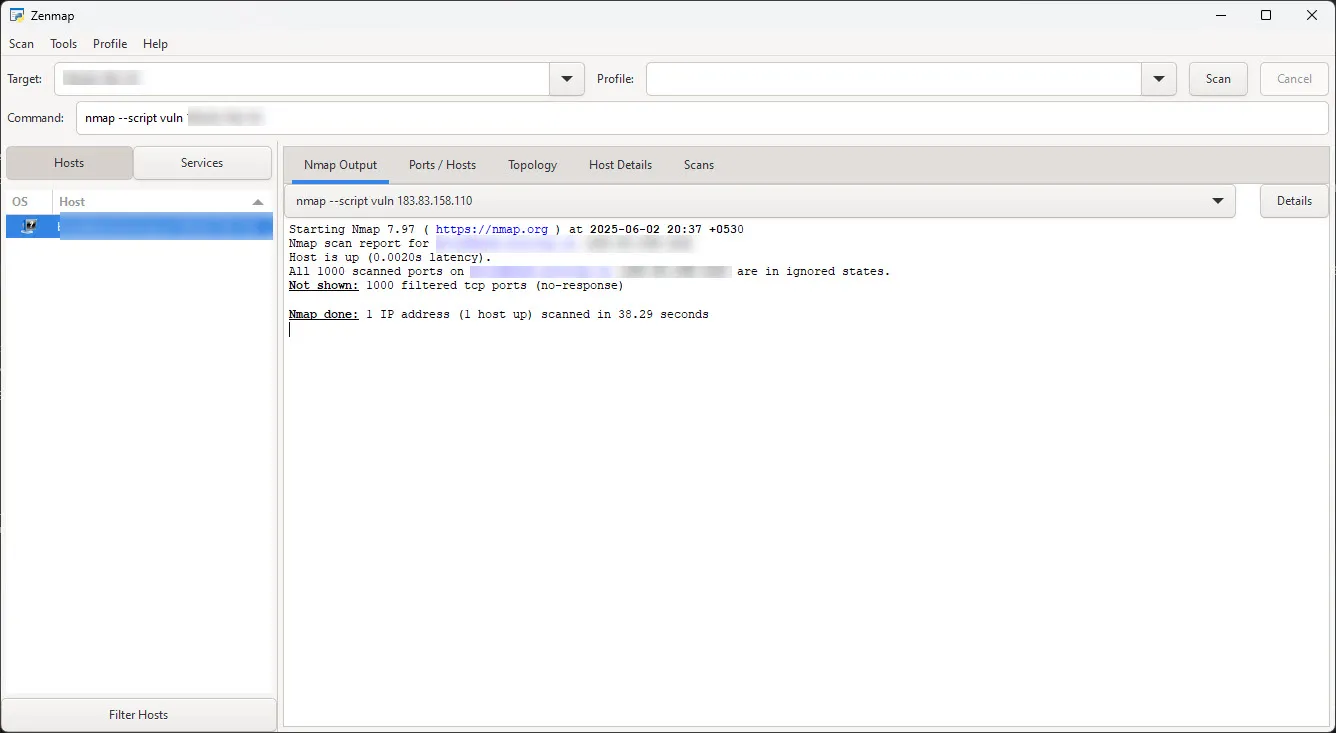
Puoi installare Nmap sul tuo computer Windows, macOS o Linux. Puoi quindi utilizzarlo per scansionare altri dispositivi connessi alla tua rete domestica, aiutandoti a identificare potenziali vulnerabilità di sicurezza e a valutare il tuo livello di protezione.
nmap -sT [il tuo indirizzo IP esterno]
Questo comando esegue la scansione di tutti i dispositivi su una tipica subnet domestica alla ricerca di porte TCP aperte.
Tuttavia, il modo migliore per eseguire Nmap è tramite un server Linux online. Eseguire Nmap da un server esterno consente di scansionare la rete dall'esterno, rilevando porte aperte, vulnerabilità e servizi sfruttabili. Quando eseguito localmente, Nmap può scansionare altri dispositivi sulla rete, come router, dispositivi smart o altri computer, per identificare porte e servizi aperti. Rivelerà ciò che un estraneo vede solo se eseguito dall'esterno della rete.
Una volta impostato, eseguire il comando. sudo apt installa nmap Nel terminale, installa Nmap. Quindi, esegui una scansione per individuare eventuali vulnerabilità sulle porte aperte:
nmap --script vuln [il tuo indirizzo IP esterno]
La sfida nell'usare Nmap da un server esterno è che sono necessarie competenze tecniche in Linux o i costi di configurazione e gestione di un server. È possibile noleggiare un server Linux da siti come Linode أو Vultr Rispettivamente a 5 e 2.50 dollari. Questi servizi consentono di registrarsi tramite un account email e forniscono l'accesso a un computer Linux ad alte risorse dopo aver completato la procedura di verifica. In alternativa, è possibile provare a eseguire Nmap su Linux su un altro computer ed eseguire la scansione della rete. Assicurarsi solo che il computer non utilizzi il router per connettersi a Internet, poiché ciò potrebbe confondere il processo.
Eseguire scansioni da un server privato virtuale (VPS) significa condividere il proprio indirizzo IP di casa con un servizio di terze parti. Rispettare sempre i termini di servizio del provider VPS e non eseguire mai scansioni su reti di cui non si è proprietari o che non si è autorizzati a testare. Questo è necessario per garantire la conformità legale ed evitare qualsiasi violazione dei termini di servizio.
Questo rappresenta un limite quando si esamina una rete mentre è in uso, poiché non si vede mai la prospettiva dell'hacker. La rete si comporta in modo diverso internamente ed esternamente. A meno che non si vedano le stesse vulnerabilità che un hacker potrebbe sfruttare, non sarà possibile risolverle, poiché sono visibili solo dall'esterno della rete. Questo è il motivo per cui molti appassionati di sicurezza o singoli individui che desiderano testare la resistenza della propria rete allestiscono un laboratorio con almeno una macchina Linux connessa a Internet tramite una connessione esterna. Questa configurazione consente di simulare un attacco reale e di valutare le vulnerabilità dal punto di vista dell'aggressore, fornendo una visione completa della sicurezza della rete.
Chiudi le vulnerabilità e rafforza il tuo router Wi-Fi
Indipendentemente dalla scansione eseguita, vedrai informazioni sul tuo router, sul tuo Internet Service Provider (ISP), sulla tua posizione attuale, sulle porte aperte e, se stai utilizzando Nmap, sulle eventuali vulnerabilità a cui potrebbe essere esposto. In genere, troverai una serie di porte aperte comunemente utilizzate:
- 80 (HTTP)
- 443 (HTTP)
- 53 (DNS)
- 3389 (RDP)
- 22 (SSH)
- 23 (Telnet)
Non tutte le porte aperte sono pericolose, ma è importante conoscerle. Le porte aperte consentono ai servizi esterni di connettersi ai programmi in esecuzione sui dispositivi, come PC, smartphone, smart TV e persino il router stesso. Tuttavia, chiudere semplicemente tutte le porte aperte non è una soluzione pratica, poiché ostacolerebbe la connessione Internet.
Le porte più comuni, come 80 (HTTP), 443 (HTTPS) e 53 (DNS), dovrebbero essere lasciate aperte. Tuttavia, se sono presenti porte aperte utilizzate da applicazioni di terze parti o funzionalità del sistema operativo, come RDP (3389), SSH (22), Telnet (23) e FTP (20 e 21), è consigliabile chiuderle, a seconda dell'utilizzo della rete.
Se per qualsiasi motivo hai bisogno di una porta specifica aperta, puoi nasconderla agli hacker che scansionano il tuo indirizzo IP o il router alla ricerca di vulnerabilità. Altre volte, puoi aprire porte specifiche di cui hai bisogno e poi chiuderle di nuovo per proteggere la tua rete. RDP, SSH, Telnet e FTP hanno molti usi legittimi e la chiusura di queste porte impedirà a questi protocolli di comunicare con servizi esterni.
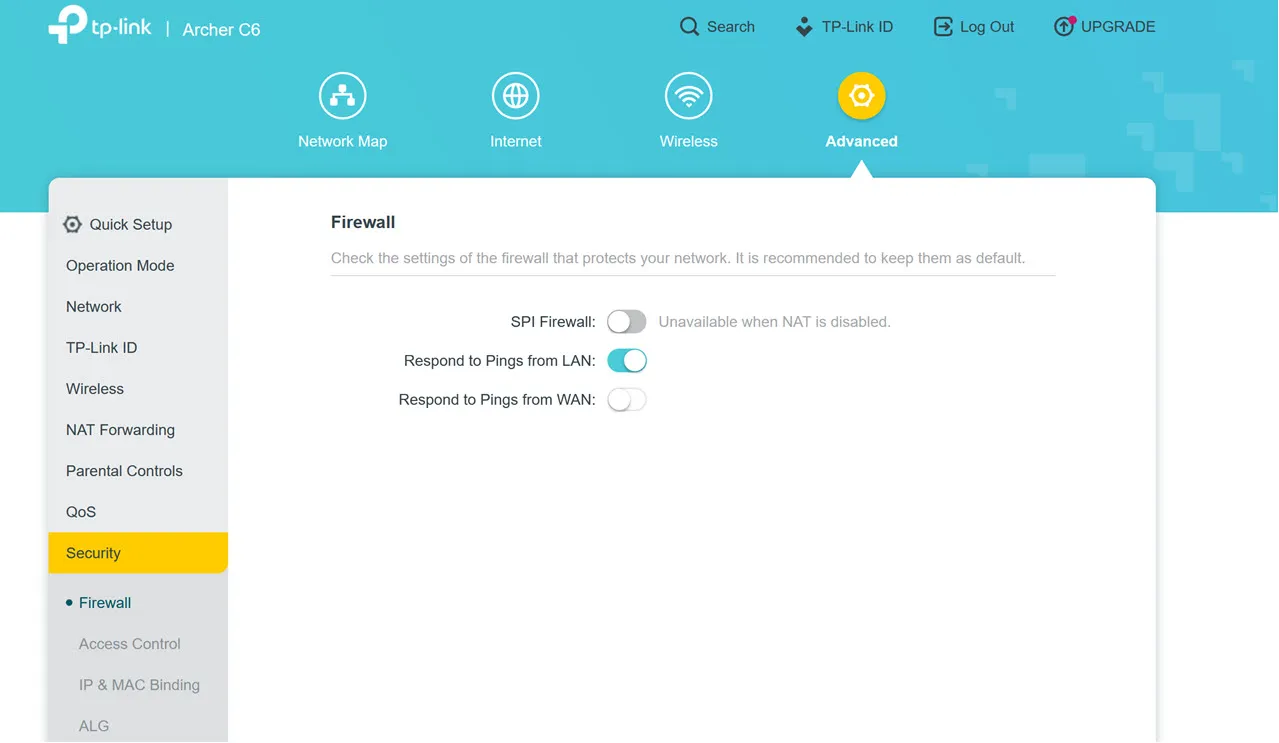
Come potete vedere dai risultati della scansione della sezione precedente, tutte le porte scansionate da Nmap e dallo strumento di scansione di rete Pentest Tools sulla mia rete erano chiuse. Più specificamente, si trovavano in uno "stato filtrato", in cui lo strumento di scansione di rete non riusciva a confermare se una porta fosse aperta, chiusa o filtrata.
Puoi farlo modificando le impostazioni del firewall del tuo router. Se vedi un'opzione per disabilitare i test ping dalla WAN, abilitala immediatamente. In questo modo, il firewall del tuo router non risponderà alle richieste ping provenienti da Internet, il che significa che non verrà visualizzato quando gli hacker eseguiranno scansioni IP di massa.
Questo mi porta al secondo modo più importante per proteggerti: le impostazioni del router. Rafforzare il router contro gli attacchi è uno dei primi passi da compiere. Quando si configura un nuovo router per ottenere il meglioRisultatiTuttavia, è meglio lasciare un po' Le impostazioni del router Wi-Fi sono disabilitate..
Le impostazioni esatte del router di cui hai bisogno variano a seconda del router, ma il seguente elenco di impostazioni è un buon punto di partenza:
- Abilita il firewall del router
- Disabilitare le funzionalità di accesso remoto
- Disattivare tutte le voci di port forwarding.
- Disattiva UPnP (Universal Plug and Play)
- Modifica le credenziali di accesso predefinite per il tuo router
- Se possibile, utilizzare la crittografia wireless WPA3.
- Aggiorna frequentemente il firmware del router.
Scansionare la tua rete Wi-Fi alla ricerca di vulnerabilità può sembrare complicato, ma con alcuni semplici strumenti e un po' di ricerca puoi rendere la tua rete più sicura.