In questi giorni di frequenti e crescenti attacchi informatici e violazioni, è importante per ogni organizzazione migliorare la propria sicurezza e adottare misure per garantire che le proprie risorse siano al sicuro. La triade della sicurezza delle informazioni è un modello vitale per migliorare la posizione di sicurezza di ogni azienda e infrastruttura. Quindi cos'è esattamente la triade della CIA? In che modo ti aiuta a creare e mantenere un sistema sicuro? Verificare Rischi per la sicurezza informatica del lavoro a distanza e come affrontarli.
Link veloci
Cos'è la triade della CIA?
Information Security Triad (CIA) è l'acronimo di Riservatezza, Integrità e Disponibilità. È un modello utilizzato per guidare la sicurezza di ogni sistema o azienda.
La triade della CIA si concentra sulla sicurezza delle informazioni o sulla sicurezza dei dati, in altre parole, è un modello di sicurezza delle informazioni che include tre componenti fondamentali: riservatezza, integrità e disponibilità. Questo modello definisce scopi e obiettivi per le applicazioni di sicurezza dei dati e delle informazioni e aiuta le aziende a difendersi dalle minacce digitali come violazione/fuga di dati, attacchi di malware, phishing, violazioni delle credenziali, attacchi basati sul Web e altro ancora.
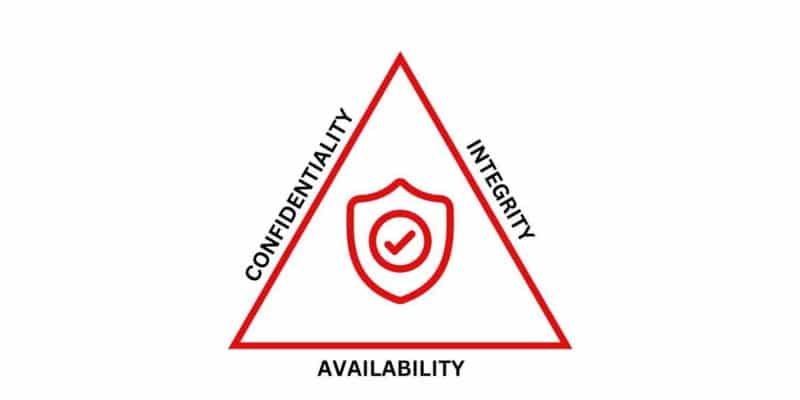
La triade della CIA può essere paragonata a un triangolo. Fornisce un insieme di tre regole e principi correlati che devono essere rispettati per creare un sistema sicuro. Se uno dei tre componenti principali della CIA non viene soddisfatto, il sistema non sarà sicuro.
La triade della CIA funge da base per una politica e un'infrastruttura di sicurezza efficaci; Con esso, diventa più facile per i professionisti della sicurezza creare policy e analizzare le proprie vulnerabilità di sicurezza.
riservatezza
La riservatezza si occupa della privacy dei dati e delle risorse della tua azienda. Ciò significa che solo i dipendenti e gli account autorizzati dovrebbero avere accesso ai dati privati. Qualsiasi account non autorizzato non sarà in grado di leggere, scrivere o eseguire dati o comandi nel sistema.
Se hai un account con un'azienda, prima di poter accedere o modificare i dati nel tuo account, devi prima effettuare il login. Il processo di inserimento dei tuoi dati è il database dell'azienda per verificare la tua identità. Questo viene fatto per mantenere riservate le tue risorse. Se un hacker ottiene l'accesso al tuo account e ai suoi dati, la tua riservatezza è stata violata.
Alcuni esempi di violazioni della riservatezza includono attacchi MitM (MitM), packet sniffing, SQL injection, attacchi informatici diretti a un'organizzazione o fughe accidentali di dati.
Molte volte, la riservatezza viene violata perché le password non vengono archiviate in modo sicuro. La crittografia delle password e l'utilizzo dell'autenticazione senza password, come le applicazioni di gestione delle password e i fornitori di servizi di Single Sign-On, aiutano a migliorare la riservatezza delle risorse e, di conseguenza, la sicurezza. L'autenticazione a più fattori deve inoltre essere implementata in tutta l'azienda per verificare l'identità di ciascun utente e garantire che sia autorizzato ad accedere e modificare i dati.



integrità
Nella sicurezza informatica, l'integrità si riferisce alla credibilità, all'affidabilità e all'autenticità delle risorse e dei dati archiviati nel sistema. Quando qualcuno utilizza il tuo sito Web o la tua app per trasferire dati, i dati li raggiungono senza alcuna forma di manomissione?
L'integrità garantisce che ogni risorsa di cui si è proprietari o di cui si è affidati la cura sia accurata, completa e coerente in ogni momento. L'integrità può essere compromessa dai criminali informatici che attaccano il sistema e alterano dati, record e informazioni critici.
I modi per garantire l'integrità del sistema includono la crittografia, l'uso di digest dei messaggi e filigrane digitali. Questi metodi consentono di controllare i dati all'inizio e alla fine del trasferimento per garantire che non siano state apportate modifiche. Altri metodi includono l'utilizzo di sistemi di controllo della versione e di rilevamento delle intrusioni.
L'integrità si presta a un altro concetto importante nella sicurezza informatica: il non ripudio.
Disclaimer significa rifiuto o obiezione alla validità di un contratto o di una transazione. Il non ripudio garantisce che il mittente non possa negare che un messaggio sia stato inviato al destinatario e viceversa. Al mittente viene fornita una prova di consegna e al destinatario una prova dell'identità del mittente. In questo modo, entrambe le parti hanno la certezza dell'integrità di quanto viene trasmesso. Il non ripudio utilizza anche la crittografia e le firme digitali.
Disponibilità
Se la riservatezza e l'integrità dei dati è garantita e tuttavia non è accessibile, allora è tutto inutile, giusto?
La disponibilità nella triade CIA significa che tutti i dati e le risorse di un'azienda o di un sistema devono essere sempre accessibili agli utenti autorizzati. Per raggiungere questo obiettivo, tutti i database, l'infrastruttura tecnica e i sistemi, sia software che hardware, devono essere mantenuti regolarmente e mantenuti in esecuzione.
Un esempio di violazione della disponibilità è un attacco denial-of-service (DoS). Un attacco denial-of-service (DoS) si verifica quando un criminale informatico sovraccarica un sistema con molto traffico e lo rende inaccessibile agli utenti. Altri esempi di violazioni della disponibilità includono gli attacchi Overflow del buffer guasti hardware e semplici errori umani.
Per ridurre le violazioni della disponibilità, è necessario disporre sempre di più copie di backup dei dati. È inoltre necessario implementare il concetto di ridondanza tra infrastrutture hardware e software come server, database e reti di applicazioni. La ridondanza è la pratica di mantenere più istanze della stessa infrastruttura di storage per garantire la disponibilità in ogni momento. In caso di attacco, il dispositivo o il dispositivo successivo può far funzionare il dispositivo attaccato senza intoppi. Verificare Che cos'è la gestione della modalità di sicurezza cloud e perché è importante?
Perché la triade della CIA è importante?
La triade della CIA è un concetto molto importante nella sicurezza informatica perché funge da guida e lista di controllo per la protezione di sistemi e risorse. Con la triade della CIA, è diventato più facile per le aziende e il personale di sicurezza creare sistemi affidabili e sicuri.
In Incident Response, Trinity della CIA è essenziale per identificare le parti esatte di Trinity che sono state compromesse e aiuta il team a rispondere di conseguenza. Verificare I modi migliori per incoraggiare le persone a lavorare nella sicurezza informatica.
Riservatezza, integrità e disponibilità: cosa è più importante?
Sarebbe difficile scegliere il più importante dei tre concetti in quanto ognuno è completamente diverso ed essenziale per la sicurezza di qualsiasi sistema. In alcuni casi, uno può essere scelto rispetto all'altro. Ad esempio, nel tentativo di mantenere la riservatezza del sistema durante un attacco informatico, potrebbe essere necessario rinunciare alla disponibilità.
Ma ricordate, se un componente della triade della CIA viene violato, la sicurezza di quel sistema è insufficiente. Verificare Modi convenienti per implementare la sicurezza informatica nel rispetto del budget.
Migliora la tua sicurezza usando la CIA Triad
La triade della CIA svolge un ruolo enorme nel migliorare e mantenere la posizione di sicurezza complessiva della tua organizzazione. Con questi tre componenti principali, la tua azienda sarà in grado di mantenersi al sicuro da attori delle minacce e criminali informatici. Può anche fungere da guida quando si conducono corsi di sensibilizzazione e sicurezza per la propria azienda. Puoi visualizzare ora I migliori corsi online per iniziare una carriera nella sicurezza informatica.