Basta un solo attacco hacker riuscito per perdere tutto: i tuoi dati, il tuo account e la tua tranquillità. Ecco perché ho abbandonato i messaggi di testo e i codici di autenticazione e sono passato a un'alternativa più sicura: una chiave di sicurezza fisica. Utilizzo chiave di sicurezza Ora è considerata una buona pratica proteggere Conti importanti da accessi non autorizzati, soprattutto con le crescenti minacce sicurezza informatica.

Link veloci
Accessi rapidi e facili tramite chiavi di sicurezza

Passare a una chiave di sicurezza ha cambiato completamente il mio modo di accedere: è molto più veloce e semplice. L'autenticazione a due fattori (2FA) era un grosso problema. Ho dovuto prendere il telefono, trovare un codice di testo (o aprire l'app di autenticazione) e digitare un codice di 6 cifre prima che scadesse. Ma ora, con la chiave di sicurezza, tutto questo appartiene al passato.
Ora, per autenticare l'accesso, collego semplicemente la chiave di sicurezza al mio computer o la collego in modalità wireless tramite NFC (Near Field Communication). È molto sicuro e molto veloce, quindi non devo più aspettare messaggi di testo in ritardo o preoccuparmi di digitare il codice sbagliato. Basta un rapido clic e sono dentro. L'ho configurato per più account: email, Instagram, X e altro ancora. È come avere una chiave di accesso che apre tutte le mie porte digitali. *Nota: l'utilizzo di una chiave di sicurezza è considerata una buona pratica di sicurezza per proteggere gli account.*
Il metodo più sicuro per l'autenticazione a due fattori (2FA)
L'autenticazione a due fattori (2FA) aggiunge un ulteriore livello di sicurezza al tuo account, anche se non tutte le opzioni di autenticazione a due fattori sono uguali. I codici SMS possono essere intercettati e le autenticazioni delle app (più sicure) si basano su software che possono essere compromessi se il telefono viene smarrito, rubato o hackerato.
Tuttavia, le chiavi di sicurezza utilizzano una crittografia avanzata e comunicano solo con siti Web legittimi. Queste chiavi si basano sugli standard FIDO U2F e FIDO2 e utilizzano la crittografia per garantire che tu stia accedendo a un sito reale e non a uno falso progettato per rubare le tue informazioni. Se un hacker ti inganna con una pagina di accesso falsa, la tua chiave non potrà interagire. Questo livello di protezione contro il phishing è qualcosa che nessun altro metodo di autenticazione a due fattori può eguagliare.
Grandi nomi come Facebook, X e Microsoft utilizzano chiavi di sicurezza. Apple ora supporta queste chiavi per l'ID Apple e l'autenticazione a due fattori, mentre Google le utilizza internamente per proteggere gli account dei dipendenti. Gli esperti di sicurezza informatica e organizzazioni come NIST ed ENISA ritengono che le chiavi di sicurezza fisiche siano il gold standard per la sicurezza degli account.
Forse non rappresento un bersaglio importante, ma sapere di utilizzare la stessa protezione a cui si affidano i professionisti della sicurezza informatica mi dà una vera tranquillità.
Funziona offline, non è necessario il telefono
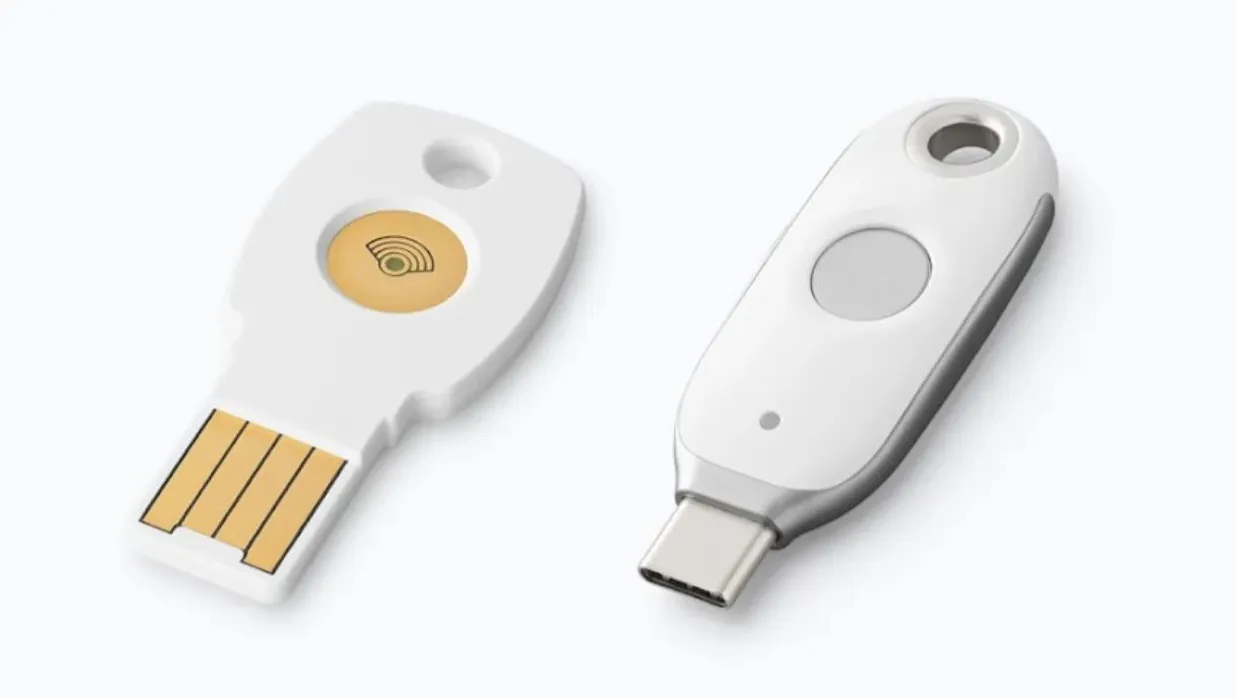



Un'altra caratteristica che apprezzo della chiave di sicurezza è che funziona completamente offline, senza bisogno del telefono. Anche se il mio telefono viene smarrito o rubato, ho comunque il controllo dei miei account perché la chiave non è collegata ad esso. Ricordo che una volta, mentre ero in viaggio, la batteria del mio telefono si scaricò. Con la normale 2FA sarei rimasto bloccato fuori, ma con una chiave di sicurezza questo non è più un problema. Per funzionare non necessita di segnale o di internet. Le chiavi di sicurezza sono soluzioni di autenticazione avanzata basate sugli standard FIDO2, che garantiscono un'elevata sicurezza.
Finché ho la chiave, posso accedere da qualsiasi dispositivo, sia che mi trovi a 30,000 piedi di altezza utilizzando il Wi-Fi dell'aereo, sia che mi trovi in un luogo remoto senza ricezione. È il backup perfetto per restare al sicuro ovunque e in qualsiasi momento. Nessuna app da installare, nessun codice da modificare e nessuna batteria di cui preoccuparsi. La chiave di sicurezza si occupa di tutto da sola. L'utilizzo di una chiave di sicurezza riduce significativamente il rischio di attacchi di phishing e man-in-the-middle, rendendola un'ottima scelta per migliorare la sicurezza dei tuoi account.
Protezione dalle truffe di phishing
Le e-mail di phishing e le pagine di accesso false sono ovunque e anche gli utenti più intelligenti a volte commettono errori. Con la normale autenticazione a due fattori (2FA), se inserisci il tuo codice su un sito web falso, un aggressore può utilizzarlo immediatamente. Tuttavia, le chiavi di sicurezza sono progettate per prevenire questo scenario da incubo. Utilizza una funzionalità chiamata Origin Binding, il che significa che funziona solo su siti web legittimi. Quindi, se collego la mia chiave a un sito falso che finge di essere la mia banca, non funzionerà perché la chiave sa che qualcosa non va e si rifiuta di accedere.
Le principali aziende hanno adottato con grande successo le chiavi di sicurezza per contrastare il phishing. Ad esempio, secondo il sito web Krebs sulla sicurezzaGoogle ha fatto sì che tutti i dipendenti ne facessero uso e da allora non si è più verificato un singolo episodio di phishing sugli account aziendali. Cloudflare, un'altra grande azienda tecnologica, ha dovuto affrontare un sofisticato attacco di phishing che ha ingannato alcuni dipendenti, ma gli aggressori non sono riusciti ad accedere agli account perché le chiavi di sicurezza li bloccavano. Ciò sottolinea l'importanza di utilizzare protocolli di sicurezza efficaci.
Questi esempi concreti aumentano la mia sicurezza. Se si tratta di una semplice chiave da 25 $ come Yubikey USB-C Può prevenire gli attacchi di phishing che preoccupano persino le grandi aziende tecnologiche, e questo è sufficiente a proteggermi dalle truffe quotidiane. Utilizzare una chiave di sicurezza è come avere uno scudo anti-phishing sempre attivo. Sentiti più sicuro quando accedi ad account sensibili come quelli di posta elettronica o finanziari, dove un singolo errore di phishing può rappresentare un grosso problema. L'utilizzo di chiavi di sicurezza è una buona pratica di sicurezza per proteggere i dati sensibili.
Immunità contro le minacce di scambio SIM
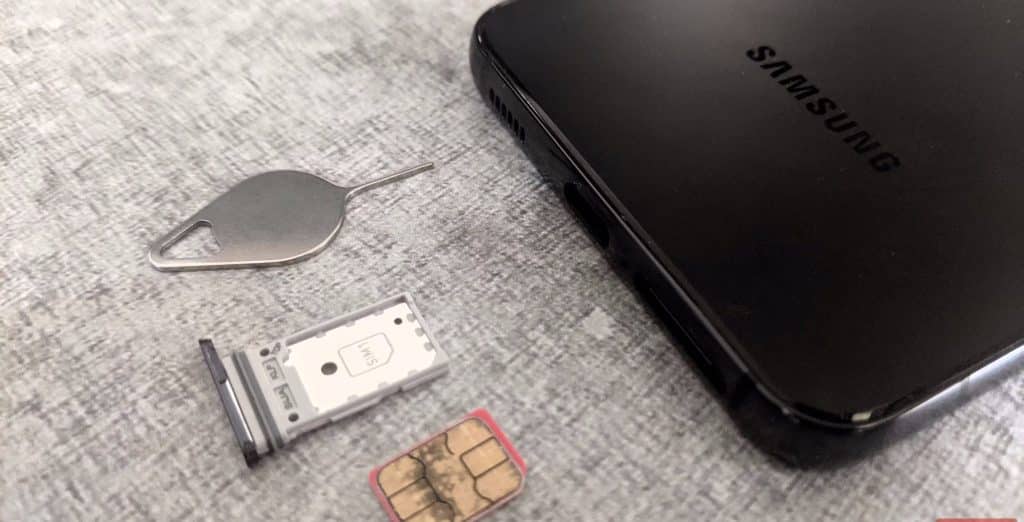
Oltre al phishing, le chiavi di sicurezza mi proteggono anche da: Attacchi di scambio SIM. Lo scambio di SIM avviene sostanzialmente quando un truffatore inganna il tuo operatore convincendolo a cambiare il tuo numero sulla sua scheda SIM. Una volta in possesso del tuo numero, potranno intercettare i tuoi codici SMS o le tue chiamate, ottenendo così l'accesso ad account che utilizzano l'autenticazione a due fattori (2FA) tramite messaggio di testo.
Ci sono stati casi di alto profilo, come l'hacking dell'account del CEO di Twitter Jack Dorsey tramite uno scambio di SIM. Anche alcuni investitori in criptovalute hanno perso ingenti somme di denaro dopo che i loro numeri di telefono sono stati rubati. Era spaventoso sentire queste storie - ha spiegato che La sicurezza basata sugli SMS non è sicura. Come pensavo una volta.
Tuttavia, le chiavi di sicurezza sono completamente immuni allo scambio di SIM. Dal momento che la mia chiave non è legata al mio numero di telefono o al mio operatore, non c'è nulla che un hacker possa reindirizzare. Un truffatore non può chiamare il mio fornitore di servizi e trasferire la mia chiave come può fare con una scheda SIM. Dovrebbero letteralmente rubare il dispositivo e, anche in quel caso, avrebbero comunque bisogno della mia password o del PIN sulla chiave.
Ecco perché gli esperti di sicurezza informatica affermano che il modo migliore per contrastare gli attacchi via telefono è evitare di fare affidamento sul proprio telefono. E la chiave di sicurezza fa esattamente questo. *Nota: L'utilizzo di una chiave di sicurezza riduce notevolmente il rischio di accessi non autorizzati ai tuoi account.*