La maggior parte delle truffe online ruota ancora attorno a un unico obiettivo: rubare la password. Ci siamo abituati a fare attenzione a pagine di accesso false, link sospetti ed email urgenti che ci chiedono di "verificare" le credenziali del nostro account.

Ma una nuova ondata di attacchi agli account Microsoft funziona in modo diverso. Le vittime accedono al vero sito web Microsoft, utilizzano controlli di sicurezza legittimi e persino completano con successo l'autenticazione a più fattori, eppure gli aggressori riescono comunque ad accedere.
Questa tecnologia, nota come Phishing del codice del dispositivoNon ruba affatto la tua password. Piuttosto, ti induce con l'inganno a concedere l'accesso autonomamente, utilizzando il sistema di autenticazione di Microsoft, esattamente come è stato progettato.
Link veloci
Accedere con un codice dispositivo è davvero utile
Potresti averlo usato più volte prima
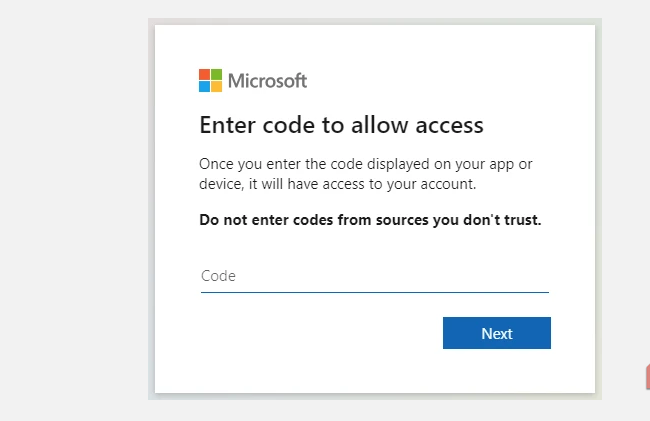
Microsoft, come altre grandi aziende tecnologiche, supporta qualcosa chiamato Flusso di autorizzazione del dispositivoQuesto è anche noto come accesso tramite codice dispositivo. Ma più comunemente, si verifica quando viene visualizzato un codice di accesso corrispondente su tutti i dispositivi anziché una pagina di accesso completa, che è necessario inserire per completare la procedura di accesso.
Questa funzionalità è davvero utile, soprattutto sui dispositivi che non riescono a visualizzare facilmente una pagina di accesso completa o in situazioni in cui ci si connette a un dispositivo con funzionalità limitate. Ad esempio, potresti aver incontrato queste icone sulla tua smart TV o quando ti sei connesso alla TV della tua camera d'albergo: entrambi sono ottimi esempi.
Nella maggior parte dei casi, questo processo è perfettamente sicuro e non presenta alcun pericolo. Ma tutto cambia quando viene sfruttata una vulnerabilità specifica.
Le funzionalità legittime possono essere utilizzate contro di te
Sfrutta un presupposto comune
L'accesso tramite codice dispositivo è incredibilmente comodo. Tuttavia, può essere sfruttato perché gli accessi tramite dispositivo presuppongono naturalmente che la persona che ha inserito il codice abbia avviato la richiesta. È qui che il processo fallisce.
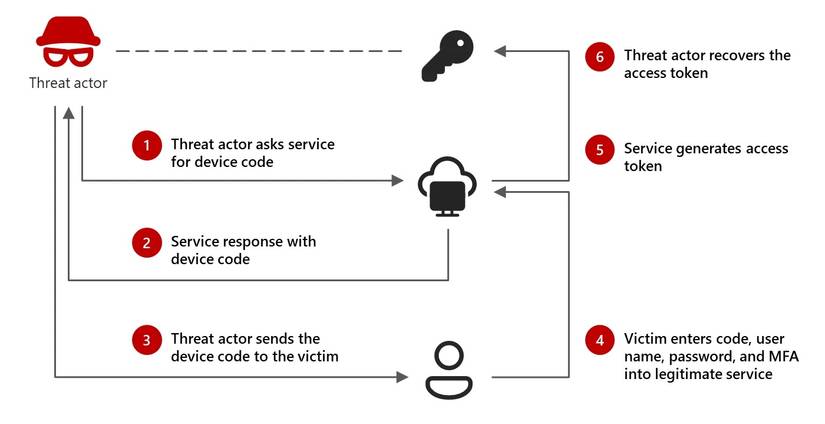
Se un aggressore conosce il tuo indirizzo email o altre informazioni di contatto note, può avviare una richiesta di accesso dal proprio dispositivo, avviando una sessione univoca. Microsoft (e altre aziende tecnologiche) generano quindi un token dispositivo legittimo associato a tale sessione.



È qui che le cose si complicano. Invece di provare a usarlo personalmente, l'aggressore può inviarti il codice direttamente, camuffato da un altro processo, molti dei quali utilizzano tattiche di phishing familiari:
- Avviso di sicurezza che segnala attività sospetta
- Avviso urgente da Microsoft 365
- Messaggi da Teams o messaggi di supporto IT
- Richieste di posta elettronica aziendali o di altro tipo
La richiesta ti indirizza alla pagina di accesso ufficiale di Microsoft e ti chiede di inserire il codice fornito per "proteggere" o "verificare" il tuo account. È qui che inizia la fase successiva del processo di sfruttamento. Non stai visitando una pagina di accesso falsa o un portale di phishing progettato ad arte: si tratta di una pagina di accesso Microsoft autentica e i controlli di autenticazione sono reali.
Fornisci il codice del tuo dispositivo per accedere come di consueto, accetti la richiesta e pensi di aver protetto il tuo account. Ma in realtà, hai autenticato l'aggressore e consegnato le chiavi del tuo account.
Durante l'intero processo, la tua password non verrà mai rivelata, ma sarai tu a cedere direttamente il tuo account.
Perché la truffa dell'accesso tramite codice dispositivo funziona così bene?
È tutta una questione di tradizione
Il problema principale delle truffe basate sul codice di accesso del dispositivo è che vanno oltre la maggior parte delle tattiche di phishing tradizionali. Il phishing in genere prevede una pagina di accesso clonata, una pagina di accesso simile o un sistema che intercetta le credenziali.
Mentre la truffa del phishing basata sull'accesso tramite codice dispositivo aggira tutto questo, facendo sembrare tutto legittimo e legale, in realtà non lo fa nemmeno sembrare "legittimo" – in realtà lo è, dato che stai interagendo con il processo di autenticazione Microsoft. L'intera truffa funziona perché tutto funziona esattamente come dovrebbe; solo che è stato leggermente invertito per te.
Quindi, cosa potrebbe guadagnare un aggressore utilizzando il tuo token di accesso?
È chiaro che avere un aggressore appoggiato è una brutta situazione.
Una volta completata l'autenticazione, Microsoft emette un token di accesso, che funge da prova temporanea dell'avvenuta verifica dell'accesso. Funzionalmente, il sistema presuppone che il titolare del token abbia già confermato la propria identità, consentendo così l'accesso senza dover richiedere ripetutamente le credenziali.
La risposta dipende quindi da cosa l'aggressore può effettivamente ottenere dall'account preso di mira. Ad esempio, se il tuo account Outlook viene preso di mira, l'aggressore può accedere alle tue email e, di conseguenza, ad altri servizi associati a quell'indirizzo (reimpostando le password, accedendo ai codici 2FA, ecc.).
Ma se il tuo accesso a Teams viene preso di mira, l'aggressore potrebbe finire nell'account Teams della tua azienda e avere accesso ai dati in esso contenuti.
Quindi, come ci si può proteggere dal phishing del codice del dispositivo?
Vigilanza costante che non finisce mai
In definitiva, la migliore difesa contro gli attacchi di accesso ai dispositivi basati su codice è cercare di capire come funziona effettivamente l'accesso ai dispositivi. Anche una conoscenza di base dei processi di accesso ai dispositivi ti proteggerà. Da questo attacco di phishing.
In breve, i codici di accesso al dispositivo dovrebbero apparire solo quando si avvia l'accesso da un altro dispositivo. Microsoft non invierà un codice casuale per proteggere il proprio account, così come non invierà mai un'e-mail per richiedere la password, confermare un codice di autenticazione a due fattori (2FA), ecc.
Non riguarda solo Microsoft. Nessuna azienda, tecnologica o di altro tipo, dovrebbe chiederti queste informazioni. Sono private e appartengono solo a te.
Nella maggior parte dei casi, è possibile seguire le comuni regole di sicurezza per rilevare le truffe di phishing:
- Non inserire mai un codice di accesso inviato tramite e-mail, chat o SMS.
- Gestisci le richieste di autenticazione inaspettate nello stesso modo in cui gestisci le richieste di password.
- Se ricevi una richiesta MFA che non hai attivato, rifiutala immediatamente.
- Controlla regolarmente le tue attività di accesso a Microsoft per individuare applicazioni o sessioni non familiari.
Ricorda che i codici di autenticazione sono permessi, non passaggi di verifica. Se il processo non è iniziato, è stato avviato da qualcun altro.