Sebbene il software antivirus installato sul computer sia in grado di gestire la maggior parte dei malware, alcune infezioni richiedono soluzioni più potenti ed efficaci. Se si è alle prese con un'infezione da malware ostinata che non si riesce a eliminare con i metodi tradizionali, un'unità USB potrebbe essere la soluzione perfetta. Utilizzando strumenti specializzati che si avviano da una chiavetta USB, è possibile individuare e rimuovere malware, anche quelli che interferiscono con il sistema operativo Windows. Questo metodo è particolarmente efficace perché consente di pulire il sistema dall'esterno, impedendo al malware di opporsi alla rimozione.

Link veloci
5. Utilizzare un software anti-malware specializzato.
Se il computer riesce ancora ad avviare il sistema operativo e riesci a utilizzarlo, puoi provare a utilizzare un software anti-malware specializzato per rimuovere il malware dal computer. A seconda del tipo di malware, questo metodo potrebbe funzionare o meno. Tuttavia, dato il notevole impegno richiesto da altri metodi di rimozione del malware, vale la pena provare.
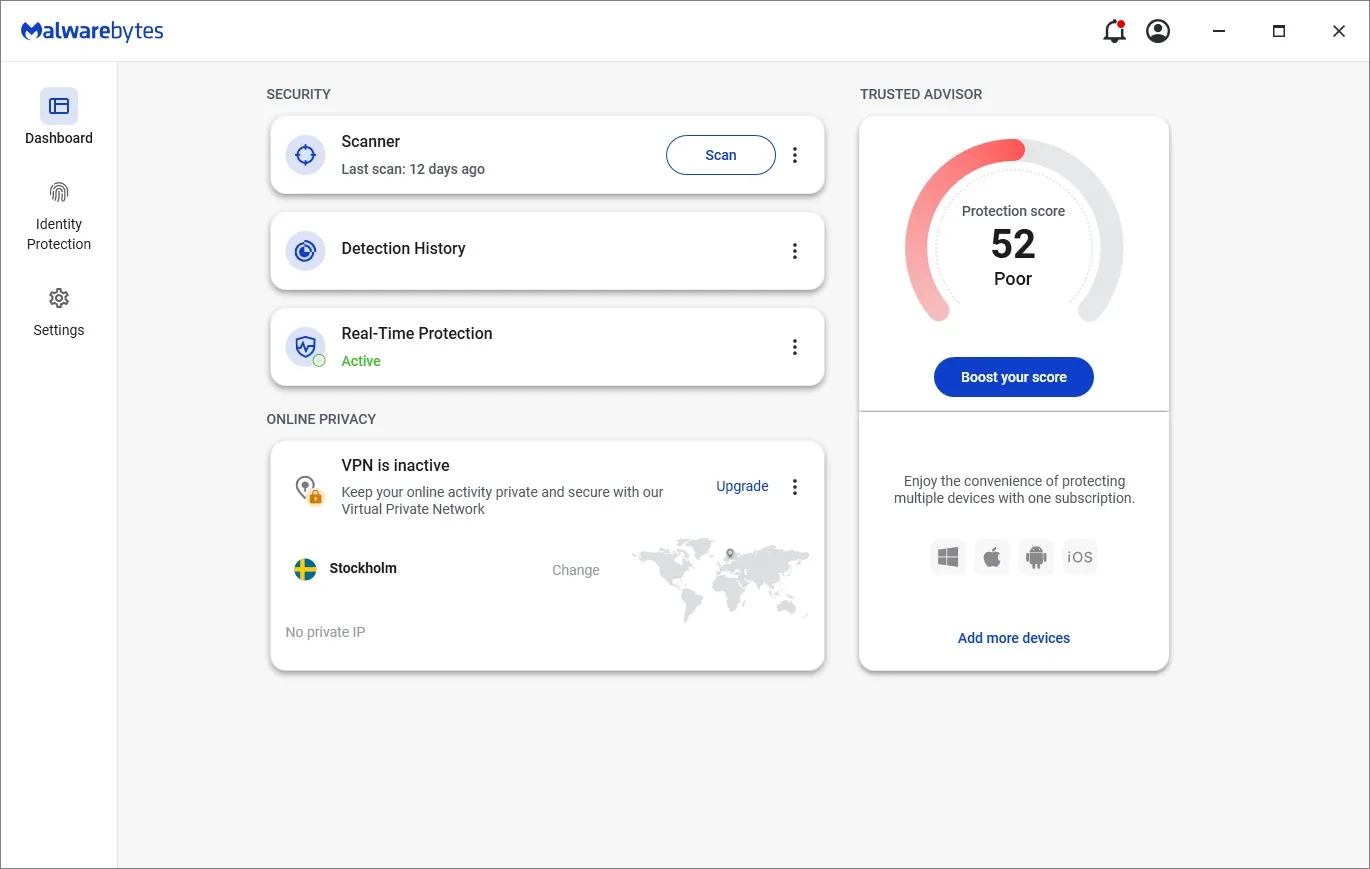
Consiglio di iniziare con il programma. MalwarebytesFunziona in modo simile a un normale software antivirus e vanta uno dei migliori tassi di rilevamento malware tra i numerosi antivirus che ho testato. Malwarebytes offre anche funzionalità aggiuntive come uno strumento di rimozione dei dati personali, protezione dal phishing, rimozione degli adware, scansione delle impronte digitali e persino una VPN, tra le altre. Malwarebytes è un'ottima scelta per rilevare e rimuovere efficacemente i malware, oltre a fornire una protezione completa per il tuo dispositivo.
Se si utilizza Windows, lo strumento Di Windows Strumento di rimozione malware Vale la pena provare anche MSRT. È uno strumento leggero incluso negli aggiornamenti di sicurezza mensili di Windows, ma può anche essere scaricato come programma autonomo. Individua e rimuove il malware e tenta di ripristinare qualsiasi modifica apportata al sistema. MSRT è un'aggiunta preziosa per migliorare la sicurezza del sistema operativo Windows.
Tuttavia, lo strumento MSRT non sostituisce un antivirus tradizionale. È concepito come uno strumento complementare per l'individuazione e la rimozione di famiglie di malware note. Se si desidera una protezione più efficace contro il malware, lo strumento Microsoft Safety Scanner È anche una buona opzione. Questo strumento fornisce una scansione completa e approfondita del sistema per rilevare un'ampia gamma di minacce.
Ultimo ma non meno importante, puoi anche provare il programma USB RiparaSoprattutto se sospetti che un malware possa essere presente su una chiavetta USB o un'unità di archiviazione esterna. UsbFix esegue una scansione rapida a ogni avvio del computer e protegge le unità USB in tempo reale. UsbFix è una soluzione efficace per proteggere il tuo dispositivo dai malware trasmessi tramite dispositivi USB.
Sarà necessario eseguire queste scansioni più volte per assicurarsi che vengano rilevati e rimossi eventuali malware dannosi dal sistema. Alcuni malware sono più subdoli di altri. Richiedono uno sforzo maggiore per rimuoverli. Sono necessarie scansioni frequenti e complete per garantire la rimozione di tutte le potenziali minacce.
4. Utilizzare un'unità USB avviabile per le operazioni di salvataggio
Se il computer non riesce ad avviarsi correttamente, o se si desidera evitare di avviarlo per proteggere i dati da furti e altri problemi legati al malware, è possibile provare a pulirlo utilizzando un'unità USB avviabile. Questo metodo è essenziale per proteggere i dati.
Un modo efficace per rimuovere il malware dal computer è utilizzare un disco di ripristino USB avviabile per ripristinare il sistema operativo a un momento precedente all'infezione da malware. Per questo motivo, Tieni sempre a portata di mano una chiavetta USB di ripristino.E vi consiglio di fare lo stesso. Questo disco rappresenta la vostra prima linea di difesa contro le minacce digitali.



Se il sistema operativo è stato compromesso da un malware, è probabile che le soluzioni antivirus o antimalware non siano in grado di eliminarlo completamente. E anche se ci riuscissero, non c'è modo di garantire che il malware sia stato rimosso definitivamente. Gli hacker spesso integrano meccanismi di sopravvivenza nei malware che li ripristinano dopo la rimozione. Pertanto, l'utilizzo di un'unità USB avviabile fornisce un ambiente pulito per la scansione e la rimozione.
Considera un'unità di ripristino USB avviabile come il tuo kit di pronto soccorso digitale. Gravi infezioni da malware possono prendere il controllo del tuo sistema, bloccare il tuo software antivirus abituale o persino impedire l'avvio del sistema operativo. In questi casi, puoi utilizzare un'unità USB avviabile per uscire dall'ambiente infetto. Questo metodo ti garantisce di riprendere il controllo del tuo dispositivo.
Ciò significa che il malware non può interferire con il processo di pulizia, poiché è in esecuzione anche prima dell'avvio del sistema operativo. Il processo di scansione e pulizia può richiedere del tempo, soprattutto se si dispone di una grande quantità di dati sulle unità di archiviazione. Ciò è dovuto principalmente al fatto che queste scansioni sono più complete delle normali scansioni antivirus. Questa completezza garantisce il rilevamento anche delle minacce più insidiose.
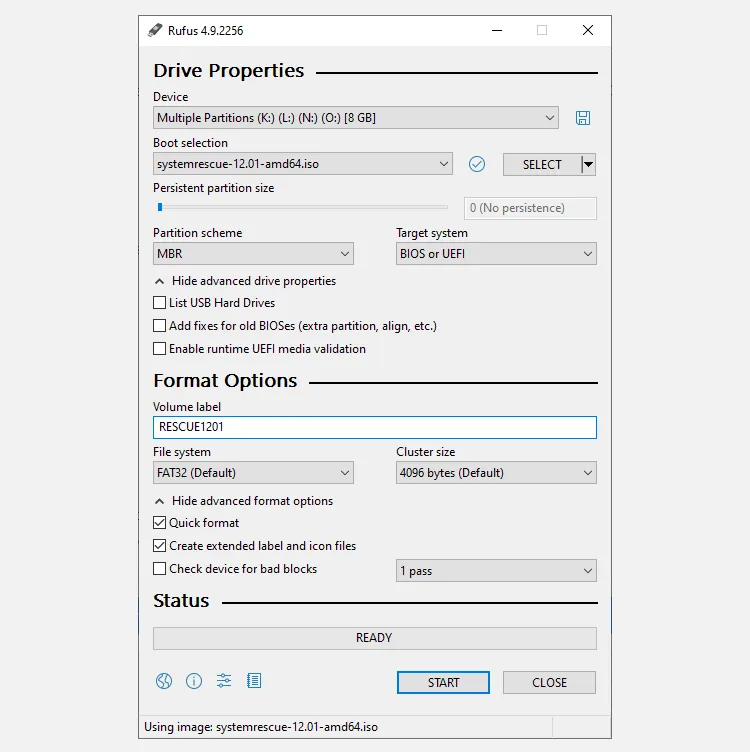
Anche creare un'unità USB di ripristino non è difficile. La mia opzione preferita da usare è Sistema di salvataggio, che fornisce un file ISO che puoi utilizzare per creare un'unità USB avviabile utilizzando Rufus (uno strumento di conversione da ISO a USB). Questi strumenti rendono il processo semplice e accessibile a tutti.
- Scarica e installa Rufus.
- entro Selezione degli stivali, fare clic sul pulsante . SELEZIONARE Per selezionare il file ISO di SystemRescue.
- entro Schema di partizione, Trova MBR dal menu a tendina.
- entro Sistema di destinazione, Trova BIOS o UEFI.
- Controlla il campo Etichetta del volume Successivamente dovresti leggere: RESCUEXXXI segni X rappresentano il numero di versione del file ISO scaricato.
- set Sistema di file على FAT32Puoi uscire dall'impostazione. Dimensione del cluster Al suo valore predefinito.
- Fare clic sul pulsante Inizio Per creare un'unità avviabile.
Una volta che il disco USB di ripristino avviabile è pronto, è possibile avviare l'ambiente temporaneo utilizzando l'unità e utilizzare lo strumento antimalware o antivirus preferito per rimuovere l'infezione da malware. In alternativa, se si prevede di cancellare completamente l'unità, è possibile utilizzare il disco USB di ripristino anche per estrarre eventuali dati importanti. Questa flessibilità rende il disco USB di ripristino uno strumento prezioso.
Come avviare Windows da un'unità USB
Ora che sai come creare un'unità USB avviabile, puoi usarla per avviare il dispositivo e iniziare il processo di pulizia del dispositivo da malware. Assicurati che il computer sia spento e inserisci l'unità USB avviabile. Quindi, accendi il computer e premi ripetutamente il tasto di accesso BIOS/UEFI. Tieni presente che il tasto varia a seconda del produttore e può essere ESC, F1, F2, F8 o F10. Trova il tasto appropriato per il tuo dispositivo per accedere alle impostazioni di avvio.
3. Utilizzo di strumenti portatili per la rimozione di malware tramite USB
Se non vuoi utilizzare un'unità USB per ripristinare il sistema o non ne hai una a portata di mano, esistono diversi strumenti portatili per la rimozione di malware da USB che possono aiutarti in caso di emergenza. Questi strumenti leggeri e autonomi possono essere eseguiti da un'unità esterna o da un'unità USB avviabile per eseguire la scansione dell'unità di archiviazione alla ricerca di malware.
Due dei migliori strumenti gratuiti che puoi utilizzare a questo scopo sono:
- Kit di emergenza Emisoft: Un kit di strumenti di pulizia portatile, gratuito e a doppio motore, in grado di individuare e rimuovere programmi e malware potenzialmente indesiderati dal computer. È consigliabile utilizzarlo in combinazione con altri programmi antivirus per ottenere risultati ottimali.
- Sophos Scan & CleanUno strumento gratuito di scansione e rimozione virus progettato per rimuovere malware zero-day, spyware, trojan, rootkit e altri software dannosi che potrebbero eludere la protezione in tempo reale dei software antivirus tradizionali. Questo strumento è particolarmente efficace nel rilevare e rimuovere minacce non ancora riconosciute dalle soluzioni antivirus tradizionali.
L'utilizzo efficace di questi strumenti richiede una certa competenza tecnica. Per prima cosa, è necessario creare un'unità USB avviabile con il sistema operativo desiderato, quindi trasferire gli strumenti su tale unità. È possibile seguire gli stessi passaggi descritti nella sezione precedente per creare l'unità; è sufficiente utilizzare il nuovo file ISO scaricato per lo strumento selezionato.
Quando è necessario riparare il computer, è sufficiente avviarlo da un'unità USB ed eseguire lo strumento desiderato per eliminare eventuali malware dal sistema. In alternativa, se il computer infetto è ancora in grado di avviare Windows, è possibile scaricare questi strumenti su un'unità USB esterna, collegarla ed eseguirli sul computer infetto. Questo metodo è particolarmente utile quando il sistema è gravemente infetto e di difficile accesso.
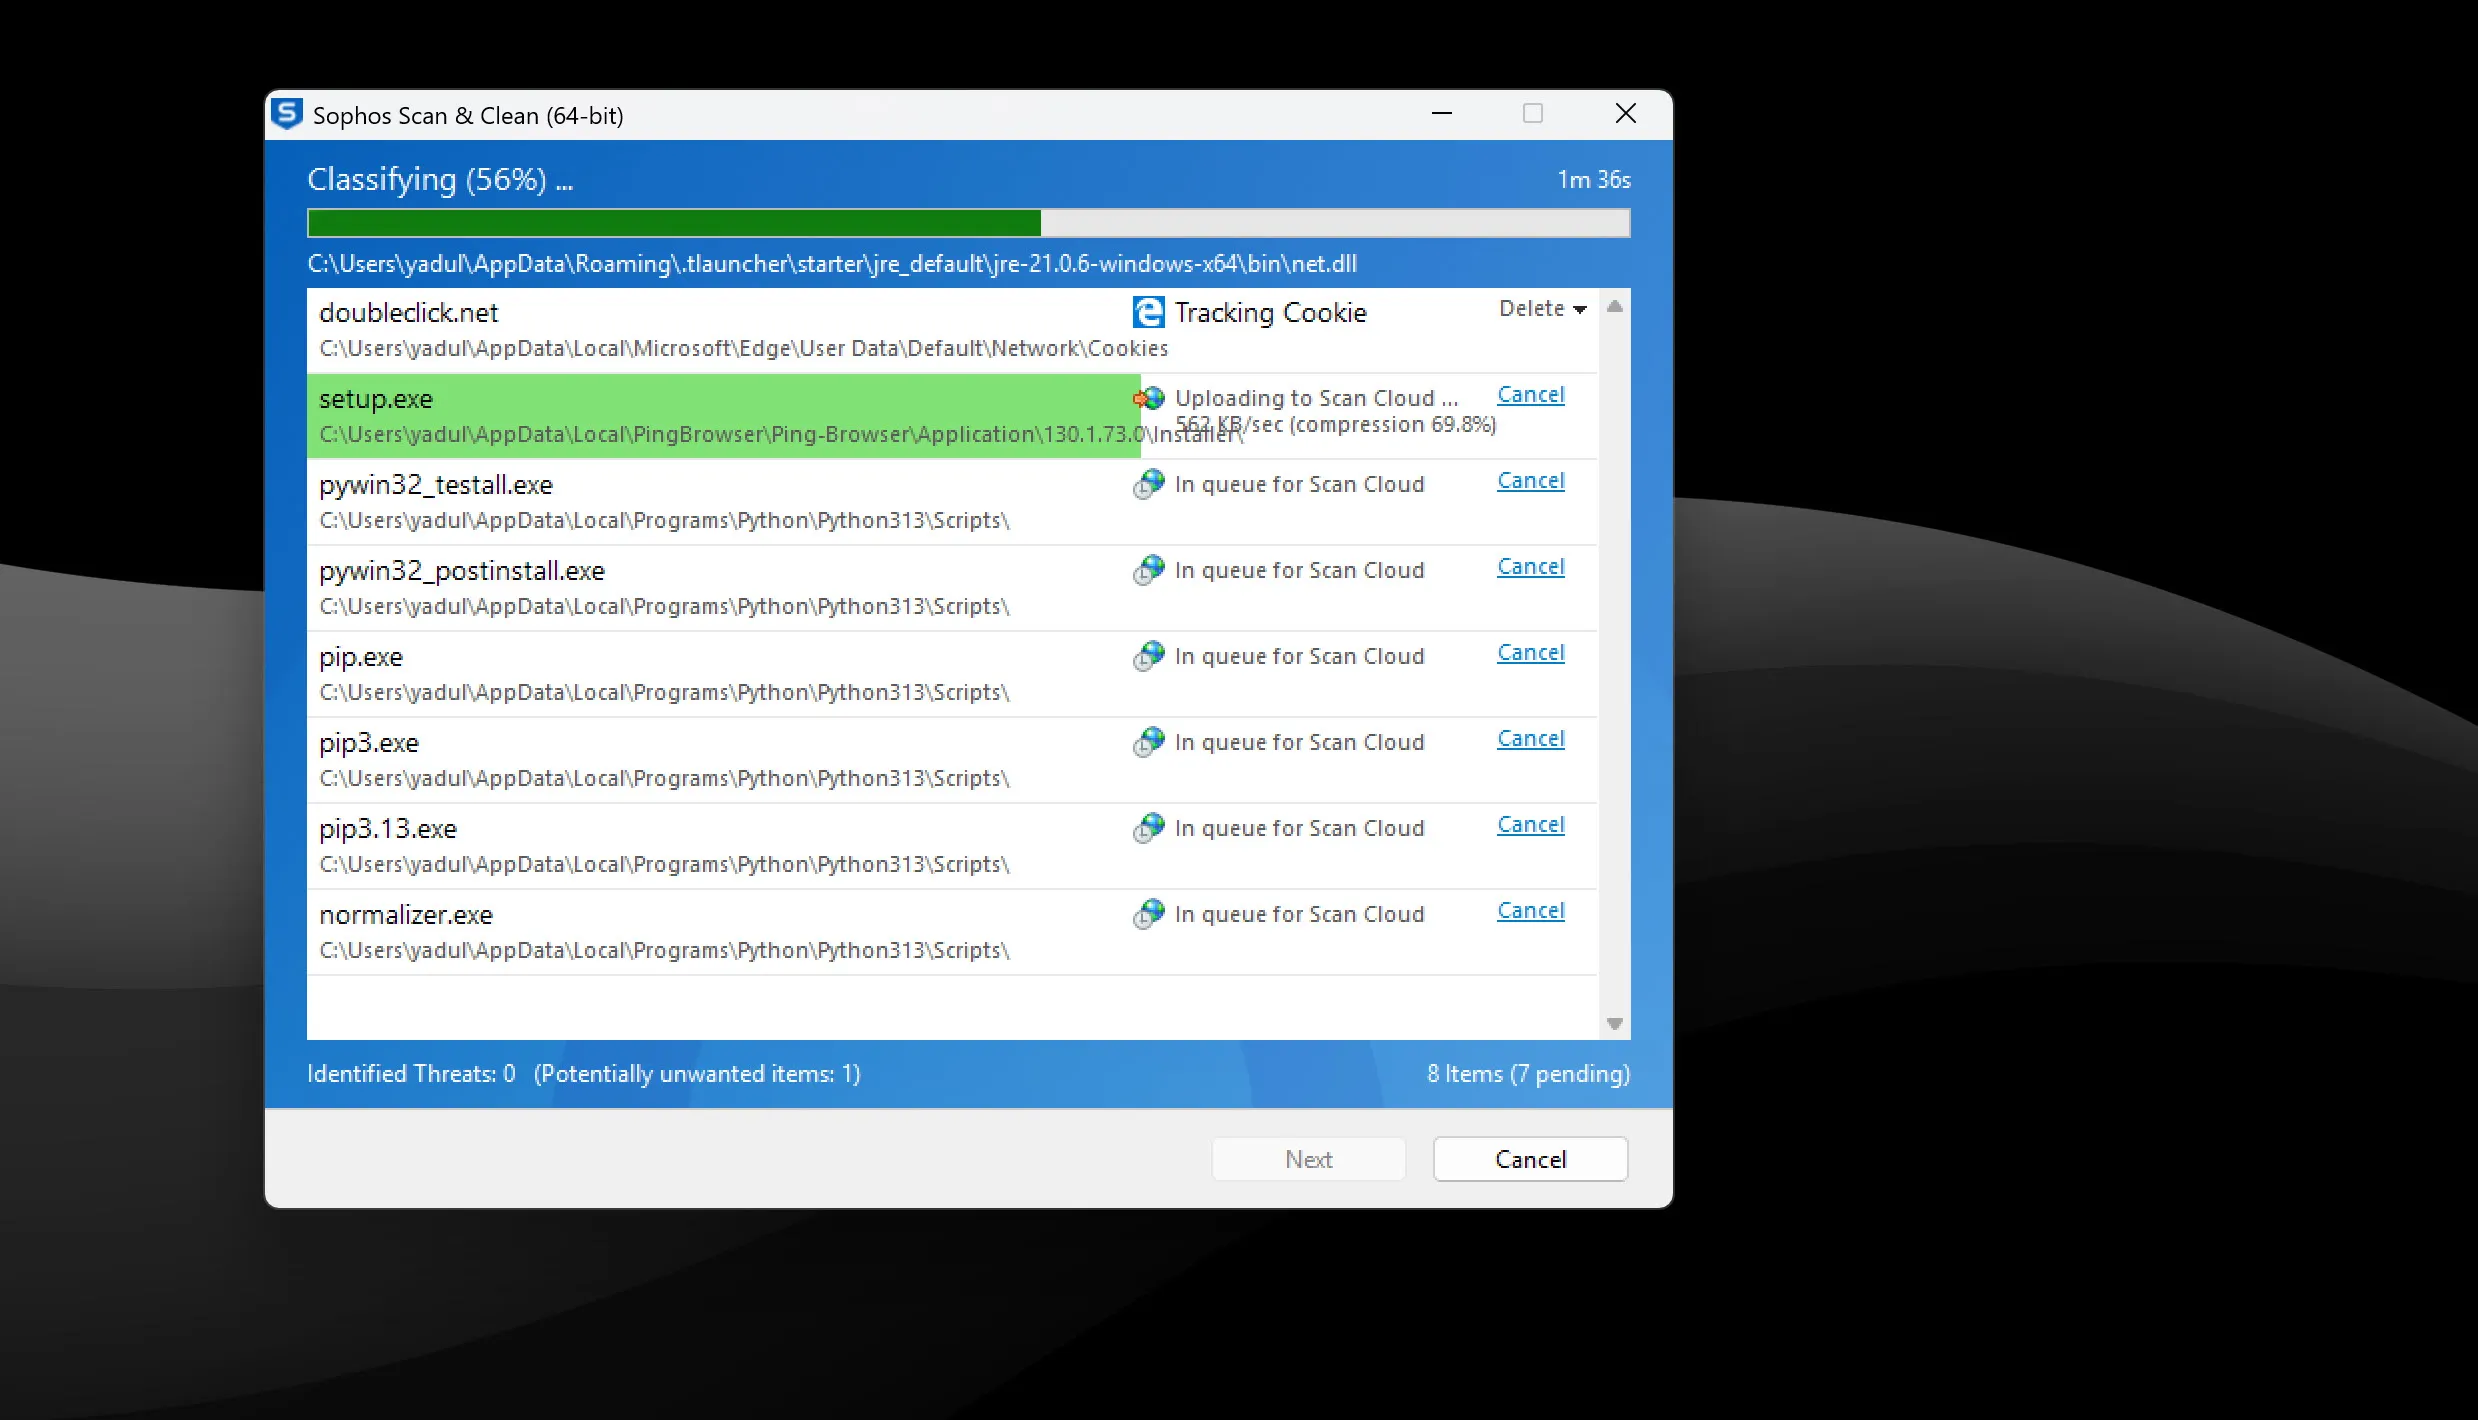
Di solito mi affido a Sophos quando ho a che fare con malware sul mio computer. Si tratta di un singolo file eseguibile che può essere eseguito da un'unità USB ed è molto facile da usare. Basta eseguire il file eseguibile e accettare i termini e le condizioni, e il programma inizierà automaticamente a scansionare il sistema alla ricerca di file dannosi. Il programma mostrerà eventuali minacce o programmi indesiderati durante la scansione, e potrete scegliere di ignorarli o rimuoverli caso per caso. Sophos fornisce report dettagliati sul malware rilevato, che aiutano a comprendere la natura dell'infezione e a determinare il metodo migliore per rimuoverla.
Questo approccio è particolarmente indicato quando non è possibile cancellare semplicemente l'intero disco o una singola partizione in cui è presente l'infezione da malware. Se non si dispone di un backup sicuro dei dati, l'utilizzo di strumenti antimalware USB portatili rappresenta la soluzione migliore per recuperarli. Inoltre, questi strumenti possono essere utilizzati come parte di una strategia di sicurezza informatica completa, fornendo un ulteriore livello di protezione contro le minacce avanzate.
2. Formattare i dischi utilizzando un'unità USB Linux avviabile
Questo metodo è particolarmente efficace per gli utenti Windows, soprattutto quando si gestiscono più unità di archiviazione. L'idea è quella di avviare Linux per accedere e formattare le unità di archiviazione prima di installare il sistema operativo e ricominciare da capo. Questo processo garantisce l'eliminazione di qualsiasi malware che potrebbe nascondersi su altre partizioni dell'unità.
Creare un'unità USB Linux avviabile è relativamente semplice e ci sono molti modi per farlo. Strumenti disponibili per creare un'unità USB avviabileChe si utilizzi Windows, Linux o macOS, la sfida più grande consiste nell'utilizzare gli strumenti di gestione dello storage in Linux.
Gli strumenti da riga di comando sono il modo più semplice per farlo. Tuttavia, se si desidera salvare i dati e cancellare solo una porzione specifica dell'unità di archiviazione, è necessario prestare molta attenzione a specificare la lettera e il numero di unità corretti. In alternativa, è anche possibile utilizzare uno strumento GParted Per pulire il disco. È uno strumento Linux basato su GUI progettato per la gestione dei dischi di archiviazione, proprio come Gestione disco in Windows.
L'esecuzione del seguente comando comporterà una perdita irreversibile di dati. Lo fai a tuo rischio e pericolo; controlla attentamente tutti i comandi e comprendi i rischi prima di eseguirli.
Esegui il comando distruggere /dev/sdx0/ In una finestra di terminale, dove x è la lettera dell'unità che si desidera cancellare e 0 può essere sostituito con il numero della partizione. Questo comando cancellerà l'intera unità o partizione dal primo all'ultimo settore, il che significa che tutto verrà cancellato, inclusa la tabella delle partizioni. Si noti che l'esecuzione del comando /dev/sdx/ Cancellerà l'intero disco, quindi assicurati di selezionare la lettera del disco e la partizione corrette. Questo comando è particolarmente efficace per rimuovere malware ostinati.
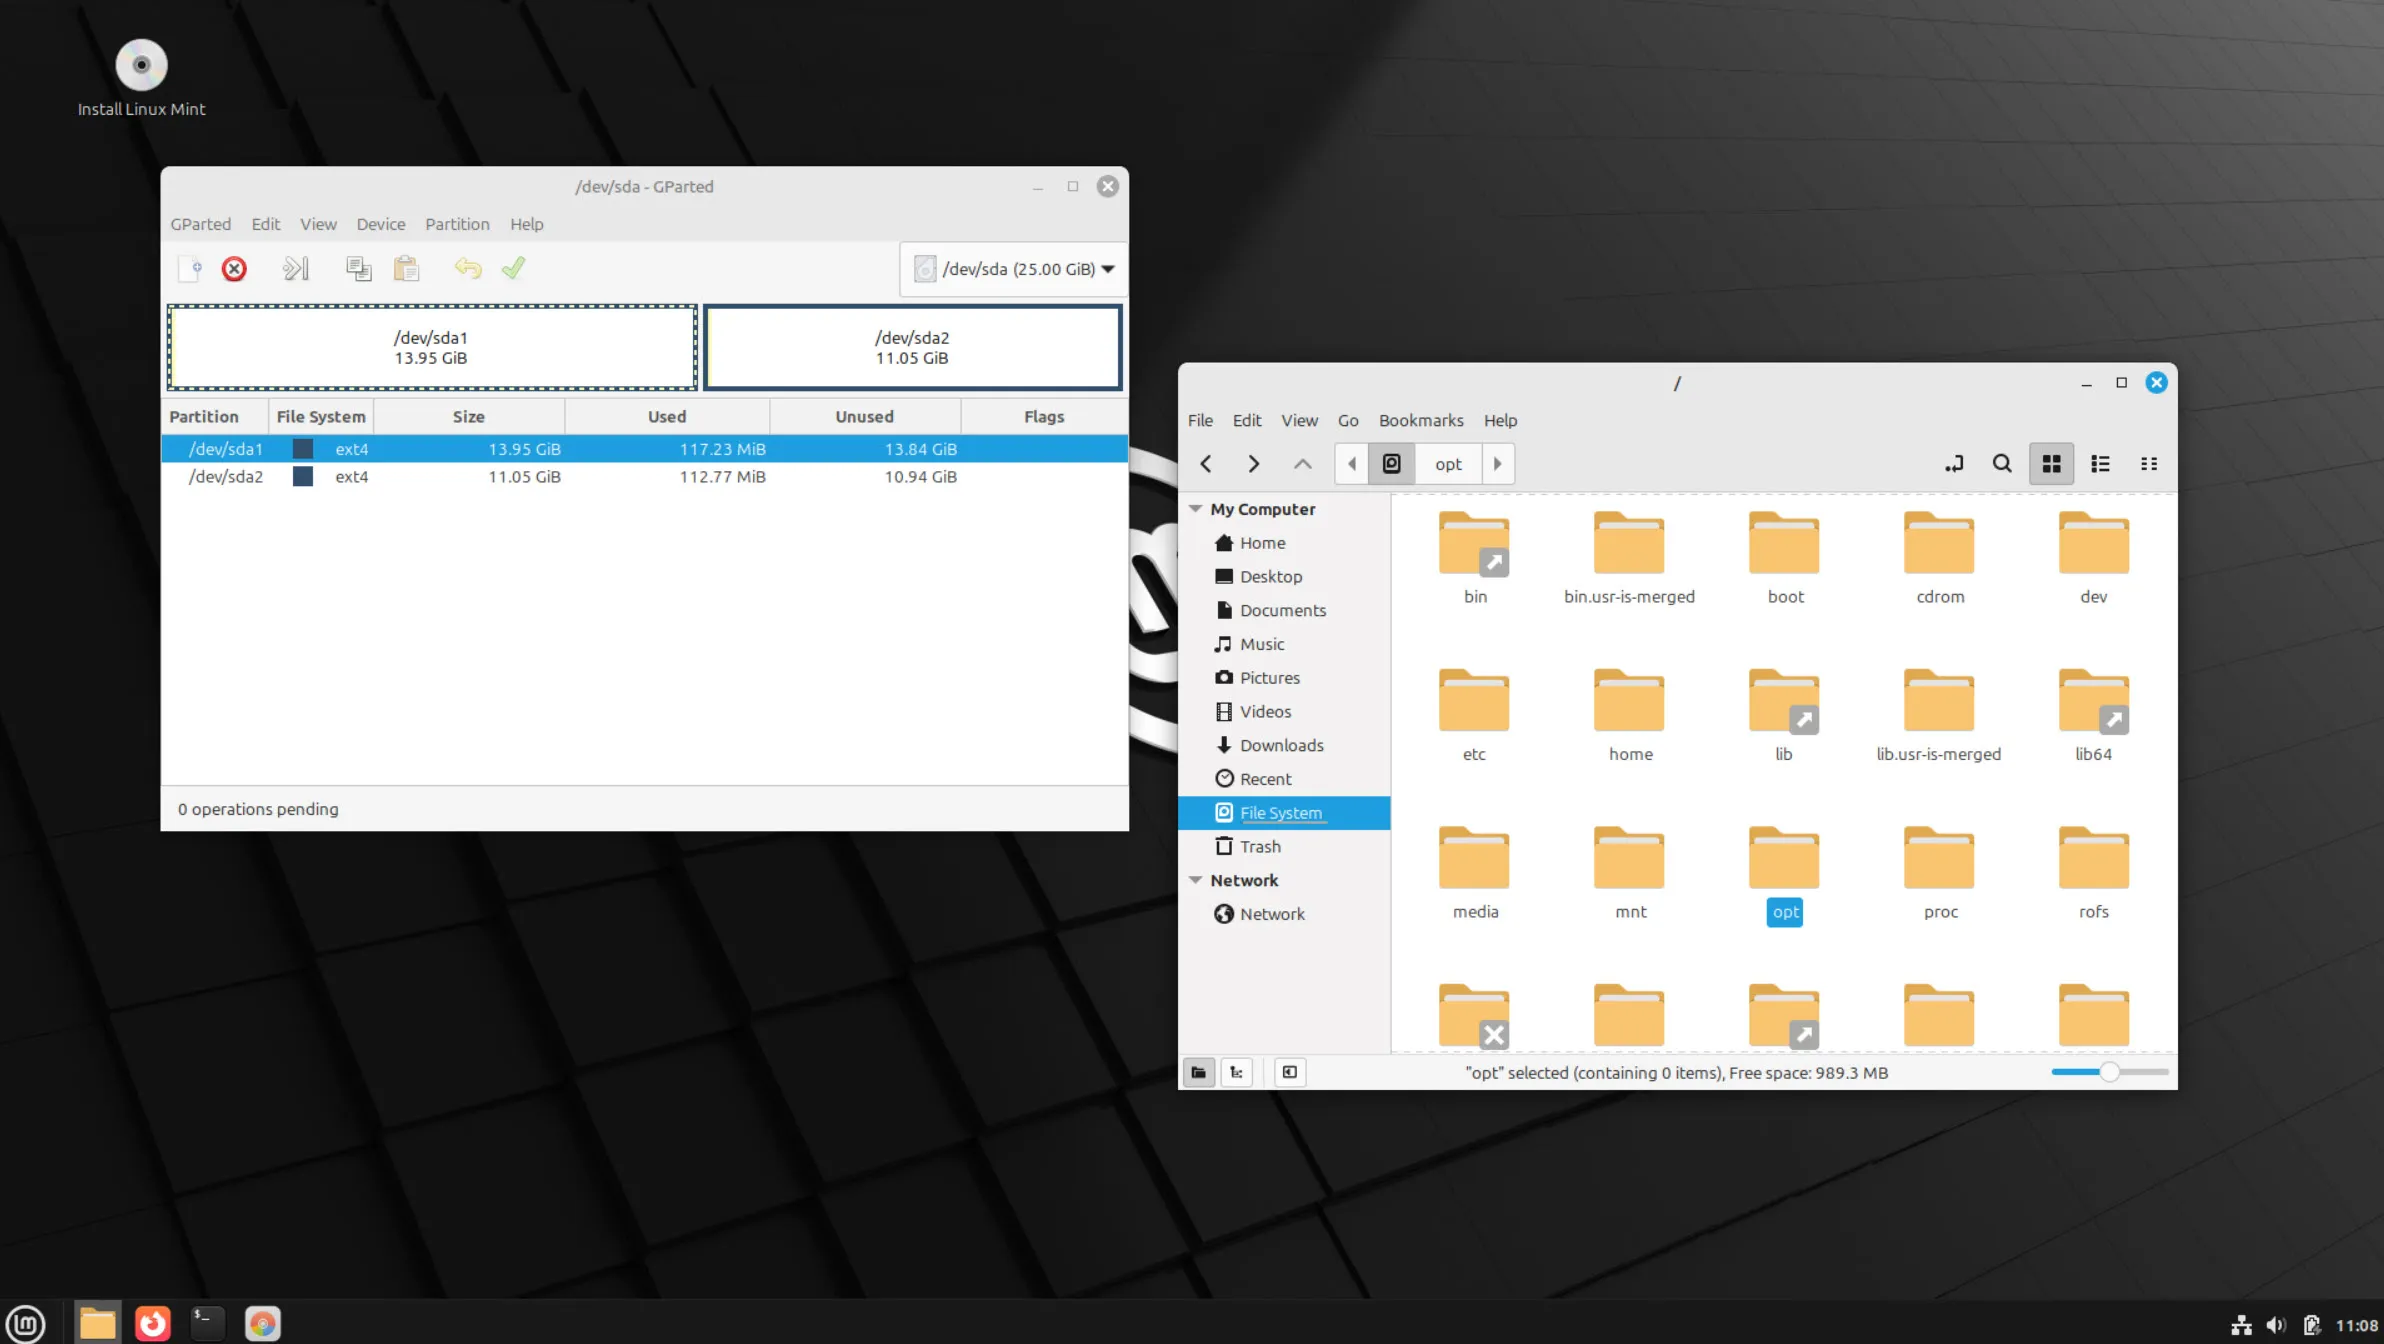
Il modo più semplice per trovare il disco corretto è accedervi da Linux e controllare le cartelle utilizzate dall'installazione di Windows, come Program Files و Windows و ProgramDataSe queste cartelle si trovano su una partizione o un disco, questo è il disco su cui risiede l'installazione di Windows e distruggerlo rimuoverà il sistema operativo. Finché si utilizza una partizione diversa, è possibile eseguire il backup dei dati in sicurezza sullo stesso disco. Assicuratevi solo di scansionarlo prima di ripristinarlo per evitare infezioni accidentali.
Ciò comporterà la perdita di dati, ma a meno che il malware non si trovi sulla partizione del sistema operativo o sul disco di installazione, evita la seccatura di dover reinstallare il sistema operativo. Probabilmente dovrai anche correggere percorsi di file e altre funzioni non funzionanti una volta ripristinato il normale funzionamento. Questo metodo è efficace per rimuovere malware che potrebbero essere incastrati nei file di sistema o nei programmi installati.
1. Reinstallare il sistema operativo
Reinstallare il sistema operativo è il modo più efficace e garantito per rimuovere malware o altri software dannosi dal computer. Tuttavia, lo svantaggio di questo metodo è che sarà necessario formattare l'unità di archiviazione, il che significa che tutti i dati non salvati andranno persi durante il processo. Questo passaggio fondamentale garantisce un ambiente completamente pulito.
Puoi facilmente Crea un'unità USB avviabile per reinstallare Windows Utilizzando lo strumento di creazione multimediale di Microsoft. Creare un'unità USB Linux avviabile è semplice. Puoi scegliere la tua distribuzione preferita e creare un'unità USB avviabile utilizzando uno strumento come Rufus أو etcherQuesti strumenti semplificano l'avvio da supporti esterni.
Questo metodo riduce al minimo le possibilità di occultamento del malware, poiché tutti i dati presenti sull'unità di archiviazione vengono eliminati e sovrascritti. Vengono create nuove partizioni e, anche se il malware sopravvivesse miracolosamente, non sarebbe in grado di accedere ad alcun file, poiché tutti i dati presenti sull'unità fisica sono stati trasferiti. Questo processo radicale garantisce la rimozione completa della minaccia.
Reinstallare il sistema operativo da zero, configurarlo e reinstallare tutti i programmi e le applicazioni di uso quotidiano può essere un'esperienza frustrante. Tuttavia, è l'unico modo per essere assolutamente certi che il computer sia al sicuro dai malware. Lo sforzo richiesto deve essere bilanciato con la sicurezza che questo metodo offre.
Ciascuno dei metodi elencati qui offre diversi livelli di protezione. A seconda del tipo di malware che ha infettato il computer, la rimozione potrebbe richiedere una semplice scansione o una reinstallazione completa. La scelta del metodo appropriato dipende dalla natura dell'infezione.